
Cold Storage hält die privaten Schlüssel deiner Kryptowährungen außerhalb gewöhnlicher Online-Geräte. Das erschwert Angriffe durch Schadsoftware. Entscheidend sind aber auch die Transaktionsprüfung und ein verlässliches Backup. Hier erfährst du, wie das Zusammenspiel funktioniert, welche Lösungen es gibt und wo der Schutz seine Grenzen hat.
Was Cold Storage tatsächlich offline hält
Ein Wallet enthält keine digitalen Münzen. Bei Bitcoin dokumentiert die Blockchain, welche Ausgaben unter welchen Bedingungen ausgegeben werden dürfen. Der private Schlüssel ermöglicht die dafür nötigen digitalen Unterschriften. Wer ihn kontrolliert, kann entsprechende Zahlungen freigeben.
Cold Storage bedeutet, diese Schlüssel offline zu erzeugen und zu verwahren. Eine zuvor auf einem unsicheren Computer verwendete Seed Phrase wird durch den späteren Import in ein Hardware-Wallet nicht nachträglich sicher. Bereits angefertigte Kopien bleiben gültig.
Die Empfangsadresse darfst du weitergeben. Der private Schlüssel und die Wiederherstellungswörter bleiben geheim. Unser Evergreen zu Private Keys und Public Keys erklärt die kryptografischen Grundlagen.
Wie eine Transaktion offline unterschrieben wird
Offline-Verwahrung bedeutet nicht, dass deine Kryptowährungen unbeweglich sind. Vorbereitung, Unterschrift und Veröffentlichung einer Transaktion lassen sich auf verschiedene Geräte verteilen.
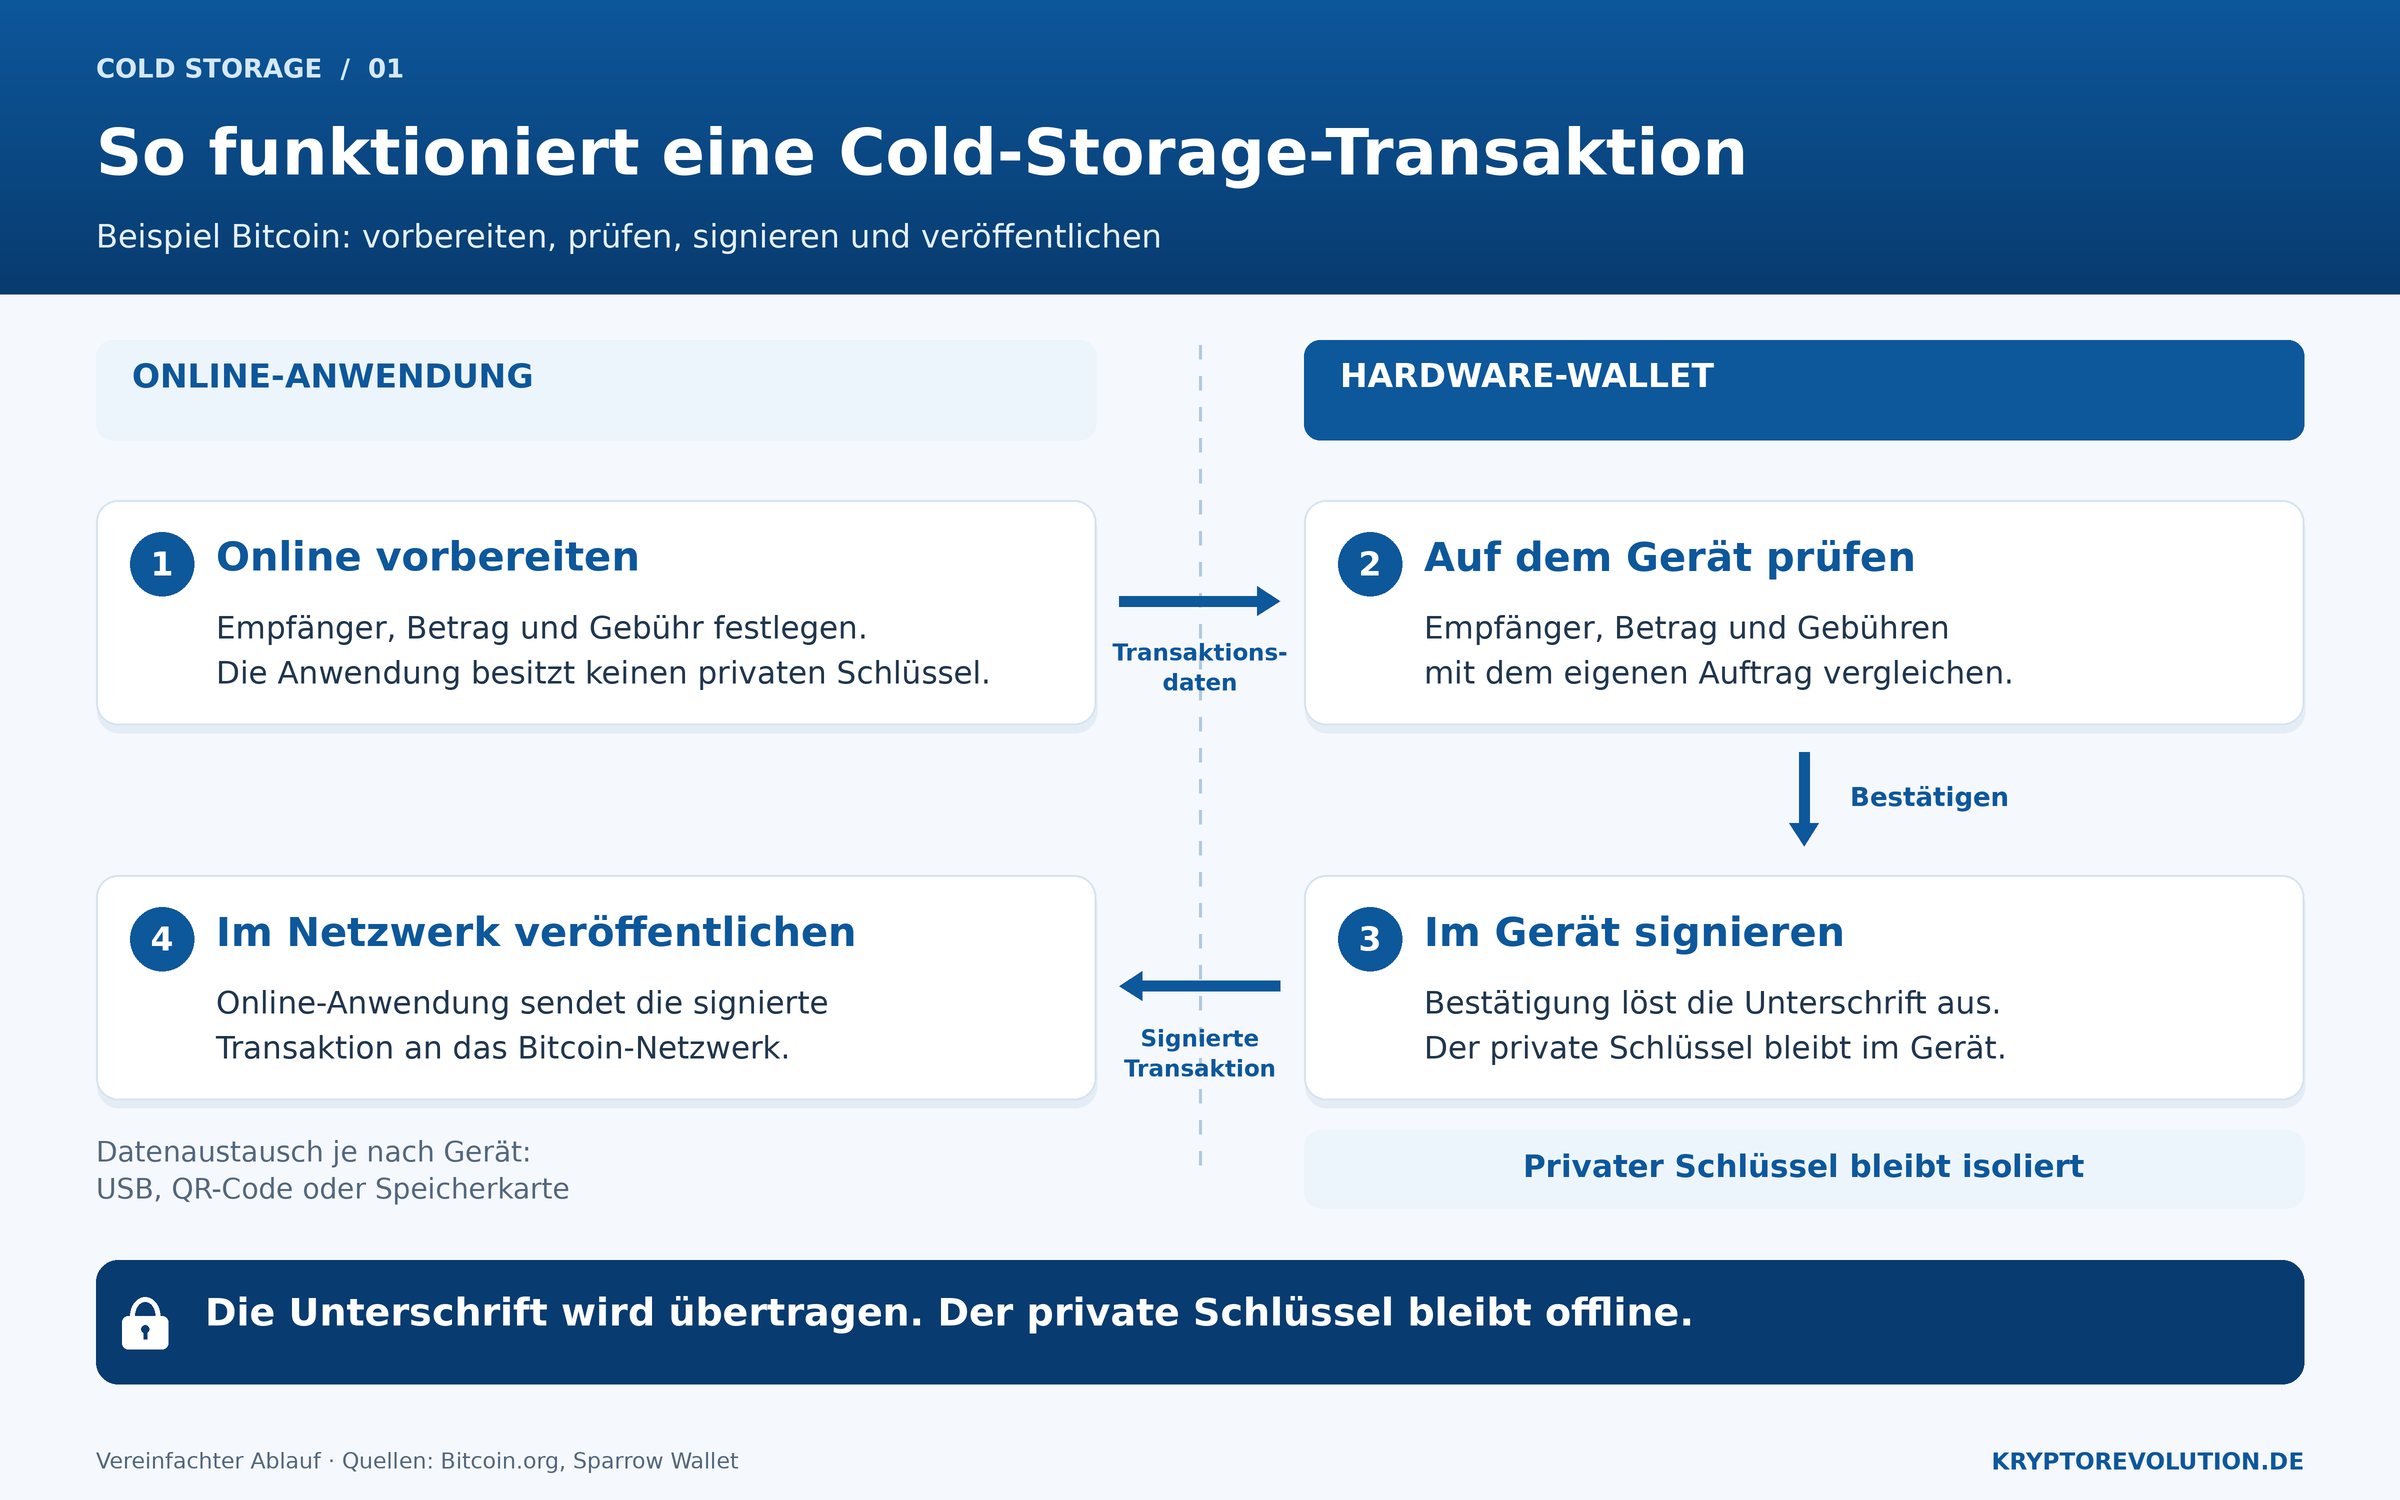
- Vorbereiten: Eine Online-Anwendung stellt Empfänger, Betrag und Netzwerkgebühr zusammen. Eine reine Beobachtungswallet kann dazu öffentliche Wallet-Daten verwenden, ohne selbst private Schlüssel zu besitzen.
- Prüfen: Das Hardware-Wallet erhält die Transaktionsdaten. Du vergleichst Adresse, Betrag und Gebühren auf seinem eigenen Display mit dem beabsichtigten Auftrag. Die Anzeige des Computers allein genügt nicht.
- Signieren: Nach deiner Bestätigung erzeugt das Gerät die digitale Unterschrift intern. Der private Schlüssel wird dabei nicht an die Online-Anwendung übertragen.
- Veröffentlichen: Die signierte Transaktion gelangt zurück zur Online-Anwendung und von dort ins Netzwerk. Erst die Verarbeitung durch das Netzwerk verändert den Blockchain-Zustand.
Bei Bitcoin können entsprechende Daten als PSBT, also teilweise signierte Bitcoin-Transaktion, zwischen Anwendungen und Signiergeräten ausgetauscht werden. Je nach Gerät erfolgt die Übertragung über USB, QR-Codes oder eine Speicherkarte.
Bei einer Cold-Storage-Transaktion wechseln nur die für die Zahlung nötigen Daten zwischen Online-Anwendung und Signiergerät. Die Grafik zeigt, an welcher Stelle du prüfst und bestätigst und warum der private Schlüssel dabei im Hardware-Wallet bleibt.
USB bedeutet nicht automatisch Hot Wallet: Ein Hardware-Wallet kann mit einem Online-Computer kommunizieren und die privaten Schlüssel trotzdem intern isoliert halten. Entscheidend ist, welche Daten die Gerätegrenze überschreiten.
Cold Wallet, Hot Wallet und Börsenkonto im Vergleich
Offline-Verwahrung und Selbstverwahrung beschreiben unterschiedliche Eigenschaften. Auch eine Börse kann Cold Storage einsetzen. Solange sie die Schlüssel verwaltet, kontrollierst du deren Verwendung jedoch nicht selbst.
| Variante | Schlüsselkontrolle | Typische Nutzung | Zentrale Herausforderung |
|---|---|---|---|
| Eigene Cold Wallet | Du, auf einem Offline-Signiergerät | Längerfristige Verwahrung | Backup schützen und Freigaben prüfen |
| Eigene Hot Wallet | Du, auf Smartphone oder Computer | Häufige Zahlungen und Anwendungen | Angriffe auf das Online-Gerät |
| Börsenkonto | Der Anbieter | Handel und Umtausch | Auszahlungssperren, Anbieter- und Kontorisiken |
Eine mögliche Aufteilung ist eine separate Alltagswallet und eine selten genutzte Sparwallet. Die passende Lösung hängt davon ab, wie häufig du Transaktionen ausführst und wie zuverlässig du Wiederherstellungsdaten verwalten kannst.
Hardware-Wallet, Air Gap und Papier: die Unterschiede
Hardware-Wallet: Schlüssel und Unterschriften im Spezialgerät
Hardware-Wallets sind für Schlüsselverwaltung und Transaktionsfreigaben ausgelegt. Wichtige Auswahlkriterien sind ein verständliches Display, unterstützte Netzwerke, nachvollziehbare Sicherheitsfunktionen und ein dokumentiertes Wiederherstellungsverfahren. Die Wallet-Übersicht ordnet die verfügbaren Wallet-Arten ein.
Air Gap: Datenaustausch ohne direkte Verbindung
Ein Air-Gap-Signiergerät hat keine direkte Datenverbindung zum Online-Rechner. Transaktionsdaten gelangen etwa per QR-Code oder Speicherkarte hinein und hinaus. Auch diese Daten müssen korrekt verarbeitet werden. Ein Air Gap ersetzt daher weder sichere Gerätesoftware noch deine Prüfung der Freigabe.
Papier und Metall: vor allem Medien für das Backup
Aufgeschriebene Wiederherstellungswörter sind ein Backup einer Wallet. Eine klassische Paper-Wallet enthält dagegen häufig einen einzelnen privaten Schlüssel. Beides sollte nicht verwechselt werden. Eine Metallplatte kann Wiederherstellungsdaten widerstandsfähiger gegen Umweltschäden machen. Sie schützt jedoch nicht davor, dass jemand die Wörter abliest.
PIN, Seed Phrase und Passphrase richtig einordnen
Diese drei Schutzebenen erfüllen verschiedene Aufgaben:
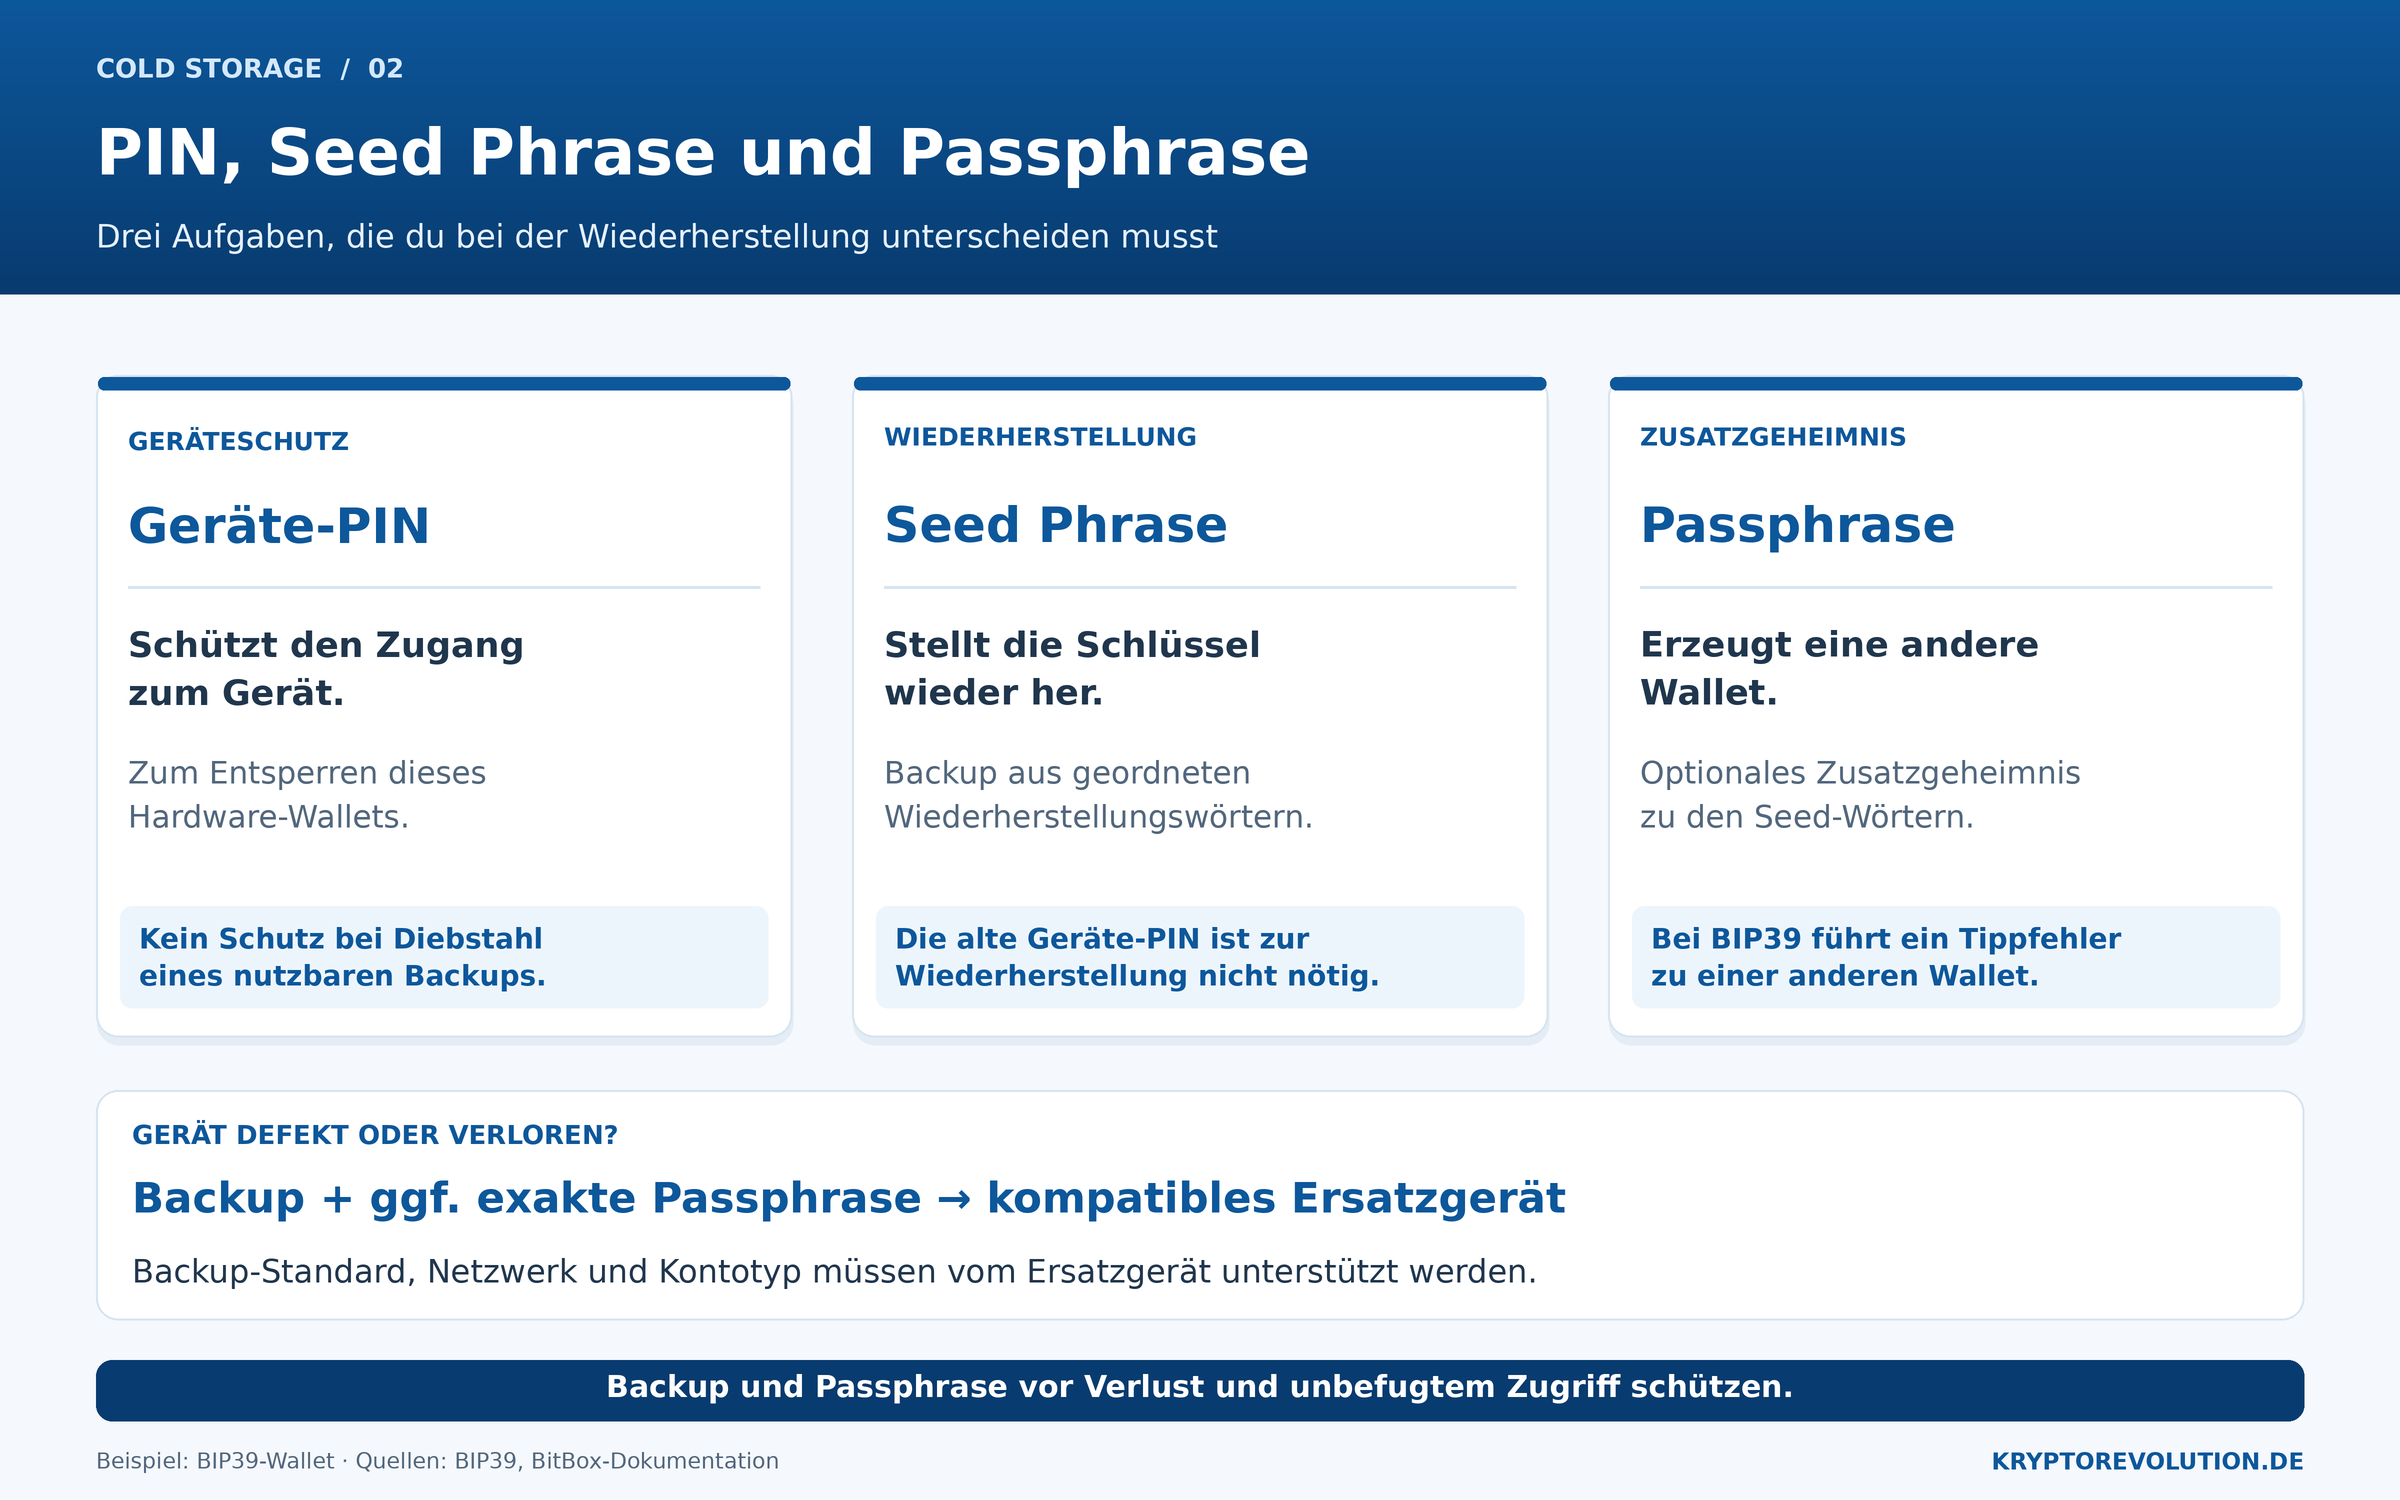
- Geräte-PIN: Sie erschwert die unbefugte Nutzung des konkreten Hardware-Wallets. Ein Angreifer mit einem vollständigen nutzbaren Backup braucht dieses Gerät und seine PIN nicht.
- Seed Phrase: Die Wiederherstellungswörter ermöglichen, die Schlüssel auf einem kompatiblen Gerät erneut abzuleiten. Beim verbreiteten BIP39-Standard sind beispielsweise 12 oder 24 Wörter üblich. Wortfolge und Schreibweise sind entscheidend.
- Optionale Passphrase: Sie erzeugt zusammen mit den Wiederherstellungswörtern eine andere Wallet. Bei BIP39 führt auch ein Tippfehler zu einer gültigen, aber anderen Wallet. Ohne die exakte Passphrase reicht das Wörter-Backup für diese Wallet nicht aus.
Geräte-PIN, Seed Phrase und optionale Passphrase erfüllen verschiedene Aufgaben. Die folgende Übersicht zeigt, was sie jeweils schützen und welche Informationen du nach dem Verlust eines Hardware-Wallets zur Wiederherstellung benötigst.
Backups gehören an geschützte Orte. Eine zweite Kopie an einem anderen Standort kann gegen einen Brand helfen, schafft aber einen weiteren möglichen Zugriffspunkt. Fotos, Cloud-Dateien und E-Mail-Kopien setzen das Geheimnis zusätzlichen Online-Risiken aus.
Ein Wiederherstellungstest mit der vorgesehenen Gerätefunktion zeigt, ob das Backup verwendbar ist. Dafür gehören die Wörter nicht in eine Website. Zusätzlich sollte ein Notfallplan festhalten, wie berechtigte Angehörige Zugang erhalten können, ohne die Geheimnisse unnötig offenzulegen.
Welche Angriffe trotzdem funktionieren können
Seed-Phishing: Eine gefälschte Support-Nachricht fordert dich auf, deine Wallet zu „verifizieren“. Wer die Wörter eingibt, kann damit die gesamte Kontrolle abgeben. Ein seriöser Support benötigt deine Wiederherstellungswörter nicht.
Manipulierte Empfängeradressen: Schadsoftware kann eine kopierte Adresse austauschen. Prüfe deshalb die vollständige Zieladresse auf dem Hardware-Wallet anhand einer verlässlichen Empfängerangabe. Eine kleine Testüberweisung kann zusätzlich Fehler aufdecken, ersetzt diese Prüfung aber nicht.
Schädliche Freigaben: Bei Ethereum und anderen Smart-Contract-Netzwerken können Unterschriften weitreichende Berechtigungen erteilen. Eine unbegrenzte Token-Freigabe kann spätere Abflüsse ermöglichen, während das Hardware-Wallet ausgeschaltet ist. Der Schlüssel muss dafür nicht gestohlen werden.
Geschützter Schlüssel, riskante Entscheidung: Bestätige keine unverständlichen Transaktionen. Bei DeFi-Anwendungen sind Vertragsberechtigungen ebenso wichtig wie die Verwahrung. Ein Hardware-Wallet beseitigt keine Risiken des verwendeten Protokolls.
Manipulierte Geräte: Auch Lieferketten und Gerätesoftware gehören zur Sicherheitsbetrachtung. Nutze verlässliche Bezugsquellen und die dokumentierten Echtheitsprüfungen des Herstellers. Eine bereits beiliegende ausgefüllte Seed-Karte darf niemals die Grundlage deiner Wallet sein.
Wann mehrere Schlüssel sinnvoll sind
Bei einer Bitcoin-Multisig-Wallet kann beispielsweise eine 2-von-3-Regel gelten. Zwei von drei unabhängigen Schlüsseln müssen eine Transaktion unterschreiben. Ein einzelner gestohlener Schlüssel reicht dann nicht zum Ausgeben. Ein verlorener Schlüssel muss den Zugriff ebenfalls nicht sofort verhindern.
Dafür steigen Aufwand und Fehlermöglichkeiten. Neben den Schlüssel-Backups muss die Wallet-Konfiguration mit den öffentlichen Schlüsseldaten aller Beteiligten und der Ausgaberegel gesichert werden. Geräte und Backups am selben Ort schwächen die beabsichtigte Risikoverteilung.
Multisig ist nicht automatisch Cold Storage. Entscheidend bleibt, wo die beteiligten Schlüssel erzeugt und verwahrt werden. Ebenso sind zwei Geräte mit derselben Seed Phrase keine unabhängige Multisig-Absicherung.
Häufige Fragen zu Cold Storage
Sind meine Coins weg, wenn das Hardware-Wallet kaputtgeht?
Nein. Mit einem vollständigen Backup und einer gegebenenfalls verwendeten Passphrase lässt sich der Zugriff auf einem kompatiblen Gerät wiederherstellen. Fehlen sowohl nutzbare Schlüssel als auch Wiederherstellungsdaten, kann der Zugriff dauerhaft verloren sein.
Kann ich Kryptowährungen empfangen, während die Wallet ausgeschaltet ist?
Ja. Eine Überweisung geht an eine Blockchain-Adresse. Dein Signiergerät muss dafür nicht eingeschaltet sein. Die Empfangsadresse sollte vorher zuverlässig geprüft worden sein und zum richtigen Netzwerk gehören.
Funktioniert die Wiederherstellung bei einem anderen Hersteller?
Das ist bei kompatiblen Standards möglich, aber nicht pauschal garantiert. Backup-Format, Netzwerk, Kontotyp und Ableitungspfade müssen zusammenpassen. Nicht jede Wortliste verwendet BIP39. Prüfe die Kompatibilität vor einem Notfall.
Macht Cold Storage meine Transaktionen anonym?
Nein. Die Offline-Verwahrung verändert die Sichtbarkeit der jeweiligen Blockchain nicht. Öffentliche Wallet-Daten und Abfragen über fremde Server können weiterhin Informationen über Adressen und Guthaben offenlegen.
Hinweis zur Erstellung des Artikels: Künstliche Intelligenz wurde als Werkzeug für Recherche, Gliederung und Textbearbeitung genutzt. Sofern vorhanden, können Illustrationen ebenfalls KI-generiert sein. Für Auswahl und Veröffentlichung der Inhalte ist die Redaktion verantwortlich. Angaben zu Kursen und Märkten sind zeitabhängig. Dieser Artikel stellt keine individuelle Finanzberatung dar.


