
Private Keys und Public Keys ermöglichen es, Kryptowährungen zu übertragen und digitale Signaturen zu prüfen. Der private Schlüssel muss geheim bleiben. Der öffentliche Schlüssel darf bekannt sein. Wer beide Begriffe sowie Wallet-Adresse und Seed Phrase auseinanderhält, versteht, worauf die Kontrolle über Krypto-Vermögen beruht.
Das Inhaltsverzeichnis führt dich direkt zur Funktionsweise der Schlüssel, ihrer Aufbewahrung und den wichtigsten Sicherheitsfragen.
Was sind Private Keys und Public Keys?
Bei Bitcoin und vielen anderen Kryptowährungen bilden private und öffentliche Schlüssel die Grundlage der Zugriffskontrolle. Sie gehören zur asymmetrischen Kryptografie. Dabei lassen sich bestimmte Vorgänge mit einem geheimen Schlüssel ausführen und mit dem zugehörigen öffentlichen Schlüssel überprüfen.
Die Coins liegen nicht als Dateien auf einem USB-Gerät oder Smartphone. Guthaben beziehungsweise verfügbare Transaktionsausgänge werden auf der Blockchain erfasst. Die Wallet verwaltet die Schlüssel und hilft dabei, Transaktionen zu erstellen und zu signieren. Diese Aufgaben beschreibt auch die Wallet-Dokumentation von ethereum.org.
Private Key
Erzeugt die digitale Signatur, mit der Ausgaben autorisiert werden.
Public Key
Ermöglicht die Prüfung, ob eine Signatur zum zugehörigen Schlüssel passt.
Dieses Zusammenspiel ermöglicht die Prüfung einer Zahlung, ohne den privaten Schlüssel offenzulegen. Es setzt allerdings voraus, dass Wallet und Signaturverfahren korrekt arbeiten.
Wie funktioniert ein Private Key?
Ein Private Key ist eine geheime Zahl. Bei Bitcoin und klassischen Ethereum-Konten hat sie eine Größe von 256 Bit. Je nach Darstellung erscheint sie beispielsweise als Folge von Buchstaben und Ziffern. Wallets erzeugen das zugrunde liegende Geheimnis mithilfe kryptografisch geeigneter Zufallsverfahren.
Aus dem privaten Schlüssel lässt sich der zugehörige Public Key berechnen. Die umgekehrte Berechnung gilt bei den eingesetzten Verfahren mit klassischen Computern und ausreichend sicher erzeugten Schlüsseln als praktisch nicht durchführbar. Die Sicherheit hängt deshalb auch von der Qualität der Schlüsselerzeugung ab.
Wer den Private Key kennt, kann bei einer einfachen Einzel-Signatur-Wallet die damit kontrollierten Bestände übertragen. Ein zusätzliches App-Passwort hält einen Angreifer nicht auf, der den Schlüssel bereits besitzt. Selbst erfundene Schlüssel oder vermeintlich clevere Merksätze sind deshalb keine geeignete Alternative zur sicheren Generierung durch die Wallet.
Public Key und Wallet-Adresse: Was ist der Unterschied?
Ein Public Key ist der öffentliche Bestandteil des Schlüsselpaars. Eine Wallet-Adresse ist dagegen die Zeichenfolge, die du zum Empfang weitergibst. Beide hängen häufig zusammen, sind aber nicht identisch.
Bei klassischen Ethereum-Konten wird die Adresse aus einem Hash des öffentlichen Schlüssels abgeleitet. Bei Bitcoin unterscheiden sich Aufbau und Ableitung nach Adresstyp. Eine Adresse kann auch Bedingungen für die spätere Ausgabe abbilden. Die Kurzformel „Wallet-Adresse gleich Public Key“ ist deshalb ungenau.
| Begriff | Hauptaufgabe | Umgang |
|---|---|---|
| Private Key | Transaktionen signieren | Unbedingt geheim halten |
| Public Key | Signaturen überprüfen | Darf bekannt sein |
| Wallet-Adresse | Zahlungsziel angeben | Zum Empfang teilen |
| Seed Phrase | Schlüssel wiederherstellen | Wie die Schlüssel schützen |
Ein öffentlicher Schlüssel erlaubt allein keine Ausgabe. Öffentlich bedeutet aber nicht anonym. Bekannte Adressen können mit Transaktionen und Guthaben verknüpft werden. Ein erweiterter öffentlicher Schlüssel, häufig als xpub bezeichnet, kann darüber hinaus Einblick in viele abgeleitete Adressen einer Wallet geben.
So arbeiten die Schlüssel bei einer Transaktion zusammen
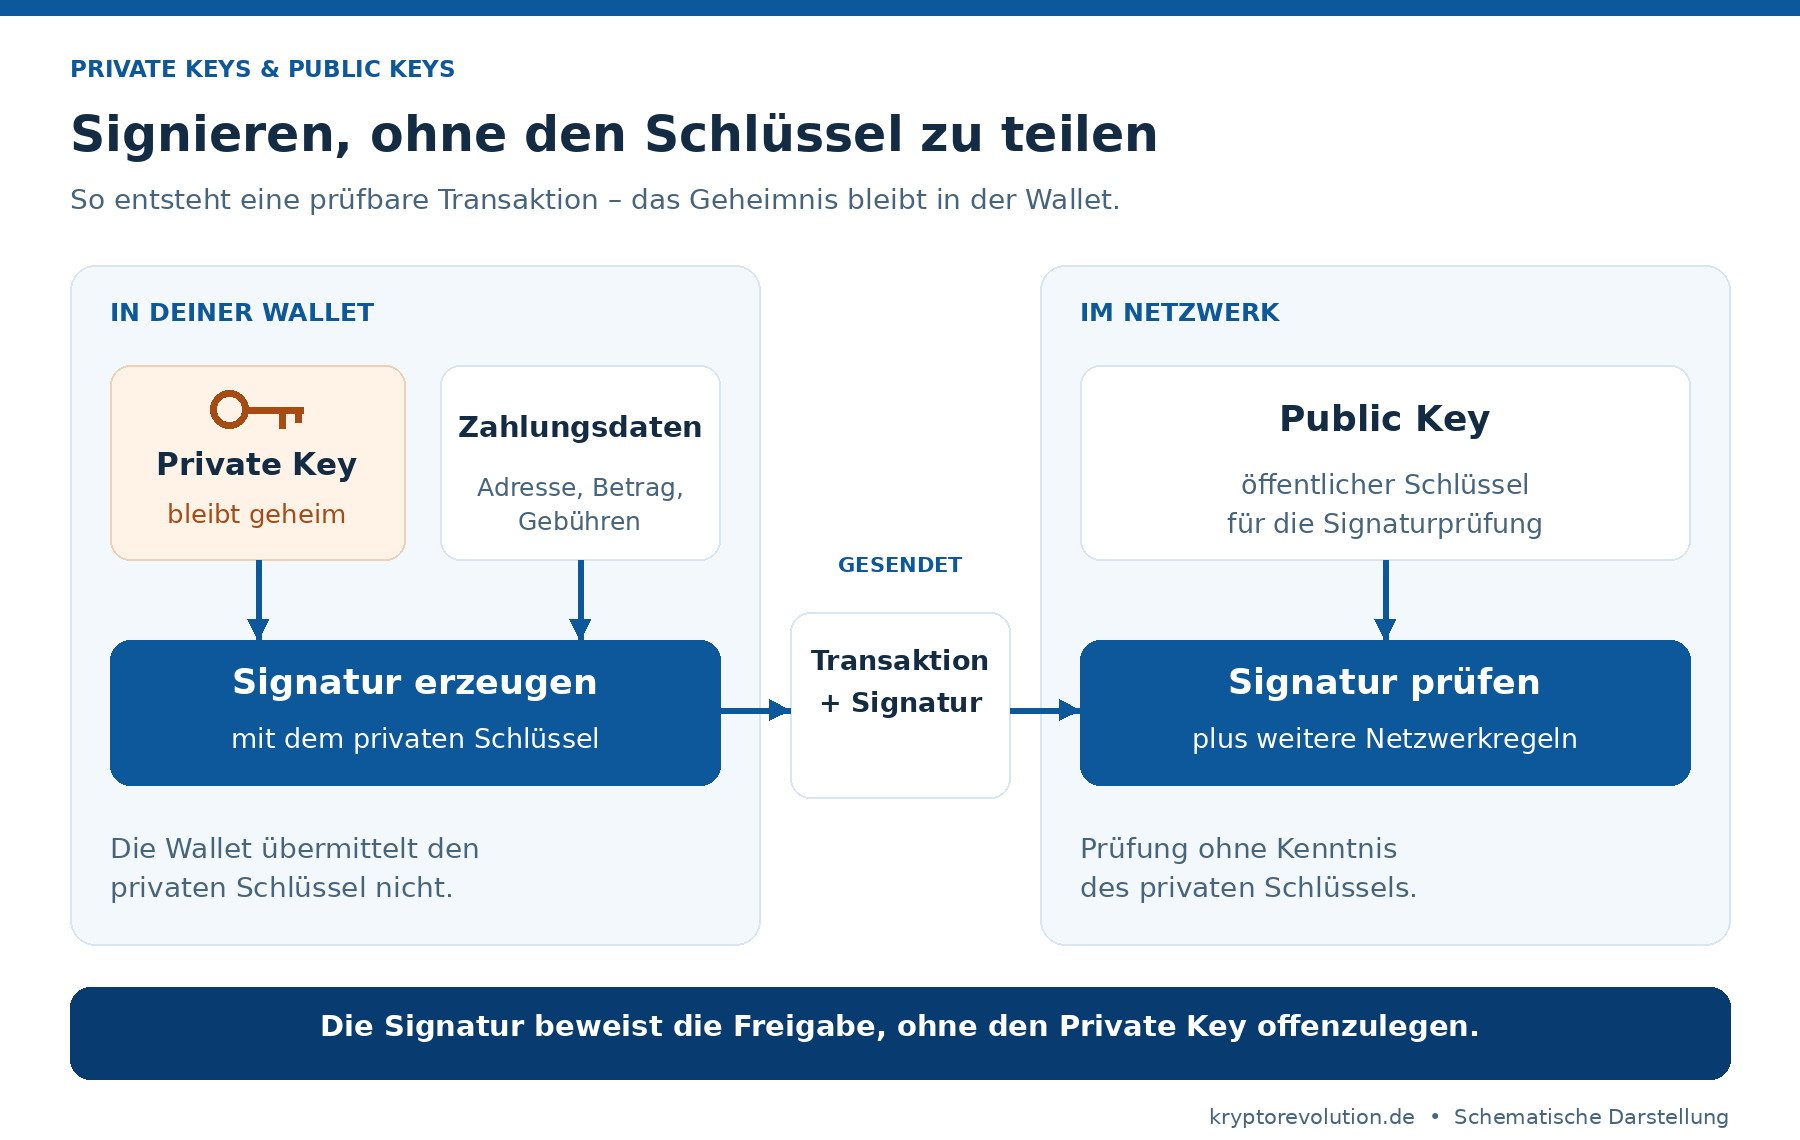
Angenommen, du möchtest Bitcoin versenden. Deine Wallet erstellt zunächst eine Transaktion mit den vorgesehenen Empfängern, Beträgen und Gebühren. Anschließend wird sie mit den notwendigen privaten Schlüsseln signiert. Der Ablauf lässt sich in vier Schritte aufteilen:
- Vorbereiten: Die Wallet stellt die Transaktionsdaten zusammen.
- Prüfen: Du kontrollierst insbesondere Empfängeradresse, Betrag und Gebühren.
- Signieren: Der private Schlüssel erzeugt eine Signatur für die relevanten Daten.
- Validieren: Netzwerkknoten prüfen Signatur und weitere Protokollregeln.
Der Private Key wird dabei nicht an den Empfänger oder das Netzwerk geschickt. Auch verschlüsselt die Signatur nicht automatisch die Zahlungsdaten. Bei öffentlichen Blockchains bleiben viele Transaktionsinformationen einsehbar.
Die folgende Grafik zeigt, welche Informationen die Wallet verlassen und welche geheim bleiben. Das Netzwerk kann die Signatur prüfen, ohne den privaten Schlüssel zu kennen.
Private Key, Seed Phrase und Passwort richtig unterscheiden
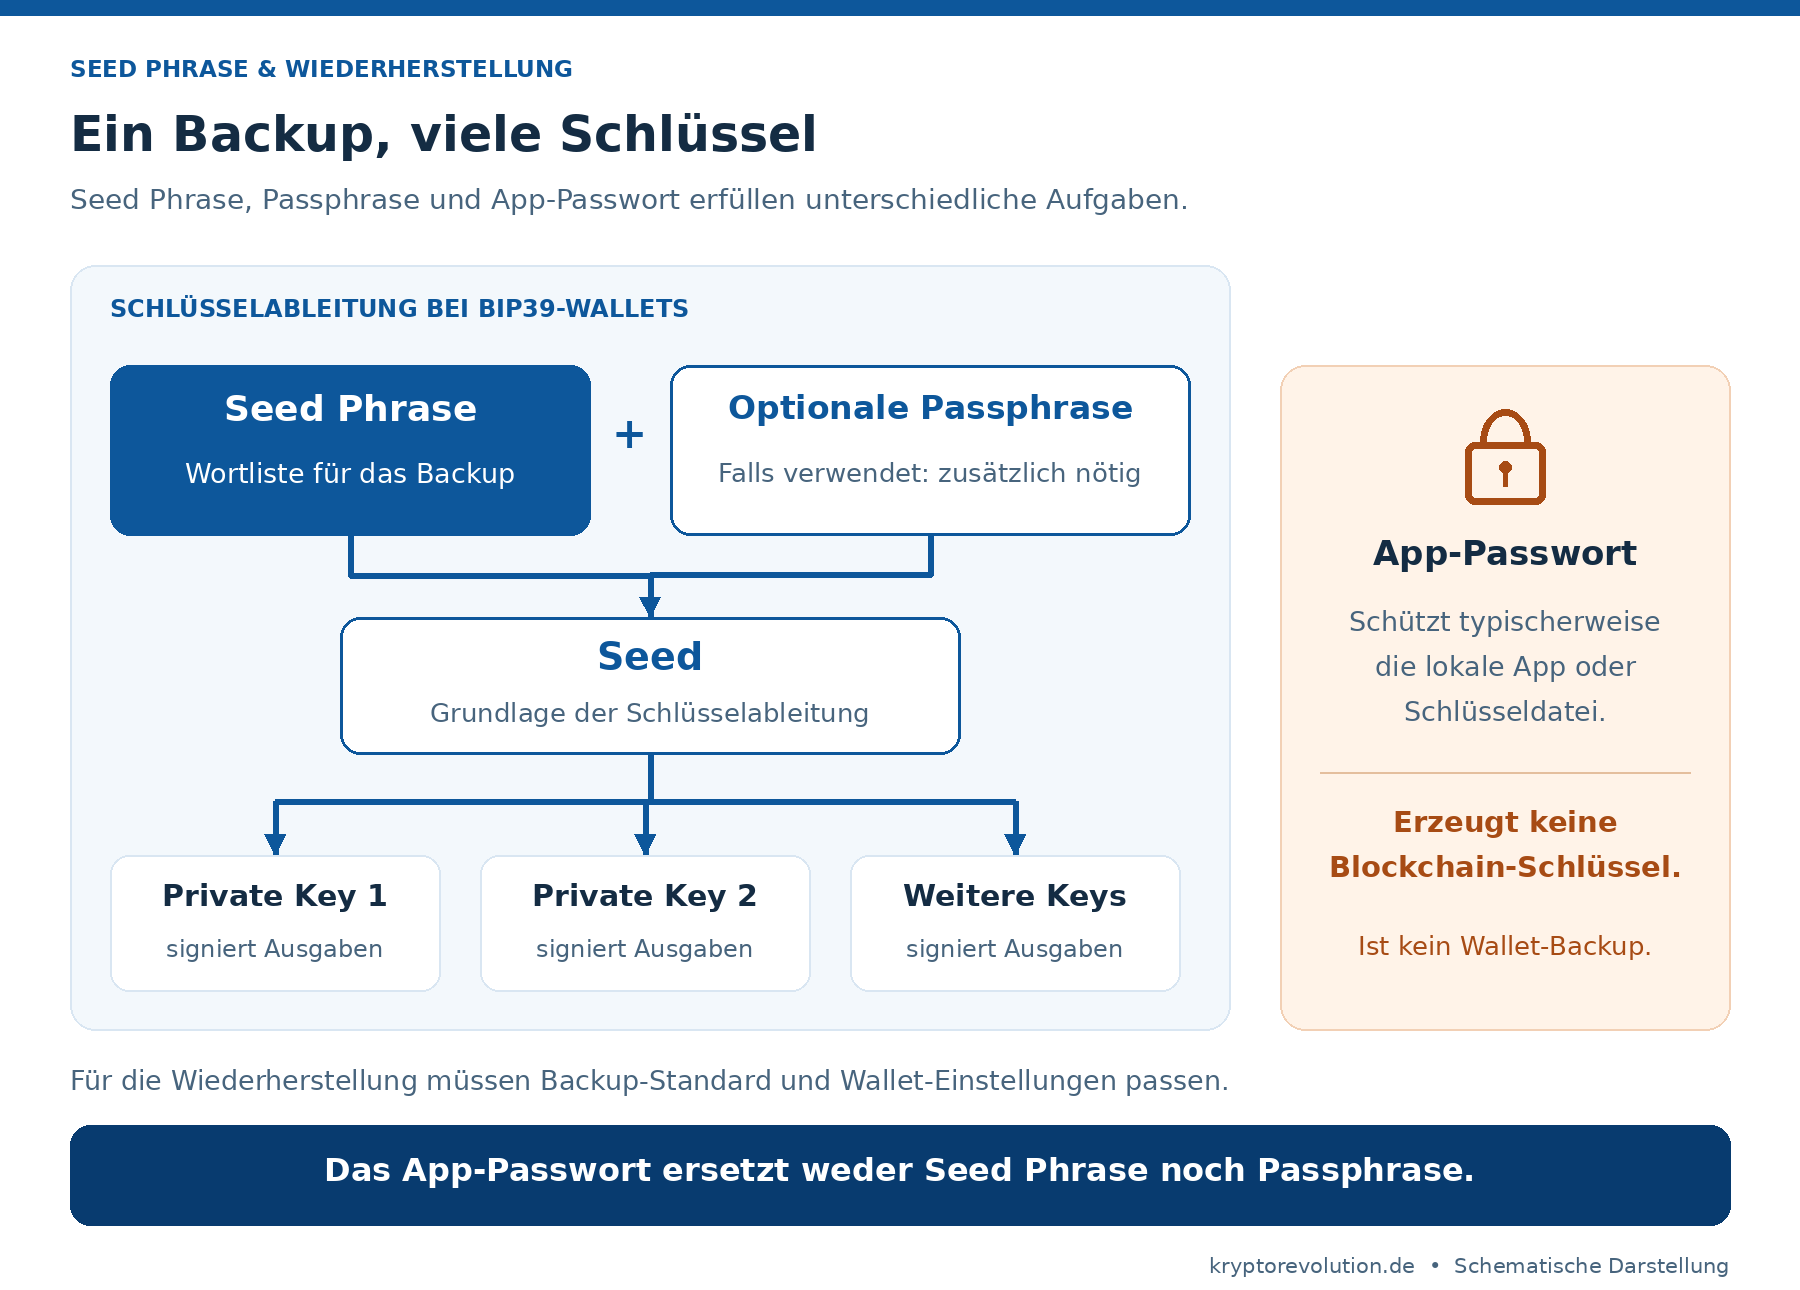
Moderne Wallets leiten häufig viele Schlüssel aus einer gemeinsamen Grundlage ab. Zur Sicherung erhältst du oft eine Seed Phrase, auch Recovery Phrase genannt. Beim verbreiteten Standard BIP39 besteht sie häufig aus zwölf oder 24 Wörtern. Aus dieser Wortfolge wird der Seed berechnet, aus dem die Wallet ihre Schlüssel ableitet.
Eine Seed Phrase ist deshalb kein einzelner Private Key. Sie kann den Zugriff auf zahlreiche Konten und Adressen wiederherstellen. Andere Backup-Standards können abweichende Wortzahlen und Wiederherstellungsverfahren verwenden.
Passwort ist nicht gleich Backup: Ein Wallet-Passwort schützt typischerweise die lokale Anwendung oder verschlüsselte Schlüsseldatei. Eine optionale Passphrase kann dagegen zusammen mit der Seed Phrase eine andere Wallet ableiten. Für deren Wiederherstellung brauchst du beide Geheimnisse.
Bei einer solchen Passphrase führt bereits ein Tippfehler zu einer anderen Wallet. Das kann wie ein leeres Konto aussehen. Ohne die ursprüngliche Passphrase lässt sich die gewünschte Wallet nicht allein aus der Wortliste wiederherstellen.
Aus einer Seed Phrase können zahlreiche private Schlüssel abgeleitet werden. Die Übersicht zeigt außerdem, warum eine optionale Passphrase für die Wiederherstellung entscheidend sein kann und welche separate Aufgabe das App-Passwort erfüllt.
Software-Wallet, Hardware-Wallet oder Börse: Wer hält die Schlüssel?
Bei einer selbstverwalteten Software-Wallet liegen die Schlüssel auf dem Smartphone oder Computer, üblicherweise verschlüsselt. Das ist praktisch für regelmäßige Transaktionen. Schadsoftware und unsichere Backups können die Geheimnisse jedoch gefährden.
Eine Hardware-Wallet soll die privaten Schlüssel isoliert verwalten und Transaktionen im Gerät signieren. Der angeschlossene Computer übermittelt die Daten. Entscheidend bleibt, dass du die angezeigten Angaben kontrollierst und die Wiederherstellungswörter nicht außerhalb des vorgesehenen, vertrauenswürdigen Wiederherstellungsablaufs eingibst.
Bei einem klassischen Börsenkonto übernimmt dagegen der Anbieter die Schlüsselverwaltung. Dein Login gewährt Zugriff auf das Kundenkonto. Du kontrollierst damit nicht unmittelbar die Blockchain-Schlüssel. Selbstverwahrung verringert diese Abhängigkeit, überträgt dir aber auch die Verantwortung für Backups und sichere Freigaben.
Eine weitere Variante sind Multisignatur-Wallets. Bei einer Konfiguration mit zwei von drei Schlüsseln müssen zwei unterschiedliche Schlüssel eine Ausgabe autorisieren. Ein einzelner gestohlener Schlüssel genügt dann nicht. Umgekehrt müssen genügend Sicherungen verfügbar bleiben, damit du selbst weiterhin Zahlungen freigeben kannst. Der Bitcoin-Standard BIP11 beschreibt solche Aufteilungen. Sie können gemeinsame Verwaltung ermöglichen, machen Einrichtung und Wiederherstellung aber komplexer.
Private Keys sicher aufbewahren: die wichtigsten Regeln
Für die meisten Nutzer ist die sichere Aufbewahrung des Wallet-Backups wichtiger als der manuelle Export einzelner Schlüssel:
- Offline sichern: Wörter korrekt und in der richtigen Reihenfolge auf Papier oder einem geeigneten Metall-Backup festhalten.
- Physisch schützen: Die Sicherung vor unbefugtem Zugriff, Feuer und Wasser schützen.
- Digitale Kopien vermeiden: Keine Fotos, Screenshots, E-Mails oder unverschlüsselten Cloud-Notizen anlegen.
- Wiederherstellung prüfen: Eine vorgesehene Backup-Prüfung nutzen und dabei die Herstelleranleitung beachten.
- Freigaben lesen: Transaktionen und Nachrichten nur signieren, wenn ihr Zweck verständlich ist.
Auch sichere Schlüssel verhindern nicht jeden Verlust
Eine bösartige Token-Freigabe kann einem Smart Contract Zugriff auf bestimmte Token verschaffen, ohne den Private Key zu stehlen. Das bloße Trennen der Wallet von einer Website entfernt bestehende Berechtigungen nicht. Dafür ist ein gezielter Widerruf der Freigabe nötig.
Was passiert, wenn ein Private Key verloren geht?
Ein defektes Gerät bedeutet nicht automatisch verlorene Coins. Mit einem vollständigen, kompatiblen Backup und gegebenenfalls der richtigen Passphrase kannst du die Wallet wiederherstellen. Dabei müssen auch unterstützte Netzwerke, Konten und Ableitungspfade passen.
Fehlen sämtliche nutzbaren Schlüssel und Wiederherstellungsmöglichkeiten, gibt es bei einer gewöhnlichen selbstverwalteten Wallet keine zentrale Stelle, die den Zugang zurücksetzt. Bei gestohlenen Schlüsseln reicht ein neues App-Passwort ebenfalls nicht. Noch kontrollierte Bestände müssen auf eine unabhängig neu erzeugte Wallet mit neuem Backup übertragen werden.
Auch ein neu gekauftes Hardware-Gerät beseitigt einen kompromittierten Seed nicht. Stellst du darauf dieselben Schlüssel wieder her, behält ein Angreifer mit dem gestohlenen Backup seine Zugriffsmöglichkeit. Entscheidend ist daher, ob nur das Gerät verloren ging oder das zugrunde liegende Geheimnis offengelegt wurde.
Entscheidend ist die Zugriffskontrolle: Öffentliche Empfangsdaten ermöglichen Zahlungen. Private Schlüssel autorisieren Ausgaben. Ein vollständiges Backup erhält den Zugang auch dann, wenn das ursprüngliche Gerät ausfällt.
Häufige Fragen zu Private Keys und Public Keys
Kann jemand mit meinem Public Key meine Coins stehlen?
Allein mit dem öffentlichen Schlüssel lassen sich bei korrekt eingesetzter Kryptografie keine gültigen Ausgaben signieren. Öffentlich bekannte Daten können allerdings Rückschlüsse auf deine Aktivitäten ermöglichen.
Brauche ich zum Empfang meinen Private Key?
Nein. Für eine Zahlung teilst du deine Empfangsadresse und das passende Netzwerk mit. Deinen Private Key oder deine Seed Phrase benötigt der Absender dafür nicht.
Hat jede Wallet nur einen Private Key?
Nein. Viele Wallets verwalten zahlreiche Schlüssel und Adressen. Ein gemeinsames Backup kann diese wiederherstellen, sofern Standard und Einstellungen übereinstimmen.
Kann der Wallet-Support meine Seed Phrase zurücksetzen?
Bei einer gewöhnlichen selbstverwalteten Wallet kann der Support eine verlorene Seed Phrase nicht zurücksetzen. Gib die Wörter niemals an angebliche Support-Mitarbeiter weiter.
KI-Hinweis: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt und redaktionell geprüft. Trotz sorgfältiger Kontrolle können Fehler nicht vollständig ausgeschlossen werden.


