
Letzten Freitag wurde bekannt, dass Ledger-Geräte, die über den asiatischen Wiederverkäufer CryptoBilis vertrieben wurden, vor dem Verkauf manipuliert worden sein sollen. Dabei sollen Bitcoin und ETH im Wert von mehr als 86 Millionen US-Dollar gestohlen worden sein.
Ledger bestätigte den Vorfall und setzte die Zusammenarbeit mit dem Unternehmen vorerst aus. CryptoBilis stellte den Verkauf von Hardware-Wallets ein. In einem Update auf X vor wenigen Stunden erklärt der französische Hersteller:
“Bislang betreffen alle bestätigten Fälle im Zusammenhang mit dem am 9. Oktober 2026 bekannt gewordenen Vorfall, bei dem Kryptowährungen aus Wallets entwendet wurden, Geräte, die über den südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden. Unsere eigenen Systeme und direkten Vertriebskanäle sind nicht betroffen.”
In den letzten zwei Tagen häufen sich jedoch Erfahrungsberichte von Ledger-Nutzern, denen zufolge auch Geräte aus Europa manipuliert worden sein sollen.
Erfahrungsbericht deutet auf Manipulation eines bei MediaMarkt gekauften Geräts hin
Der Nutzer “Johannes (4, 4)” schreibt auf X, dass er einen Ledger Nano X bei einem offiziell autorisierten Wiederverkäufer in Europa gekauft habe. Auf die Frage eines anderen Nutzers nach dem Namen des Geschäfts antwortet er mit „MediaMarkt“.
Tipp der Redaktion: Bitcoin-Kursanstieg: 70.000 USD oder 50.000 USD als nächstes Ziel?
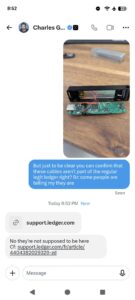
Er berichtet, dass er das Gehäuse des Geräts geöffnet und das Innenleben der Hardware-Wallet genau untersucht habe. Dabei seien ihm mehrere Unstimmigkeiten aufgefallen. Seinen Angaben zufolge habe er ein „Spionage-Implantat“ entdeckt:
“Ein originales, nicht manipuliertes Gerät besitzt keines dieser zusätzlichen Kabel, wie auf Bild 2 zu sehen ist.
Es scheint sich sogar um eine ältere Version des sogenannten „Spionage-Implantats“ zu handeln, obwohl das Gerät erst vor wenigen Wochen gekauft wurde.
Bei neueren Versionen wird das Implantat normalerweise in der Nähe des Displays versteckt, wodurch es deutlich schwieriger zu entdecken ist.”
Von diesem Gerät wurden jedoch bislang offenbar keine Kryptowährungen gestohlen. Der Nutzer stellt dazu folgende Vermutung auf:
“Interessant ist, dass von dieser manipulierten Ledger-Wallet niemals Kryptowährungen an einen Angreifer übertragen wurden.
Entweder hat die Manipulation nicht funktioniert, oder die Angreifer haben darauf gewartet, dass eine größere Anzahl kompromittierter Geräte im Umlauf ist und verwendet wird.”
Der Nutzer “Johannes (4, 4)” hat den CTO von Ledger, Charles Guillemet, in einer privaten Nachricht auf X gefragt, ob die auf dem folgenden Foto gezeigten Kabel tatsächlich nicht in das Gerät gehören. Guillemet bestätigt, dass die roten Kabel nicht in einem originalen Ledger-Gerät vorhanden sein sollten:
Dieser Erfahrungsbericht könnte einen Einzelfall darstellen. Angesichts der zunehmenden Berichte sollten Nutzer von Ledger-Geräten jedoch ihre Hardware-Wallets und Krypto-Bestände überprüfen.
“Johannes (4, 4)” warnt auf X, dass insbesondere Ledger-Käufer betroffen sein könnten, die ihre Geräte nicht direkt beim Hersteller, sondern bei Drittanbietern oder Wiederverkäufern erworben haben:
“Wenn ihr eine Ledger-Hardware-Wallet besitzt, die nicht direkt über den offiziellen Ledger-Onlineshop gekauft wurde, solltet ihr euch nicht ausschließlich auf die Echtheitsprüfung („Genuine Check“) der Ledger-Software verlassen.”
Auch eine prominente Stimme aus der Bitcoin-Szene äußerte sich auf X. Der ehemalige Mt.-Gox-CEO Mark Karpelès erklärt in einem neuen Beitrag, dass sogenannte „Spionage-Implantate“ offenbar auch in neueren Geräten der Ledger-Stax-Serie gefunden worden sein sollen:
I think that's the first Ledger Stax I saw with an implant.https://t.co/X8RV5kZv0s
— Mark Karpelès (@MagicalTux) October 11, 2026
Zum jetzigen Zeitpunkt ist es schwierig, die tatsächliche Tragweite dieser Vorfälle genau einzuschätzen und einzuordnen. Karpelès teilt auf YouTube eine Anleitung, die zeigt, wie man einen Ledger Nano X auf mögliche Manipulationen überprüfen kann.
Tipps für einen sicheren Umgang mit Kryptowährungen
Der wichtigste Sicherheitstipp gilt bereits vor der eigentlichen Nutzung: Hardware-Wallets sollte man ausschließlich direkt beim jeweiligen Hersteller kaufen – nicht bei Wiederverkäufern oder Drittanbietern, auch nicht bei Amazon oder MediaMarkt.
Lesetipp: Bitcoin-Kursanstieg: 70.000 USD oder 50.000 USD als nächstes Ziel?
Wie die obigen Berichte zeigen, könnten solche Bezugsquellen ein zusätzliches Sicherheitsrisiko darstellen. Wir nutzen die BitBox02 Nova und sind damit rundum zufrieden. Schweizer Qualität zahlt sich in diesem Fall langfristig aus.
Darüber hinaus sind folgende Sicherheitstipps wichtig:
- Seed-Phrase selbst erstellen: Verwende niemals eine vorgefertigte Wiederherstellungsphrase. Generiere sie immer direkt auf deiner Hardware-Wallet.
- Seed-Phrase offline aufbewahren: Speichere deine 12 oder 24 Wörter niemals digital. Nutze Papier oder eine robuste Metallplatte.
- Backup überprüfen: Teste über die offizielle Prüffunktion deiner Wallet, ob du deine Seed-Phrase korrekt gesichert hast.
- Empfängeradresse kontrollieren: Überprüfe vor jeder Transaktion die vollständige Adresse direkt auf dem Display deiner Hardware-Wallet.
- Testtransaktionen durchführen: Sende bei größeren Überweisungen zunächst einen kleinen Betrag an die gewünschte Adresse.
- Blind Signing vermeiden: Bestätige keine unbekannten Smart Contracts oder unverständlichen Transaktionen.
- Wallets trennen: Verwende separate Wallets für langfristige Ersparnisse und riskantere Aktivitäten wie DeFi, NFTs oder Airdrops.
- Nur offizielle Software nutzen: Lade Firmware-Updates und Wallet-Anwendungen ausschließlich von verifizierten Herstellerseiten herunter.
- PIN und Passphrase verwenden: Schütze deine Hardware-Wallet mit einer sicheren PIN. Fortgeschrittene Nutzer können zusätzlich eine BIP39-Passphrase einsetzen.
- Manipulierte Geräte austauschen: Bei Manipulationsverdacht solltest du eine neue Hardware-Wallet aus vertrauenswürdiger Quelle verwenden und deine Kryptowährungen auf eine Wallet mit neuer Seed-Phrase übertragen.
Don’t trust, verify!
Ein erfolgreicher Echtheitscheck durch die Wallet-Software garantiert nicht zwangsläufig, dass ein Gerät physisch unverändert ist. Kaufe Hardware-Wallets möglichst direkt beim Hersteller und kontaktiere bei Manipulationsverdacht den offiziellen Support.