

Zwei Käufer von Ledger-Hardware-Wallets melden Kryptoverluste von zusammen rund 604.000 US-Dollar. Beide geben an, ihre Geräte bei Virgin Megastore in Dubai gekauft zu haben, einem von Ledger autorisierten Händler. Das öffentliche Register des früheren Mt.-Gox-Chefs Mark Karpelès identifizierte auf einem Foto eines der Geräte ein Hardware-Implantat.
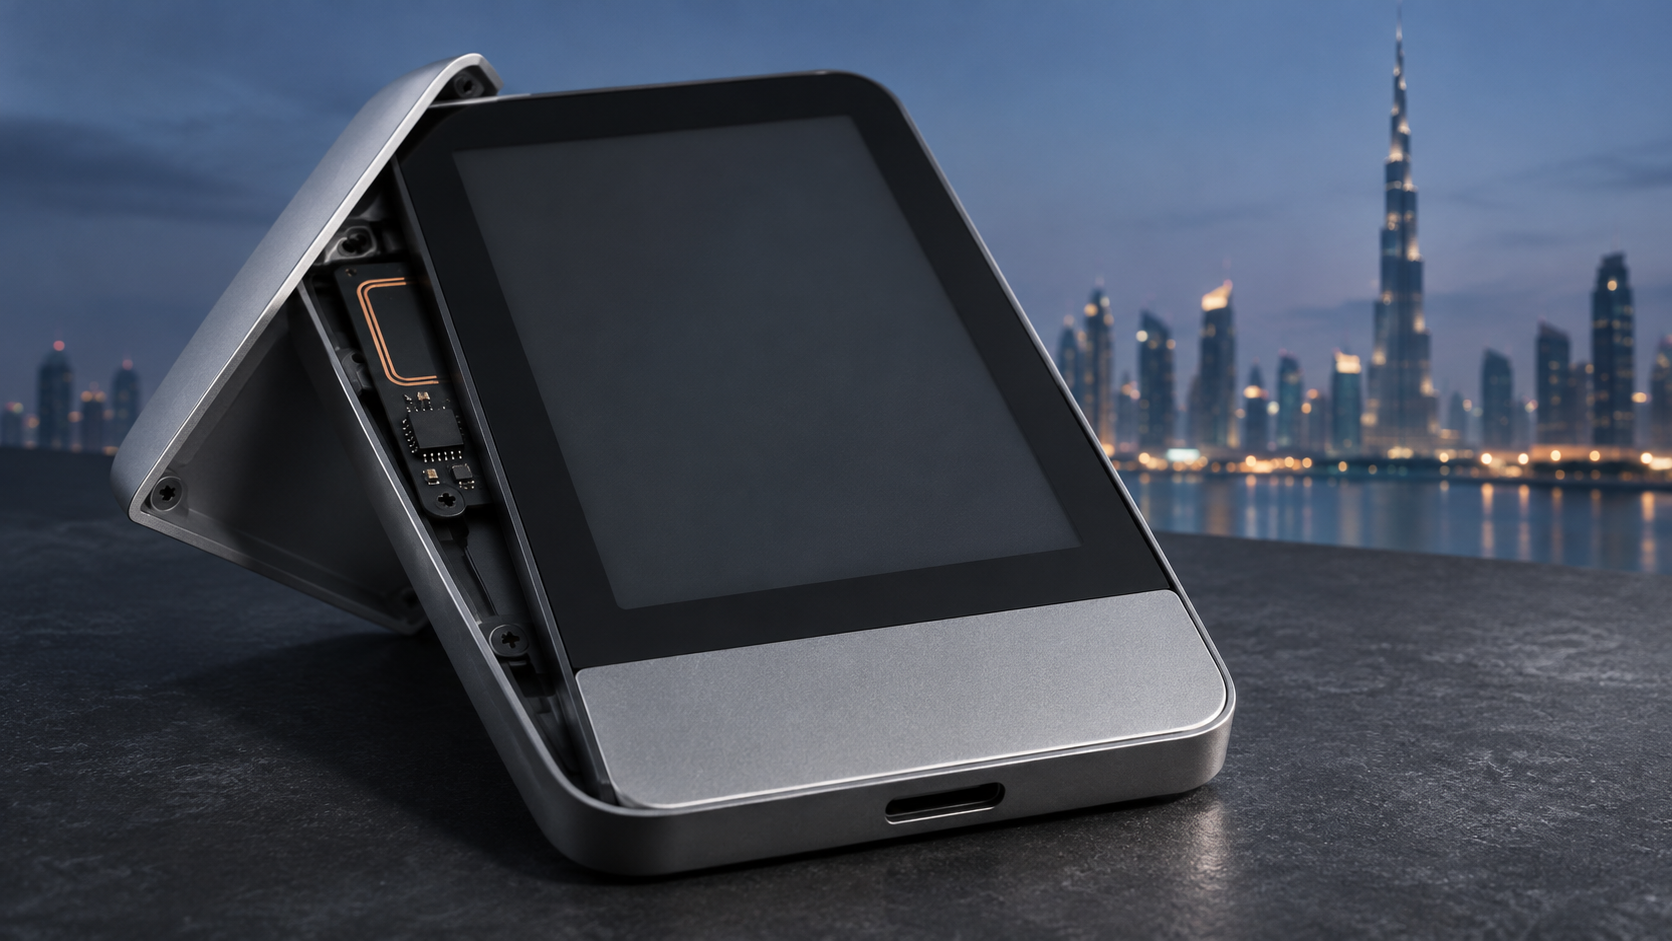
Ledger Flex in Dubai: Foto zeigt zusätzliche Platine
Der X-Nutzer Rewinsky meldete am 15. November den Verlust von rund 1.300 SOL. Einen Tag später veröffentlichte er ein Foto seines geöffneten Ledger Flex und schrieb:
„Ich habe gerade nachgesehen. Mein Ledger wurde manipuliert.“
Tipp der Redaktion: BREAKING: MediaMarkt streicht Ledger aus dem Sortiment und stoppt Verkauf – Solltest du wechseln?
Auf der Aufnahme ist dem Register zufolge eine flexible Antenne im Gehäusedeckel zu sehen. Ein Kabel führt zu einer zusätzlichen Platine neben der NFC-Spule des Geräts. Karpelès erkennt darin denselben Antennentyp wie bei anderen dokumentierten Flex-Geräten. Ob das Implantat den Abfluss der SOL ermöglichte, geht aus dem Foto nicht hervor.
Der zweite Käufer, der auf X als „New Babylon Order Worldwide“ auftritt, berichtete am 17. November, dass ihm drei Tage zuvor 507.000 USDT gestohlen worden seien. Seinen Ledger Stax habe er am 11. Oktober neu bei Virgin Megastore in Dubai gekauft. Die Wiederherstellungsphrase sei auf dem Gerät erzeugt worden und er habe sie nirgends eingegeben.
Karpelès’ Register führt den zweiten Fall als Verdacht. Ein Foto vom Inneren des Stax liegt öffentlich bislang nicht vor. Der Käufer gab an, Anzeige erstattet und Tether gebeten zu haben, die USDT einzufrieren.
Mark Karpelès warnt auch Käufer von Trezor-Geräten
Karpelès wandte sich am Mittwoch auf X an Kunden von Virgin Megastore in den Vereinigten Arabischen Emiraten.
„Wichtiger Hinweis: Es gibt erste Berichte über manipulierte Ledger-Geräte, die in Virgin Megastores in den VAE gekauft wurden. Es handelt sich dabei um Nutzerberichte; falls Sie jedoch in den letzten Monaten dort einen Ledger oder Trezor erworben haben, wäre es ratsam, das Gerät auf Manipulationen zu überprüfen und/oder Ihr Guthaben auf ein anderes Gerät zu übertragen.“
Die beiden Meldungen aus Dubai betreffen Ledger-Geräte. Karpelès bezog Trezor vorsorglich in seine Warnung ein. Im Oktober hatte Trezor bereits Kunden des früheren Wiederverkäufers CryptoBilis gewarnt, nachdem ein Käufer ein Implantat in einem Safe 5 gemeldet hatte.
Warum ein echter Sicherheitschip ein Implantat nicht ausschließt
Bei den im Oktober untersuchten Fällen in Südostasien waren nach Angaben von Ledger Originalgeräte nachträglich mit Bauteilen versehen worden, die bei der Einrichtung die Wiederherstellungsphrase abgreifen sollten. Auch in Europa gab es im Oktober Berichte über veränderte Geräte. MediaMarktSaturn setzte den Verkauf von Ledger-Produkten daraufhin vorsorglich aus.
Zum damaligen Angriff in Südostasien äußerte sich Ledger am 15. Oktober.
„Die Systeme von Ledger wurden nicht kompromittiert. Der Angriff traf den Vertriebsweg, nachdem die Geräte unseren Einflussbereich verlassen hatten.“
Ledgers Echtheitsprüfung „Genuine Check“ prüft den Sicherheitschip. Bleibt das originale Secure Element intakt, kann der Test laut dem Sicherheitsteam von Ledger ein nachträglich eingebautes Spionagemodul übersehen.
Ledger verschärfte im Oktober die Vorgaben für seine Händler. Sie sollen Geräte bis zum Verkauf im Lager aufbewahren. Zugleich erinnerte Ledger an die bestehende Regel, Retouren auch dann vom Wiederverkauf auszuschließen, wenn sie ungeöffnet aussehen. Der Stax-Kauf in Dubai lag nach Angaben des Käufers vier Tage vor der Bekanntgabe der verschärften Vorgaben.