
Der ehemalige CEO der 2014 zusammengebrochenen Kryptobörse Mt. Gox sorgt erneut auf X für Aufsehen. In einem öffentlichen Schlagabtausch mit Ledger-CEO Pascal Gauthier wirft Mark Karpelès dem Unternehmen grobes Fehlverhalten vor und erklärt, dass der Hack sogar hätte verhindert werden können.
Karpelès: Frühere Warnungen hätten Millionenverluste verhindern können
Ausgangspunkt der Auseinandersetzung sind Vorwürfe, Ledger habe bereits im März dieses Jahres, Monate vor den jüngsten Angriffen, Hinweise auf manipulierte Hardware-Wallets erhalten. Kriminelle hatten zusätzliche elektronische Bauteile in Geräte eingebaut, um Wiederherstellungsphrasen auszuspähen und anschließend Kryptowährungen zu entwenden.
Tipp der Redaktion: Ledger-Skandal spitzt sich in Europa zu: So bleibst du sicher
Karpelès kritisiert insbesondere die Kommunikation des Unternehmens. Seiner Einschätzung nach hätte Ledger seine Kunden deutlich früher und umfassender über die Gefahren informieren müssen. In einer direkten Antwort an Gauthier führt er aus:
„Ich weiß sehr wohl, dass eine bessere Kommunikation zu diesem Zeitpunkt, anstatt nur einen einzelnen Artikel irgendwo in der Ledger Academy zu verstecken, Verluste von mehr als 90 Millionen US-Dollar hätte verhindern können.
Mir ist bewusst, dass das ein schwieriger Job ist. Aber ich kann nicht nachvollziehen, wie euch massenhaft produzierte, hochentwickelte Hardware-Implantate nicht alarmieren konnten.“
Die genannte Schadenssumme beruht auf Schätzungen von Analysten, die die Kryptovermögen der mutmaßlichen Opfer onchain nachverfolgt haben. Sie ist bislang nicht vollständig als bestätigter Verlust durch manipulierte Geräte verifiziert.
Karpelès zufolge erhielt Ledger bereits Anfang 2026 mehrere Hinweise auf solche Manipulationen. Im März habe das Unternehmen selbst einen Artikel veröffentlicht, der sowohl improvisierte als auch aufwendig gefertigte Implantate thematisierte.
Ledger-Chef Gauthier wird persönlich: „Du bist kein weißer Ritter“
Gauthier weist die Kritik zurück. Ledger unternehme erhebliche Anstrengungen, um seine Kunden zu schützen. Gleichzeitig fordert er Karpelès auf, sich auf belegbare Tatsachen zu beschränken:
„Ledger tut alles, was möglich ist, um seine Kunden zu schützen. Das ist eine sehr, sehr schwierige Aufgabe. Wir wissen deine Hilfe in dieser Angelegenheit zu schätzen. Aber ich würde dich bitten, dich an das zu halten, was du tatsächlich weißt, und auf Spekulationen zu verzichten.“
Kurz darauf verschärft der Ledger-Chef seinen Ton und verweist auf Karpelès’ Vergangenheit als Geschäftsführer der 2014 zusammengebrochenen Bitcoin-Börse Mt. Gox:
„Das kommt ausgerechnet vom ehemaligen Mt.-Gox-CEO. Komm schon, Mann. Du bist kein weißer Ritter. Bleib realistisch.“
Karpelès lässt den persönlichen Angriff nicht stehen. Er erklärt, dass er keinen Zusammenhang zwischen dem damaligen Zusammenbruch von Mt. Gox und den aktuellen Sicherheitsproblemen bei Ledger sieht. Aus seiner Sicht geht Gauthier damit nicht auf die eigentlichen Vorwürfe ein, sondern versucht, die Debatte auf eine persönliche Ebene zu verlagern.
Unabhängig davon, wer mit seinen Argumenten näher an der Wahrheit liegt, zeigen die Entwicklungen, dass selbst einer der größten europäischen Hardware-Wallet-Hersteller nicht vor Angriffen auf die Lieferkette geschützt ist.
Ledger selbst betont erneut, dass weder seine internen Systeme noch die Sicherheitschips seiner Hardware-Wallets kompromittiert worden seien. Die Angriffe hätten vielmehr Geräte betroffen, die außerhalb der eigenen Lieferkette physisch manipuliert wurden.
Lesetipp: Offizielles Ledger-Update für Deutschland: Sind deine Bitcoin und Krypto weiterhin sicher?
Als Folge dieser Entwicklungen hatte MediaMarkt den Verkauf von Ledger-Geräten in mehr als 1.000 Filialen gestoppt. Zuvor hatte ein deutscher Nutzer zwei Geräte gekauft und in beiden Spionageelemente entdeckt.
Bei der Untersuchung eines manipulierten Ledger-Geräts fielen insbesondere zwei Unregelmäßigkeiten auf: rote Kabel und ein zusätzlich verbautes LTE-Modul.
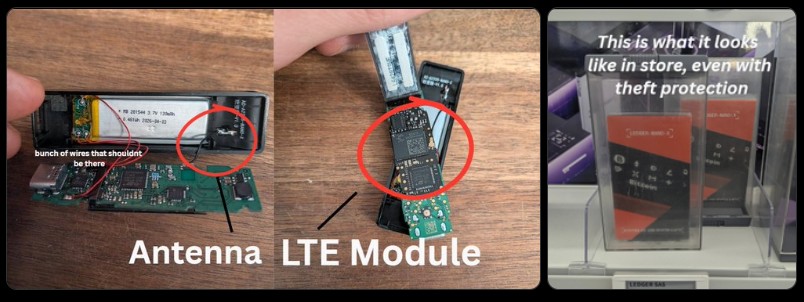
Die Angreifer hatten LTE-Module samt Antenne und eSIM in die Hardware-Wallets eingebaut. Ein versteckter Mikrocontroller konnte die während der Einrichtung angezeigten 24 Wörter der Wiederherstellungsphrase abfangen und anschließend über das Mobilfunknetz an die Täter übermitteln.
Dadurch konnten die Angreifer die Wallets ihrer Opfer aus der Ferne wiederherstellen und deren Kryptowährungen entwenden, ohne den eigentlichen Sicherheitschip von Ledger kompromittieren zu müssen.
Der Ledger-Skandal beschränkte sich allerdings nicht auf Europa, sondern erreichte auch Südostasien. Dort wurden Berichten zufolge manipulierte Geräte in Geschäften am Flughafen von Singapur entdeckt.
Die wichtigste Erkenntnis für Hardware-Wallet-Nutzer lautet daher: Kaufe möglichst direkt beim Hersteller und achte auf die Herkunft deiner Geräte. Auch bekannte Händler wie MediaMarkt bieten keinen absoluten Schutz vor Manipulationen entlang der Lieferkette. Weitere Tipps zur sicheren Nutzung und Aufbewahrung deiner Hardware-Wallet findest du am Ende dieses Artikels.
Da uns viele Fragen aus der Community erreicht haben: Wir nutzen die BitBox02 Nova aus der Schweiz und sind mit dem Gerät rundum zufrieden.