
Nach dem Ledger-Skandal letzten Freitag, bei dem Kryptowährungen im Umfang von mehr als 100 Millionen USD entwendet worden sind, gab es von Ledger bislang keine handfesten Updates. Ledger bestätigte zwar, dass die bislang untersuchten Geräte aus der Bundesrepublik Deutschland und einzelne Proben von MediaMarkt sauber seien.
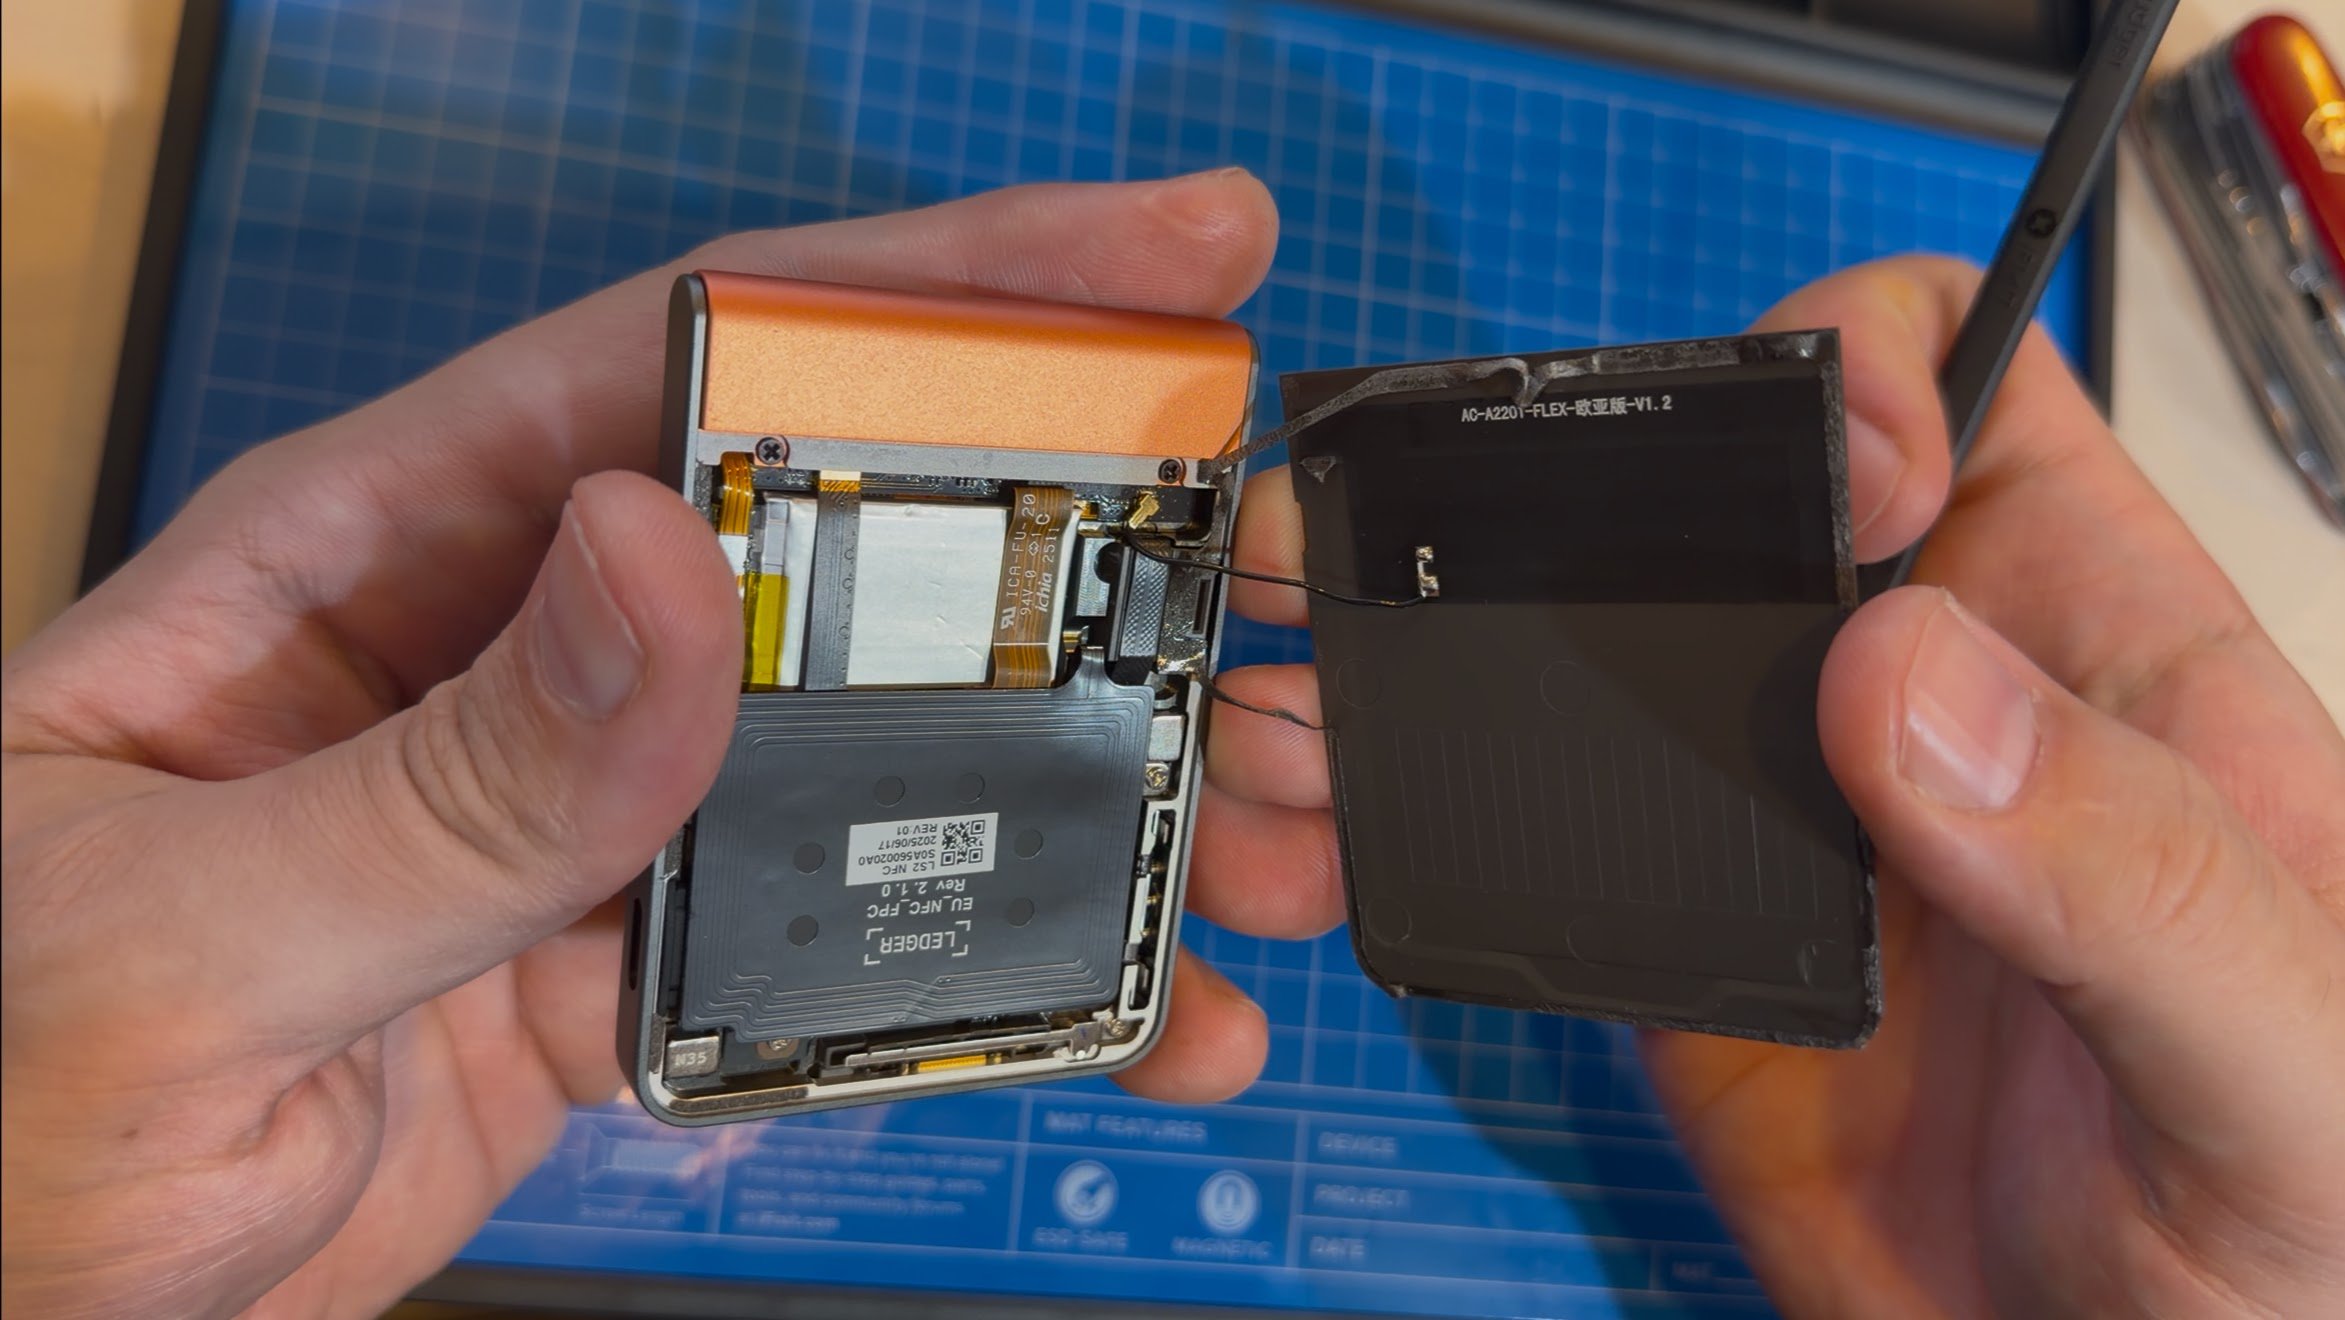
Jedoch fehlt bislang die Untersuchung der verwanzten Geräte des deutschen X-Nutzers Johannes. Er dokumentierte zwei Käufe von Ledger-Hardware-Wallets inklusive Video und fand dabei Spionageelemente in Form von Drähten und einem manipulierten LTE-Modul vor.
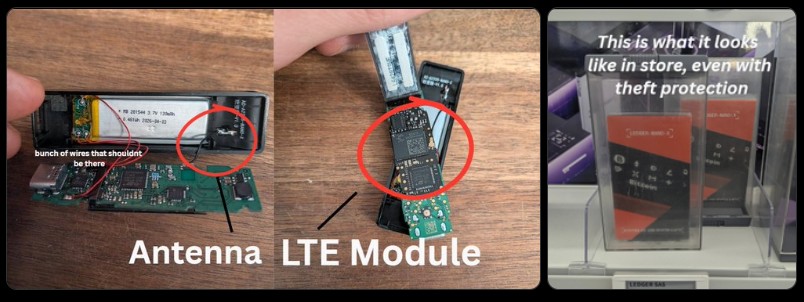
In Reaktion auf diese Vorfälle hat MediaMarkt vorsorglich alle Ledger-Geräte aus dem Verkehr gezogen und den Verkauf in mehr als 1.000 Filialen in Europa gestoppt. Mittlerweile gibt es eine Vielzahl von weiteren manipulierten Ledger-Flex-Geräten. Der ehemalige CEO von Mt. Gox, Mark Karpelès, hat einen Fall dazu öffentlich dokumentiert.
Tipp der Redaktion: Trezor reagiert auf Ledger-Skandal und zieht drastische Konsequenzen
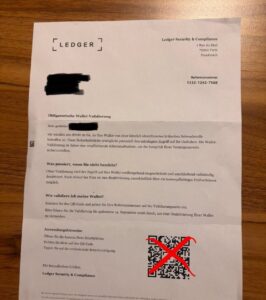
Darüber machen gerade Fake-E-Mails und sogar gefälschte Ledger-Briefe die Runde. Die Adressdaten stammen dabei von einem Datenleck von Ledger aus den vergangenen Jahren. Im Jahr 2023 konnten dabei mehr als eine Million persönliche Adressdaten von Ledger-Käufern durch Hacker gestohlen werden.
In einem aktuellen Interview teilt Krypto-Experte Fefe Demeny die neuesten Erkenntnisse seines persönlichen Gesprächs mit Ledger-CTO Charles Guillemet. Demeny war dafür gestern nach Paris geflogen, um Guillemet persönlich vor Ort zu treffen. Dies ist das erste öffentliche Gespräch seit dem Bekanntwerden des Millionen-Skandals vom letzten Freitag.
Guillemet: Die aktuelle Lage ist angespannt, aber unter Kontrolle
Der Ledger-CTO bestätigt zunächst, dass zum jetzigen Zeitpunkt teilweise Entwarnung gegeben werden kann. Die Befürchtung, dass Zehntausende Ledger-Geräte weltweit betroffen sein könnten, habe sich nach seinen Erkenntnissen nicht bestätigt. Stattdessen deute alles auf einen gezielten und kostspieligen Angriff innerhalb der Lieferkette hin.
Demnach muss jedes manipulierte Gerät einzeln geöffnet und mit zusätzlicher Hardware ausgestattet werden. Dafür benötigen die Angreifer eine speziell angefertigte Leiterplatte, ein LTE-Modem sowie entsprechende Produktionskapazitäten. Anschließend müssen die Geräte wieder so verpackt werden, dass Käufer keine Veränderungen bemerken.
Besonders aufschlussreich sind die finanziellen Dimensionen des Angriffs. Laut Demeny könnten bereits die Manipulation und Verbreitung einiger Hundert Geräte innerhalb einer Region mehr als eine Million US-Dollar kosten.
Während eine solche Operation über einen einzelnen Händler vergleichsweise einfach umzusetzen sei, werde es bei mehreren Vertriebspartnern und Ländern erheblich schwieriger. Die Kosten und der logistische Aufwand würden entsprechend steigen.
Guillemet erklärt weiter, dass ein weltweiter Angriff als extrem unwahrscheinlich gilt, da für die Manipulation von Tausenden oder sogar Zehntausenden Geräten über Ländergrenzen hinweg eine ausgeklügelte Infrastruktur sowie mehrere Millionen USD nötig wären.
Darüber hinaus muss man persönliche Kontakte tief bis in die Lieferketten und Zulieferer innerhalb des Distributorennetzwerks von Ledger haben. Zwar kann dies nicht zu einhundert Prozent ausgeschlossen werden, jedoch habe sich dies bei der komplexen Untersuchung des Firmennetzwerks von Ledger bislang als unerwiesen herausgestellt.
Der Ledger-CTO bestätigt zudem erneut, dass alle Geräte, die direkt bei Ledger gekauft wurden, nicht betroffen sind. Aufgrund der Vorfälle und Berichte der letzten Tage empfehlen wir allen Ledger-Nutzern, zu prüfen, ob bei ihnen Kryptowährungen abgezogen oder gestohlen wurden.
Lesetipp: Ledger-Skandal eskaliert weltweit: Jetzt sind auch diese 7 Länder betroffen
Falls dies nicht der Fall ist, könnte ein Wechsel zur BitBox02 Nova eine gute Entscheidung darstellen. Weitere Infos zum Gespräch findest du hier.