
Wie wir bereits berichteten, gibt es mittlerweile weltweit bestätigte Fälle von verwanzten Ledger-Geräten.
Infolgedessen hat MediaMarkt den Verkauf in über 1.000 Filialen des MediaMarkt-Saturn-Netzwerks pausiert und alle Ledger-Geräte vorsorglich aus dem Sortiment entfernt. Der französische Hardware-Wallet-Hersteller bestätigt nun erstmals, dass weitere Länder betroffen sind.
Von Europa bis Südostasien: Ledger-Nutzer sollten vorsichtig sein
Vor wenigen Stunden erklärte Ledger in einem neuen Beitrag auf X, dass auf Anweisung der Geschäftsführung derzeit alle Vertriebsnetze der Wiederverkäufer überprüft und insbesondere in Südostasien die Verkaufsregale geräumt werden sollen:
“Ledger fordert Händler und Vertriebspartner in Südostasien und Hongkong auf, den Verkauf von Ledger-Geräten bis zum Abschluss der laufenden Untersuchungen vorübergehend einzustellen. Dies schließt auch die Entfernung der Produkte aus den Verkaufsregalen ein.”
Der ehemalige CEO der Kryptobörse Mt. Gox, Mark Karpeles, bestätigte gestern früh auf X, dass ihm Beweise dafür vorliegen, dass ein am Flughafen in Singapur erworbenes Ledger-Stax-Gerät beim Öffnen des Gehäuses ebenfalls Spionageelemente aufwies:
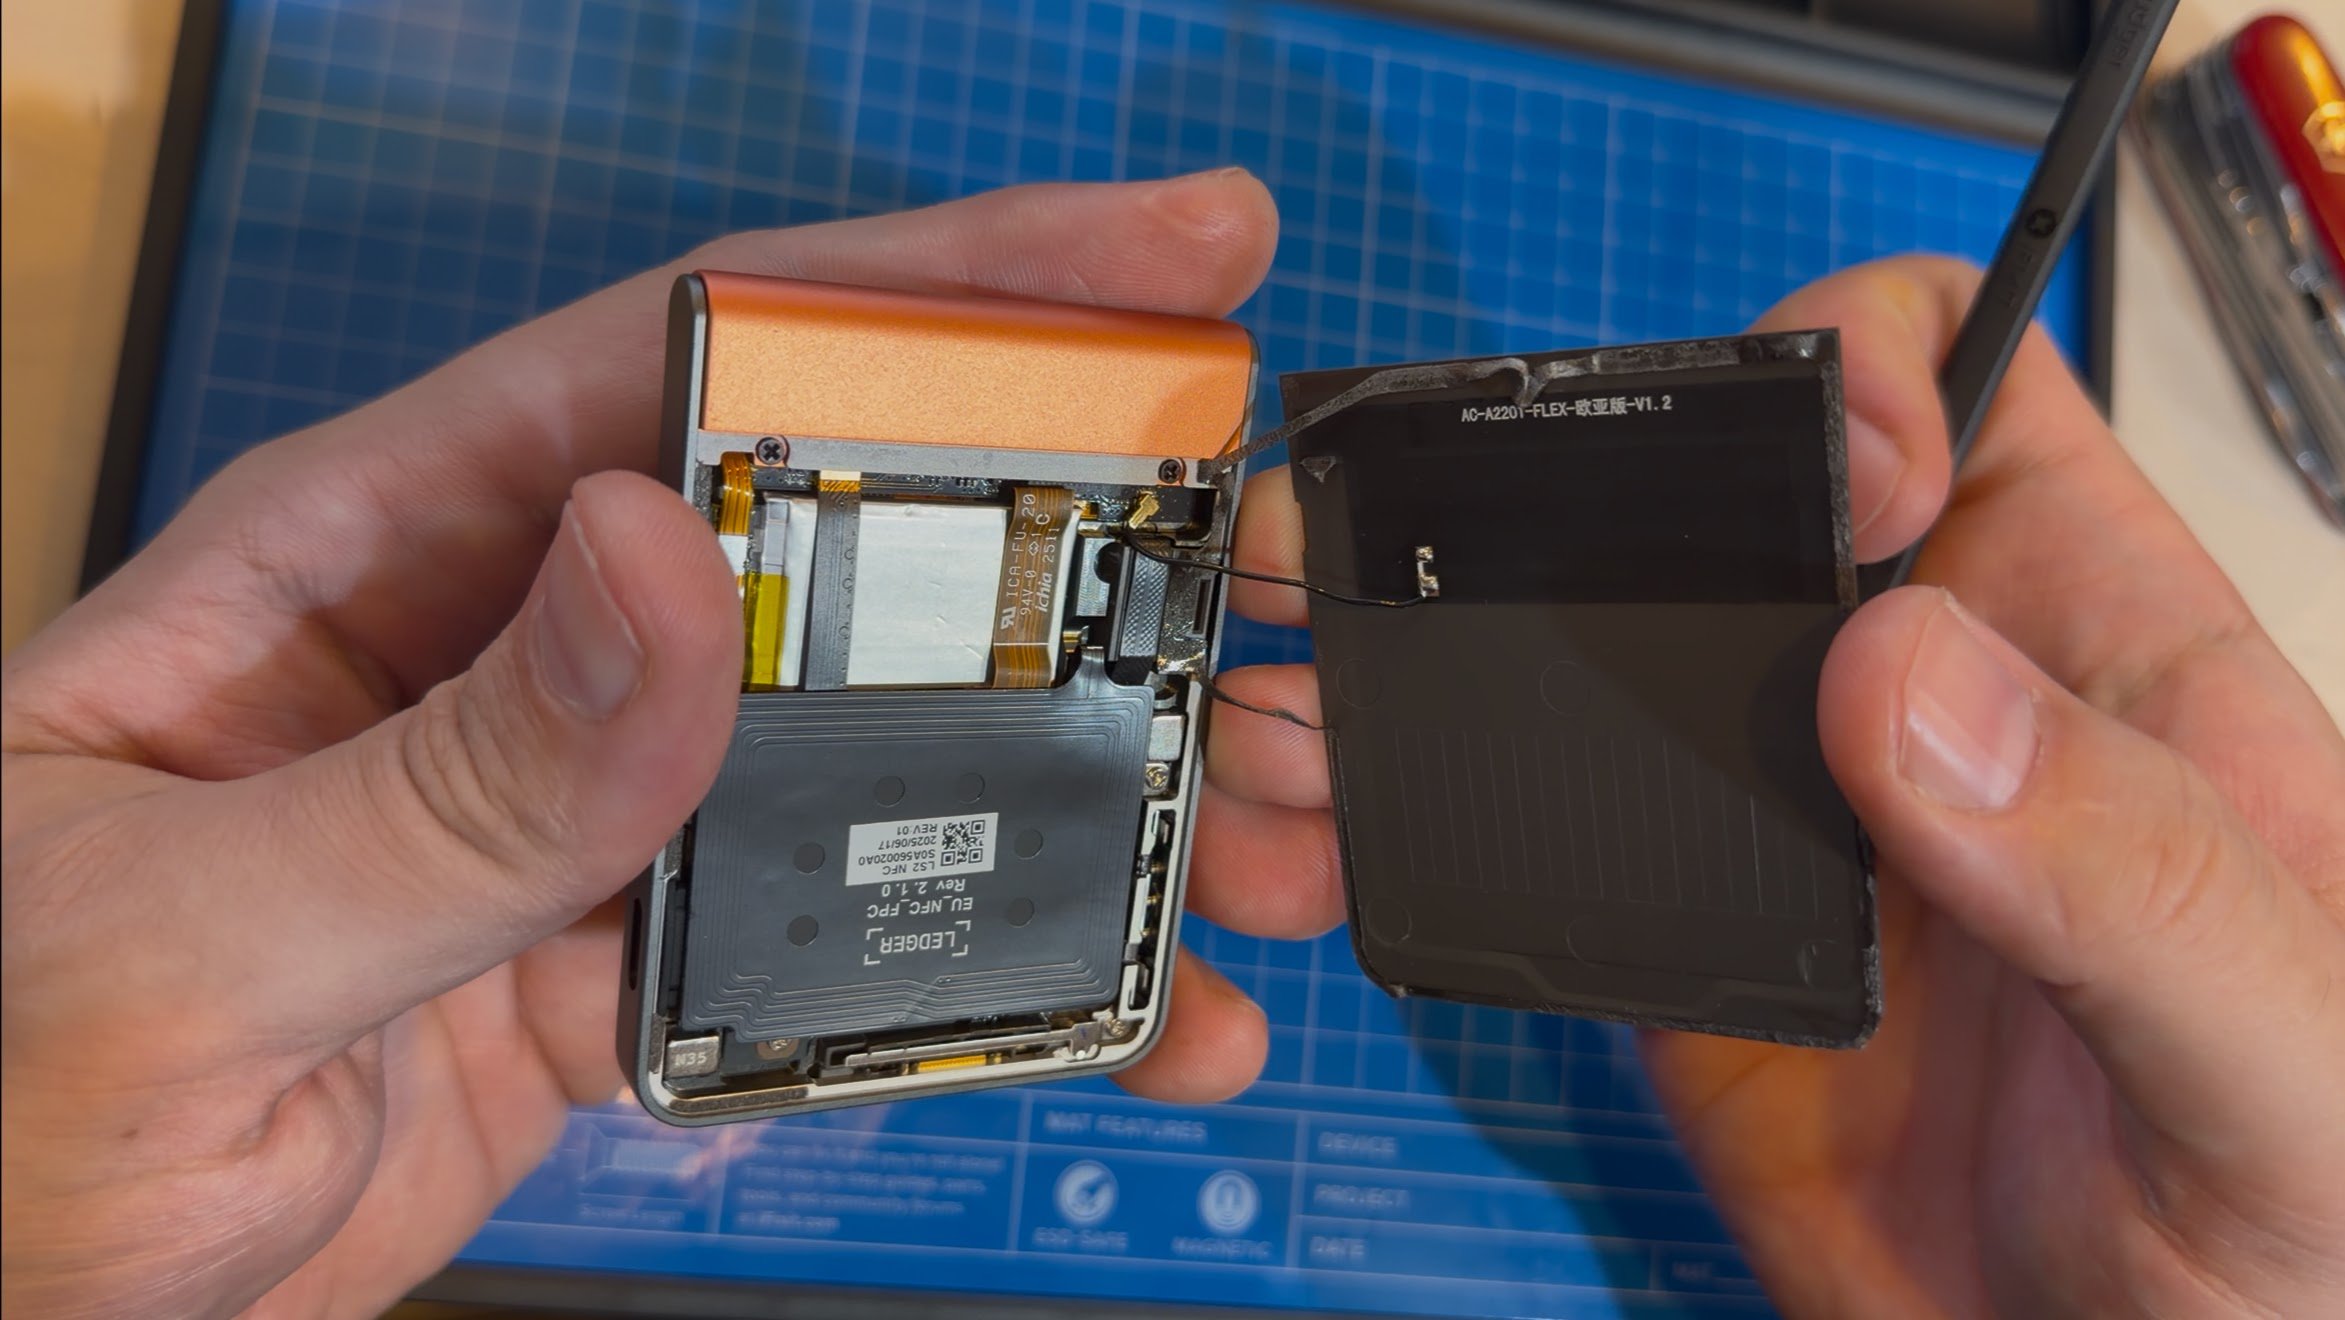
24 Stunden später bestätigt Ledger nun, dass auch zahlreiche Geschäfte, unter anderem in Singapur, betroffen sind:
“Konkret betroffen sind folgende Länder und Regionen: Indonesien, Singapur, Thailand, die Philippinen, Vietnam, Malaysia und Hongkong.
Zur Klarstellung: Während die Untersuchungen weiterlaufen, beschränken sich sämtliche bisher bestätigten Vorfälle auf Südostasien. Bislang konnte kein Fall verifiziert werden, bei dem Kryptowährungen von einem Gerät entwendet wurden, das außerhalb dieser Region erworben wurde.”
Wenngleich die offizielle Tragweite des am Freitag bekannt gewordenen Ledger-Skandals noch nicht abschließend beziffert werden kann, sollten Nutzer von Ledger-Geräten spätestens jetzt überlegen, ob sie ihre Geräte weiterhin bedenkenlos nutzen können.
Tipp der Redaktion: Bitcoin-Kursanstieg: 70.000 USD oder 50.000 USD als nächstes Ziel?
Eine starke Alternative ist die Hardware-Wallet BitBox02 Nova aus der Schweiz. Eine aktuelle Übersicht über mehr als zehn von uns getestete Cold Wallets findest du in unserer Hardware-Wallet-Testübersicht.
Trezor wirft zahlreiche Wiederverkäufer aus dem Distributorennetzwerk
Infolge der aktuellen Entwicklungen hat der nach Marktkapitalisierung zweitgrößte Hersteller von Hardware-Wallets in Europa nun erste Vorsorgemaßnahmen getroffen und zahlreiche Wiederverkäufer aus seinem Netzwerk geworfen.
Dies sei notwendig, um die Kontrolle über das Vertriebsnetz und die Sicherheit der Nutzer seiner Trezor-Geräte zu gewährleisten. Danny Sanders, COO von Trezor, erklärt dazu im Detail:
“Nach den jüngsten Sicherheitsvorfällen in der Lieferkette haben wir beschlossen, die Zahl unserer Vertriebspartner zu reduzieren. So können wir die Händler, mit denen wir zusammenarbeiten, künftig noch gründlicher überprüfen.
Wir möchten eines unmissverständlich klarstellen: Es gibt keinerlei Hinweise darauf, dass Trezor-Geräte manipuliert oder kompromittiert wurden.
Diese Entscheidung ist eine rein vorsorgliche Maßnahme, die wir aus größtmöglicher Sorgfalt und zur Minimierung potenzieller Risiken getroffen haben.”
Uns liegen zahlreiche weitere Erfahrungsberichte von Nutzern manipulierter Ledger-Geräte vor, sodass wir derzeit eher von einer Ausweitung dieser Entwicklung als von einer Entspannung der Lage ausgehen.
Wenn du Hardware-Wallets nutzt, um dein Krypto-Vermögen zu schützen, beachte unbedingt die wichtigste Regel: Kaufe immer direkt beim Hersteller, niemals bei einem Wiederverkäufer.
Laut unbestätigten Berichten von Analysten, die die Wallet-Bewegungen der manipulierten Ledger-Geräte verfolgt haben, ist der potenzielle Schaden der Ledger-Opfer auf mehr als 90 Millionen USD gestiegen.
Lesetipp: Bitcoin-Kursanstieg: 70.000 USD oder 50.000 USD als nächstes Ziel?
Nachfolgend geben wir dir zehn weitere Tipps für einen sicheren Umgang mit Hardware-Wallets:
- Sichere Geräte verwenden: Verbinde deine Hardware-Wallet nur mit vertrauenswürdigen Computern und Smartphones.
- Gerät auf Manipulation prüfen: Kontrolliere deine Hardware-Wallet vor der ersten Nutzung auf Auffälligkeiten und prüfe ihre Echtheit.
- Seed-Phrase selbst erstellen: Verwende niemals eine bereits vorgegebene Wiederherstellungsphrase.
- Seed-Phrase offline aufbewahren: Speichere deine Wiederherstellungsphrase niemals digital oder in einer Cloud.
- Seed-Phrase niemals weitergeben: Teile deine Wiederherstellungsphrase unter keinen Umständen mit Dritten.
- Firmware aktuell halten: Installiere regelmäßig Sicherheitsupdates über die offiziellen Anwendungen des Herstellers.
- Transaktionen überprüfen: Kontrolliere Empfängeradresse und Betrag immer direkt auf dem Display deiner Hardware-Wallet.
- Sichere PIN verwenden: Schütze deine Hardware-Wallet mit einer möglichst langen und schwer zu erratenden PIN.
- Vorsicht bei DeFi-Anwendungen: Verbinde deine Wallet nur mit vertrauenswürdigen Plattformen und prüfe Smart-Contract-Freigaben sorgfältig.
- Wiederherstellung testen: Stelle sicher, dass du deine Wallet im Notfall sicher mit deiner Seed-Phrase wiederherstellen kannst.
Die folgende Tabelle bietet einen Überblick über zehn bekannte europäische Hardware-Wallet-Hersteller und dokumentierte Datenlecks sowie Sicherheitsvorfälle:
| Hersteller | Herkunft | Bekannte Datenlecks und Sicherheitsvorfälle |
|---|---|---|
| Ledger | Frankreich | 2020: Kundendatenleck mit über einer Million E-Mail-Adressen. 2023: Angriff auf das Ledger Connect Kit mit Kryptodiebstählen. 2026: Bestätigte Manipulation von Geräten in der asiatischen Lieferkette. Die Untersuchung dauert an. |
| Trezor | Tschechien | 2024: Unbefugter Zugriff auf ein externes Supportportal mit potenziell betroffenen Kundendaten. 2026: Datenleck beim Versanddienstleister ShipMonk sowie Abfluss von rund 347.000 Newsletter-Kontakten über Brevo. Keine bestätigte Kompromittierung der Hardware. |
| BitBox | Schweiz | 2022: Datenvorfall beim externen E-Mail-Dienstleister ActiveCampaign. 2026: E-Mail-Adressen beim Newsletter-Anbieter Brevo abgeflossen. Mehrere Firmware-Sicherheitslücken wurden behoben. Keine bestätigten Kryptodiebstähle durch diese Schwachstellen. |
| Tangem | Schweiz | 2024: Sicherheitslücke in der mobilen App, durch die private Schlüssel unter bestimmten Umständen in Support-Logs gelangen konnten. Die Schwachstelle wurde behoben. Laut Hersteller keine bestätigten Kryptodiebstähle. |
| NGRAVE | Belgien | Keine öffentlich bestätigten größeren Kundendatenlecks oder erfolgreichen Angriffe auf NGRAVE-Hardware-Wallets gefunden. |
| BC Vault | Slowenien | Keine öffentlich bestätigten größeren Kundendatenlecks oder erfolgreichen Gerätekompromittierungen gefunden. |
| Satochip | Belgien | Keine öffentlich bestätigten größeren Datenlecks oder erfolgreichen Angriffe auf die Hardware-Wallet gefunden. |
| Cryptnox | Schweiz | Keine öffentlich bestätigten größeren Kundendatenlecks oder erfolgreichen Hacks der Hardware-Wallet-Karten gefunden. |
| Keycard | Schweiz | Keine öffentlich bestätigten größeren Kundendatenlecks oder erfolgreichen Angriffe auf Keycard-Hardware-Wallets gefunden. |
| HASHWallet | Spanien | Keine öffentlich bestätigten größeren Kundendatenlecks oder erfolgreichen Hardware-Wallet-Hacks gefunden. |