
Letzten Freitag wurde bekannt, dass Ledger-Hardware-Wallets, die über den Wiederverkäufer CryptoBilis in Asien verkauft wurden, systematisch mit Spionage-Software verwanzt und manipuliert worden waren. Der dadurch entstandene Schaden ist auf über 93 Millionen USD gestiegen.
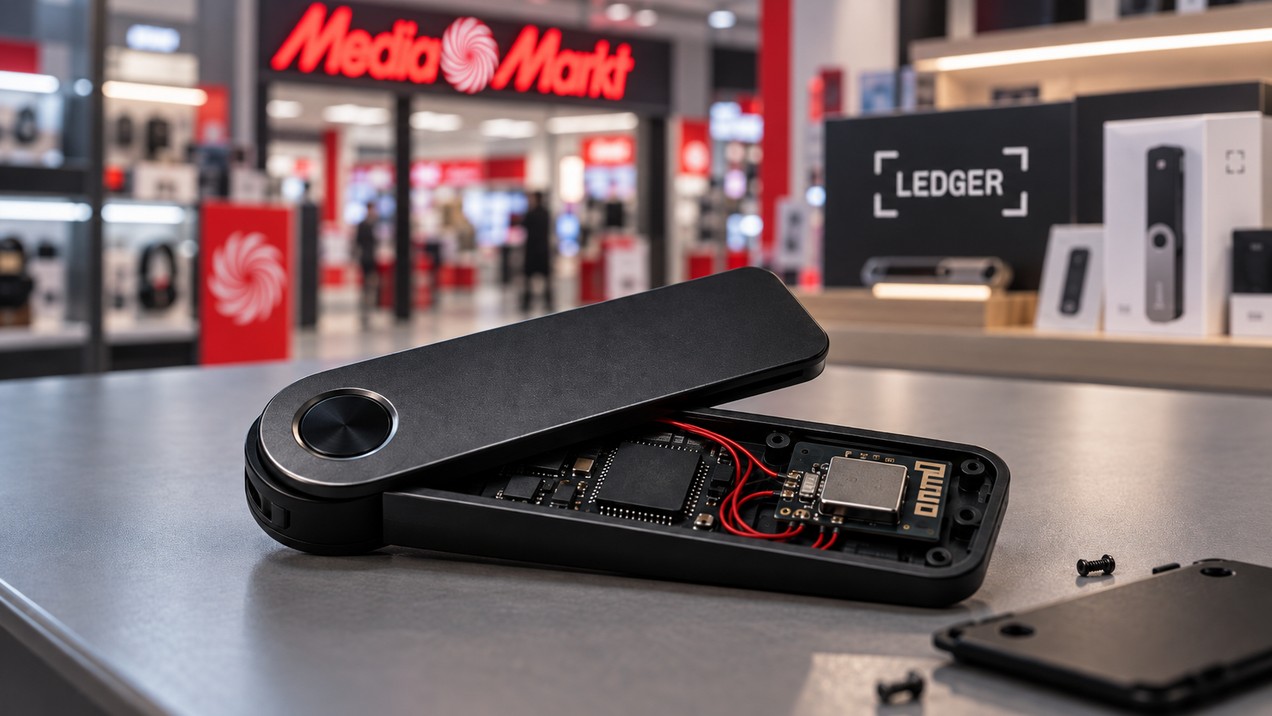
Am Wochenende berichteten auch erste Nutzer aus Europa, dass ihre Geräte Spionageelemente aufwiesen. Für Aufsehen sorgte ein bei MediaMarkt gekauftes Gerät, in dem ebenfalls manipulierte Hardware entdeckt wurde.
Zweiter Ledger-Kauf bei MediaMarkt – erneut verwanzt
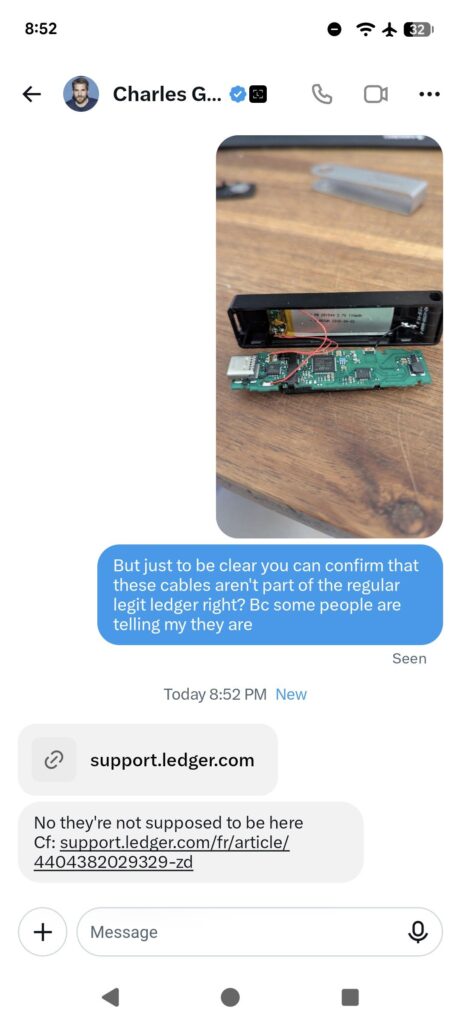
Der X-Nutzer “Johannes (4, 4)” berichtet, dass er am vergangenen Samstag eine Hardware-Wallet bei MediaMarkt gekauft habe. In welchem Land und in welcher Filiale, verrät er nicht. In dem Ledger-Gerät entdeckte er rote Kabel, die dort nicht hingehören.
Tipp der Redaktion: Strategy kauft 250 Bitcoin – Gesamtbestand steigt auf 848.250 BTC
Daraufhin fragte er den CTO von Ledger, Charles Guillemet, in einer Direktnachricht auf X, ob das so in Ordnung sei. Guillemet erklärte, dass diese Kabel dort nicht hingehörten. Die Konversation teilte Johannes auf X:
Johannes entschied sich, ein zweites Ledger-Gerät bei MediaMarkt zu kaufen. Auch bei diesem Gerät öffnete er sorgfältig das Gehäuse und fand erneut dieselben Spionageelemente vor. Den gesamten Vorgang dokumentierte er in einem Video (die entscheidende Stelle ist in den letzten zehn Sekunden zu sehen).
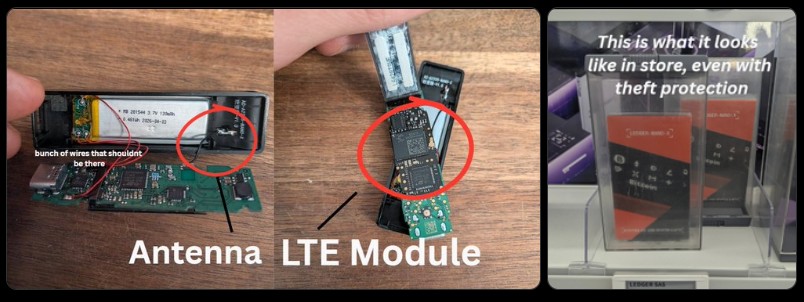
Zum Kauf des zweiten Ledger-Geräts erklärt er:
“Das Gerät wurde auf exakt dieselbe Weise manipuliert und wies identische Veränderungen auf, darunter zusätzlich installierte Kabel und ein LTE-Modul. Dies deutet darauf hin, dass es sich nicht um einen isolierten Einzelfall, sondern um ein möglicherweise weit verbreitetes Sicherheitsproblem handelt. Potenziell könnten davon Ledger-Geräte im Warenbestand von MediaMarkt- und Saturn-Filialen in ganz Europa betroffen sein – einem Filialnetz mit über 1.000 Standorten in elf Ländern.”
Er vermutete, dass es sich bei den manipulierten Geräten um Rücksendungen handelte, die Mitarbeiter fälschlicherweise für ungeöffnet hielten und anschließend als Neuware verkauften. Ein MediaMarkt-Mitarbeiter bestätigte jedoch, dass es sich bei dem von Johannes gekauften Gerät nicht um eine Retoure handelte.
Zurückgegebene Geräte würden laut dem Mitarbeiter von MediaMarkt direkt an Ledger geschickt. Johannes nennt weitere Details:
“Aus den internen Warenwirtschaftsdaten geht hervor, dass die Geräte von der Aqipa GmbH stammen. Obwohl sich selbst der CTO von Ledger nicht sicher war, ob Aqipa als direkter Vertriebspartner zwischen Ledger und MediaMarkt fungiert, deutet vieles darauf hin. Da Aqipa europaweit als Distributor tätig ist, könnten potenziell auch andere Einzelhandelsgeschäfte in Europa betroffen sein, die ihre Ledger-Geräte über diesen Vertriebsweg beziehen.”
Das erste Gerät schickte er an den ehemaligen CEO der Bitcoin-Börse Mt. Gox, Mark Karpelès, das zweite an Ledger. Karpelès hatte bereits am Wochenende ein Video auf YouTube veröffentlicht, in dem er Schritt für Schritt zeigt, wie man seine eigene Hardware-Wallet auf Manipulationen und versteckte Bauteile überprüfen kann.
Darüber hinaus gibt es weitere Berichte auf X über mutmaßliche Spionageelemente in Ledger-Geräten. Auch die Ledger-Stax-Serie soll nach Angaben von Karpelès betroffen sein.
Lesetipp: Krypto-Haltefrist: Finanzministerium gerät in akute Erklärungsnot
Ledger erklärte in einem neuen Update, dass ausschließlich Geräte betroffen sein sollen, die über Vertriebspartner verkauft wurden. Der Direktvertrieb über die eigene Website sei nicht betroffen, da es dabei keine Berührungspunkte mit externen Lieferketten gebe.
Hardware-Wallets kaufen: Wo und welche Marke?
Bei zahlreichen bekannten Hardware-Wallet-Herstellern wurden inzwischen Sicherheitsvorfälle bekannt – von Datenlecks bis hin zu Angriffen, bei denen Kryptowährungen gestohlen wurden. Im Zusammenhang mit dem kanadischen Hersteller Coldcard sollen mehr als 1.000 Bitcoin gestohlen worden sein. Auch beim Ledger-Fall stehen erhebliche Summen im Raum.
Die folgende Tabelle bietet einen Überblick über zehn bekannte Hardware-Wallet-Hersteller, ihre Sicherheitsvorfälle und die öffentlich bekannten beziehungsweise geschätzten Schäden:
| Name | Ereignis (Hack oder Datenleak) | Folgen (gestohlene Daten / Kryptovermögen) |
|---|---|---|
| Ledger | 2020: Kundendatenbank gehackt. 2023: Connect-Kit-Hack. 2026: Manipulierte Geräte beim Reseller CryptoBilis. |
Über 1 Mio. E-Mail-Adressen, davon ca. 272.000 mit zusätzlichen personenbezogenen Daten. 2023: ca. 600.000 USD gestohlen. 2026: geschätzt 102 Mio. USD (nicht offiziell bestätigt). |
| Trezor | 2024: Supportportal kompromittiert. 2026: Datenleaks bei ShipMonk und Brevo. |
80.689 Kundendatensätze sowie 347.149 Newsletter-E-Mail-Adressen betroffen. Kein daraus resultierender Kryptodiebstahl bestätigt. |
| SafePal | 2026: Sicherheitslücke im Bestellverfolgungssystem mit unbefugtem Datenzugriff. | 39.798 Kundendatensätze betroffen, darunter Namen, Telefonnummern, E-Mail- und Lieferadressen. Kein direkter Kryptoverlust nachgewiesen. |
| Tangem | 2024: Fehlerhafte Speicherung privater Schlüssel in App-Protokollen. | Weniger als 0,1 % der Nutzer potenziell betroffen. 0 USD bestätigter Verlust. |
| Coldcard (Coinkite) | 2026: Schwerwiegender Fehler bei der Zufallszahlengenerierung zur Erstellung von Recovery-Seeds. | Mindestens 1.778,84 BTC (ca. 112,7 Mio. USD) laut externer Blockchain-Analyse gestohlen. |
| D’CENT | 2026: Unautorisierte Transaktionen aus der Software-Wallet. | Geschätzter Verlust von 18 Mio. USD laut externen Analysen. Keine abschließend bestätigte Gesamtsumme. |
| BitBox (Shift Crypto) | 2026: Mehrere Firmware-Schwachstellen sowie Datenleck beim E-Mail-Dienstleister Brevo. | Newsletter-E-Mail-Adressen abgeflossen; Anzahl unbekannt. Keine bestätigten Kryptoverluste. |
| OneKey | 2023: Sicherheitsforscher demonstrierten einen Hardware-Angriff zur Extraktion von Recovery-Daten. | Schwachstelle im Sicherheitstest erfolgreich ausgenutzt und anschließend behoben. Kein bestätigter Kundenschaden. |
| ELLIPAL | 2019: Ledger Donjon identifizierte Sicherheitslücken beim ursprünglichen EC01-Gerät. | Potenzielle Seed-Extraktion bei physischem Zugriff. Kein tatsächlicher Kryptodiebstahl nachgewiesen. |
| KeepKey | 2019: Sicherheitsforscher demonstrierten die Extraktion von Recovery-Seeds bei physischem Zugriff. | Erfolgreicher Laborangriff innerhalb von etwa 15 Minuten. Keine verifizierten Kundengelder gestohlen. |
Die wichtigste Regel lautet: Kauft eure Hardware-Wallets möglichst direkt beim Hersteller statt bei einem Wiederverkäufer. Welche Risiken andernfalls bestehen können, hat Johannes ausführlich beschrieben.
Wir nutzen die BitBox02 Nova aus der Schweiz. Auch bei BitBox gab es ein Datenleck. Bis heute sind jedoch keine Fälle bekannt, in denen Nutzer durch Sicherheitslücken der Hardware-Wallet Kryptowährungen verloren haben.
Tipp der Redaktion: Frankreich nimmt Bitcoin-Wallets ins Visier: Meldepflicht ab 100.000 Euro geplant
Falls ihr eine Börse nutzen möchtet, würden wir Kraken oder Coinbase empfehlen, auch wenn wir grundsätzlich zur Verwendung einer Hardware-Wallet raten. BlackRock nutzt beispielsweise Coinbase, um die Bitcoin-Bestände seines Bitcoin-ETFs zu verwahren.