

Bei einem Hackerangriff auf die Kryptobörse Binance wurden am Donnerstag, dem 29. Oktober, Kryptowährungen im Wert von rund 6,3 Milliarden US-Dollar entwendet. Die Angreifer benötigten dafür offenbar nur etwa 20 Minuten und nutzten gezielt Schwachstellen in den internen Sicherheitssystemen der Handelsplattform aus.
Nach Informationen von Reuters stehen nordkoreanische Hacker im Verdacht, hinter dem Angriff zu stecken.
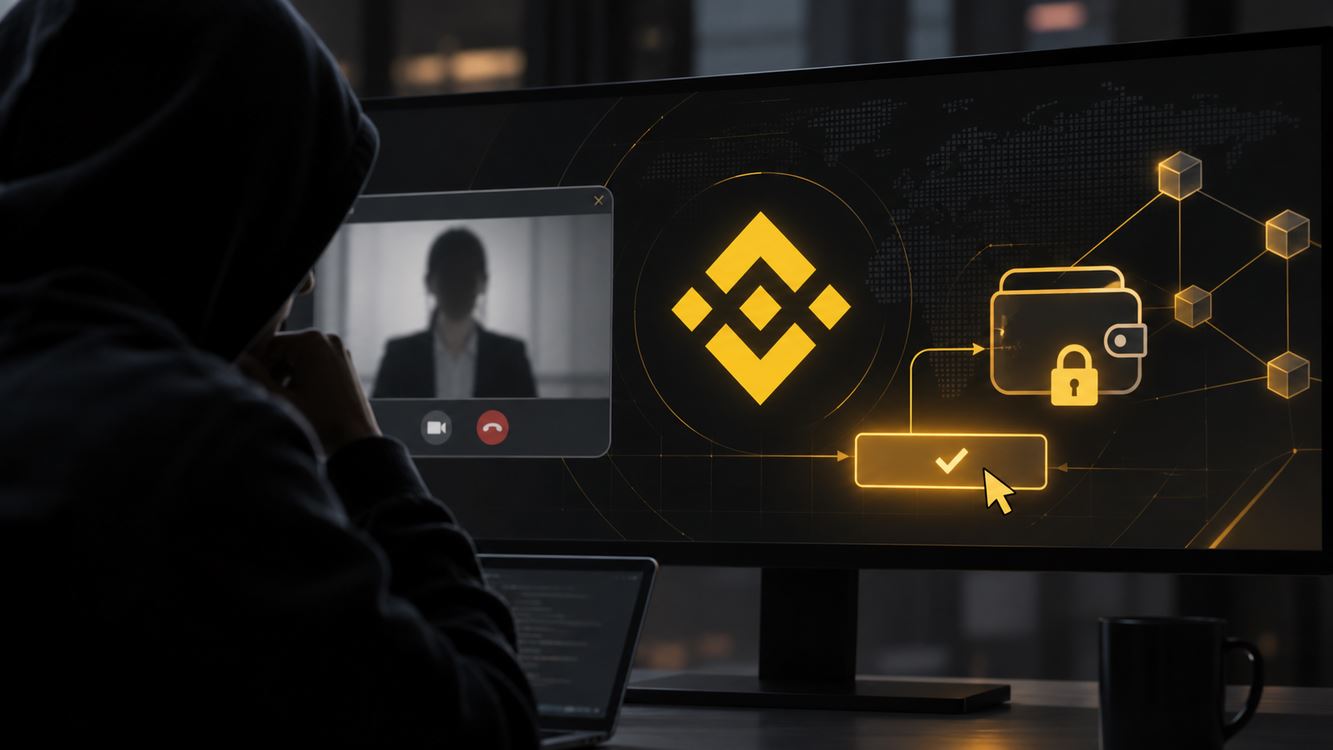
Sie sollen gefälschte Bewerbungsgespräche genutzt haben, um Schadsoftware einzuschleusen und Zugriff auf interne Systeme zu erhalten. Im Mittelpunkt steht dabei ein kompromittierter Mitarbeiterrechner, über den die Täter offenbar den Dienst zur Autorisierung von Wallet-Transaktionen manipulieren konnten.
Kompromittierter Mitarbeiterrechner als möglicher Zugang
Nach ersten Erkenntnissen von Binance könnte der Angriff über den Laptop eines DevOps-Ingenieurs erfolgt sein. Über das Gerät sollen die Täter Zugang zu einem internen Service-Container erhalten und unberechtigte Auszahlungen ausgelöst haben.
Tipp der Redaktion: Bitcoin vererben wird zur Steuerfalle: Bestandsschutz in Gefahr durch BMF-Entwurf
Spätere Untersuchungen ergaben allerdings Hinweise auf weitere Sicherheitslücken. Wie genau die Angreifer ursprünglich in die Systeme gelangten und ob ein gefälschtes Bewerbungsgespräch tatsächlich den entscheidenden Zugang ermöglichte, ist bislang nicht abschließend geklärt.
Die Blockchain-Analysefirma TRM Labs geht davon aus, dass die Angreifer die interne Signaturinfrastruktur kompromittierten. Dadurch konnten sie Transaktionen autorisieren lassen, ohne zwangsläufig private Wallet-Schlüssel direkt zu entwenden.
Auf der Ethereum-Blockchain kam zudem EIP-7702 zum Einsatz. Dieser Mechanismus erlaubt es, bestimmte Wallet-Funktionen an Smart Contracts zu delegieren. Die Angreifer nutzten entsprechende Berechtigungen, um Vermögenswerte auf externe Adressen zu übertragen.
Nordkoreanische Hacker und Milliardenverluste
Mehrere Sicherheitsunternehmen bringen den Angriff mit der nordkoreanischen Hackergruppe TraderTraitor in Verbindung. Die Gruppe ist dafür bekannt, Beschäftigte von Kryptowährungsunternehmen über vermeintliche Jobangebote und technische Bewerbungstests anzugreifen.
Bereits beim Bybit-Hack im Februar 2025 wurden rund 1,5 Milliarden US-Dollar entwendet. Auch damals führten die Ermittlungen zu nordkoreanischen Akteuren.
Binance erklärte, die finanziellen Verluste durch eigene Mittel und den Sicherungsfonds SAFU abzudecken. Mittlerweile sind rund 95 Prozent der betroffenen Token-Bestände wieder aufgefüllt.
Die verbleibenden fünf Prozent bestehen überwiegend aus weniger liquiden Kryptowährungen. Binance arbeitet mit außerbörslichen Handelspartnern zusammen, um diese Bestände wiederherzustellen.
Lesetipp: IOTA erlebt massiven Anstieg: Tausende Transaktionen führen zu Taiwans Finanzgiganten Fubon
Parallel verfolgen Blockchain-Analysten die Bewegungen der gestohlenen Gelder. Rund die Hälfte der betroffenen Vermögenswerte konnte mit Unterstützung von Branchenpartnern und Stablecoin-Emittenten eingefroren werden.