
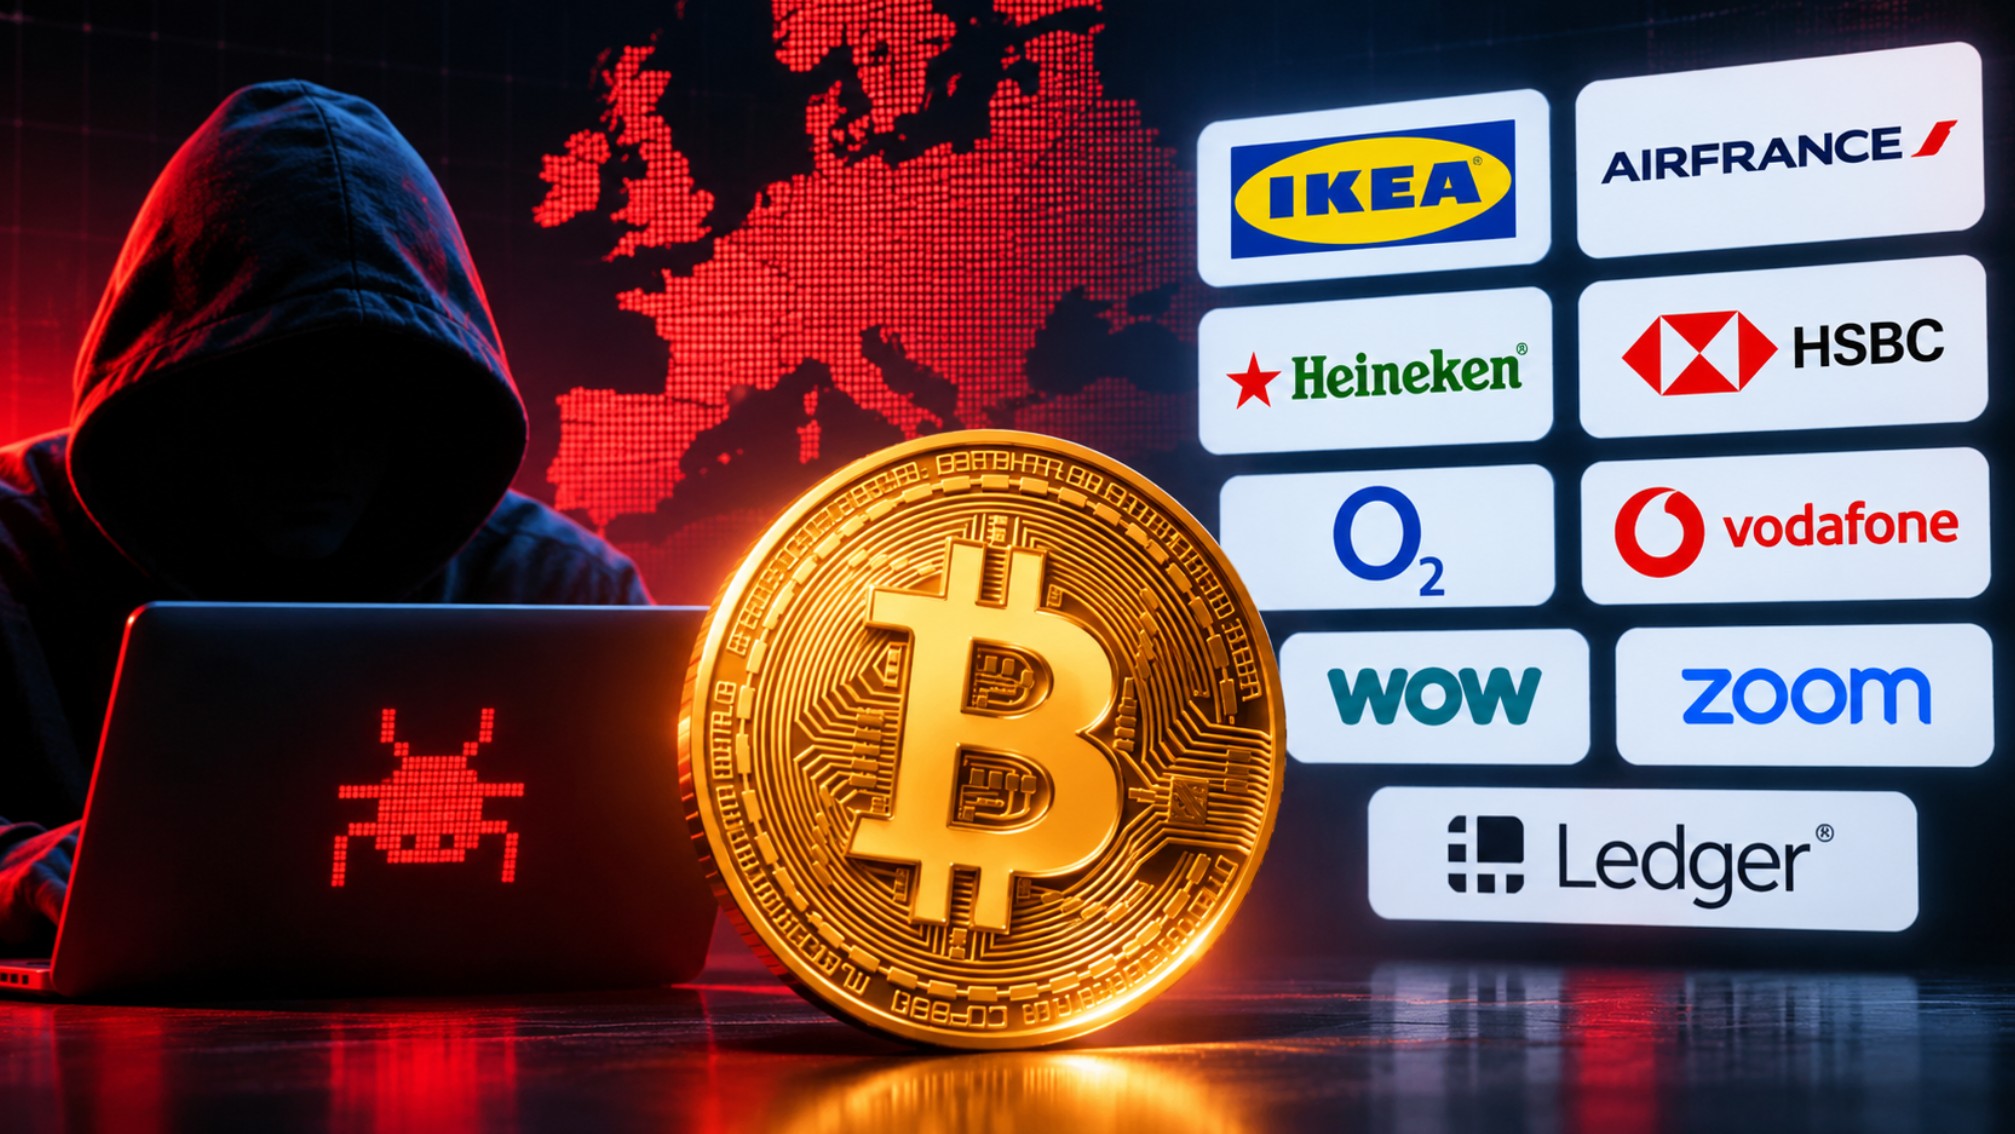
Ein Cyberangriff auf die Softwareplattform Optimizely hat am 16. November 2026 zahlreiche bekannte Webseiten mit Schadcode infiziert. Betroffen waren mindestens 178 Unternehmen und Organisationen, darunter CNN, BBC, Zoom, Salesforce, GitLab und der Hardware-Wallet-Hersteller Ledger.
Die Angreifer versuchten, Kryptowährungen und Kreditkartendaten zu stehlen. Auf den im Schadcode hinterlegten Wallet-Adressen wurden bereits Bitcoin– und andere Kryptotransaktionen nachgewiesen.
Die unter dem Namen OPTIMJACK bekannt gewordene Attacke wurde vom Sicherheitsforscher Scott Helme untersucht. Sein Team überprüfte 1.611 JavaScript-Dateien der Plattform Optimizely und identifizierte insgesamt 188 manipulierte Skripte bei 178 Organisationen.
In seiner Untersuchung beschreibt Helme das Ausmaß des Angriffs. Er führt dazu im Detail aus:
„Am 16. November wurde über die Optimizely-Plattform schädlicher JavaScript-Code an Besucher von Webseiten zahlreicher Unternehmen ausgeliefert. Die Schadsoftware konnte Kryptowährungsadressen austauschen, Kreditkartendaten abgreifen sowie Cookies und Screenshots stehlen. Auf iPhones und iPads wurden zudem spezielle Angriffswerkzeuge nachgeladen.“
Manipulierte Webseiten ersetzen Bitcoin-Adressen durch Hacker-Wallets
Der Angriff nutzte eine Schwachstelle im Registrierungsprozess von Optimizely Web Experimentation. Die Software wird von großen Unternehmen eingesetzt, um Webseiten zu personalisieren und unterschiedliche Versionen einzelner Inhalte zu testen.
Tipp der Redaktion: Klingbeil will Kapitalertragsteuer deutlich erhöhen: Das droht Aktien- und Bitcoin-Investoren
Über diesen Zugang konnten die Täter Schadcode in Kundenprojekte einschleusen. Besucher luden die manipulierten Skripte anschließend direkt über die reguläre Optimizely-Infrastruktur.
Besonders problematisch war der sogenannte Crypto Clipper. Dieser erkannte Kryptowährungsadressen auf Webseiten und ersetzte sie durch Wallet-Adressen der Angreifer. Wer eine solche Adresse für eine Überweisung verwendete, konnte seine Bitcoin unwissentlich an die Täter senden.
Daneben enthielt der Schadcode einen Card Skimmer, der Kreditkartennummern, Ablaufdaten und Sicherheitscodes abgreifen sollte. Weitere Funktionen zielten auf Browser-Cookies, Screenshots und Sicherheitslücken in iPhones und iPads.
Laut der Untersuchung wurden bis zum 16. November auf den identifizierten Krypto-Wallets Transaktionen im Wert von rund 700.000 US-Dollar registriert. Da einige Adressen bereits vor dem Angriff aktiv waren, lässt sich nicht eindeutig feststellen, welcher Anteil tatsächlich durch OPTIMJACK erbeutet wurde.
Eine Liste mit betroffenen europäischen Unternehmen findest du im folgenden Tab (Klicken zum ausklappen:
Optimizely bestätigt Sicherheitslücke und entfernt Schadcode
Optimizely bestätigte gegenüber BleepingComputer, dass Unbefugte eine Schwachstelle im Anmeldeprozess ausgenutzt hatten. Das Unternehmen habe den betroffenen Zugang gesperrt, eine Korrektur eingespielt und manipulierte Skripte entfernt.
Optimizely erklärt dazu:
„Eine unbefugte Partei hat eine Schwachstelle bei der Registrierung für Optimizely Experimentation ausgenutzt und schädlichen JavaScript-Code in Kundenprojekte eingefügt. Wir haben den betroffenen Zugang gesperrt, die Schwachstelle behoben und den eingeschleusten Code entfernt. Darüber hinaus wurden aktive Sitzungen beendet, Zugangstoken widerrufen und betroffene Kunden informiert.“
Zu den betroffenen Webseiten gehörten auch Fox News, American Eagle, IKEA und HSBC. Dass diese Seiten Schadcode auslieferten, bedeutet allerdings nicht automatisch, dass ihre internen Systeme oder die privaten Schlüssel ihrer Nutzer kompromittiert wurden.
Für Bitcoin-Anleger ist vor allem die Manipulation von Empfängeradressen relevant. Wer am 16. November eine Kryptotransaktion über eine betroffene Webseite vorbereitet hat, sollte die tatsächlich verwendete Zieladresse anhand seiner Transaktionshistorie überprüfen.
Auch bei Hardware-Wallets gilt: Entscheidend ist die Empfängeradresse, die auf dem vertrauenswürdigen Display des Geräts vor der Freigabe angezeigt wird. Eine manipulierte Webseite allein verschafft Angreifern keinen Zugriff auf die dort gesicherten privaten Schlüssel.
Lesetipp: BREAKING: Krypto-Haltefrist soll am 09.12.2026 endgültig fallen
Bereits im Oktober gab es eine große Welle von Phishing-Angriffen auf Nutzer von Ledger, Trezor und BitBox. Anders als bei diesen Angriffen mussten Betroffene bei OPTIMJACK nicht erst auf einen gefälschten Link klicken. Der Schadcode wurde über reguläre Webseiten ausgeliefert.
10 Tipps für einen sicheren Umgang mit Krypto-Wallets
- Bitcoin-Adressen überprüfen. Vor jeder Transaktion die vollständige Empfängeradresse auf dem Display der Hardware-Wallet kontrollieren. Schadsoftware kann kopierte Adressen unbemerkt austauschen.
- Nur offizielle Wallet-Software nutzen. Ledger, Trezor und BitBox ausschließlich über die offiziellen Herstellerseiten herunterladen. Gefälschte Anwendungen können Schadsoftware enthalten.
- Seed Phrase niemals online eingeben. Die Wiederherstellungsphrase gehört weder auf Webseiten noch in E-Mails oder Browser-Erweiterungen. Wer sie kennt, kann auf die Bitcoin zugreifen.
- Testtransaktionen durchführen. Bei größeren Beträgen zunächst eine kleine Summe überweisen. Auch bei der anschließenden Überweisung die Empfängeradresse erneut prüfen.
- Unbekannte Browser-Erweiterungen vermeiden. Besonders kostenlose Krypto-Tools können sensible Daten auslesen oder Bitcoin-Adressen manipulieren.
- Wallet-Software aktuell halten. Firmware und Anwendungen regelmäßig über offizielle Quellen aktualisieren, um bekannte Sicherheitslücken zu schließen.
- Seed Phrase offline sichern. Keine Fotos, Screenshots oder Cloud-Backups erstellen. Die Wiederherstellungsphrase sicher und möglichst getrennt von der Hardware-Wallet aufbewahren.
- Separaten Computer verwenden. Größere Bitcoin-Transaktionen möglichst über ein Gerät abwickeln, auf dem keine unbekannten Programme installiert werden.
- Gefälschte Sicherheitswarnungen ignorieren. Ledger, Trezor und BitBox verlangen keine Seed Phrase per E-Mail. Verdächtige Links nicht öffnen.
- Bei Verdacht sofort reagieren. Wurde die Seed Phrase preisgegeben, sollten die Bitcoin umgehend auf eine neue, sicher eingerichtete Wallet übertragen werden.