

zk-SNARKs machen es möglich, die Korrektheit einer Aussage zu prüfen, ohne die geheimen Daten dahinter offenzulegen. Die kryptografischen Beweise helfen bei geschützten Zahlungen, digitalen Nachweisen und der Skalierung von Blockchains. Wie viel Privatsphäre sie bieten und welche Sicherheitsannahmen gelten, hängt allerdings vom konkreten Verfahren und seiner Anwendung ab.
Was sind zk-SNARKs? Der Begriff einfach erklärt
zk-SNARK steht für Zero-Knowledge Succinct Non-Interactive Argument of Knowledge. Gemeint ist eine Familie kryptografischer Verfahren, mit denen eine Partei einen überprüfbaren Beweis erzeugt. Die prüfende Seite benötigt die geheimen Eingaben dafür nicht.
Der Beweiser heißt Prover, der Prüfer Verifier. Die geheime Information wird als Witness bezeichnet. Davon zu unterscheiden sind öffentliche Eingaben, die beide Seiten kennen und auf die sich der Beweis bezieht.
- Zero-Knowledge: Der Beweis verrät über den Witness nichts zusätzlich zu dem, was bereits aus der öffentlichen Aussage folgt.
- Succinct: Der Beweis ist kompakt und im Verhältnis zur nachgewiesenen Berechnung effizient prüfbar.
- Non-Interactive: Prover und Verifier müssen keine fortlaufende Frage-Antwort-Kommunikation führen.
- Argument of Knowledge: Unter den Sicherheitsannahmen des Verfahrens soll ein effizienter Angreifer ohne passenden Witness keinen gültigen Wissensnachweis erzeugen können.
Eine Blockchain ist dafür nicht zwingend erforderlich. Sie ist ein Einsatzgebiet, weil dort viele Teilnehmer dieselben Ergebnisse überprüfen müssen und öffentliche Daten dauerhaft sichtbar sein können.
Wie ein zk-SNARK funktioniert: Aussage, Witness und Prüfung
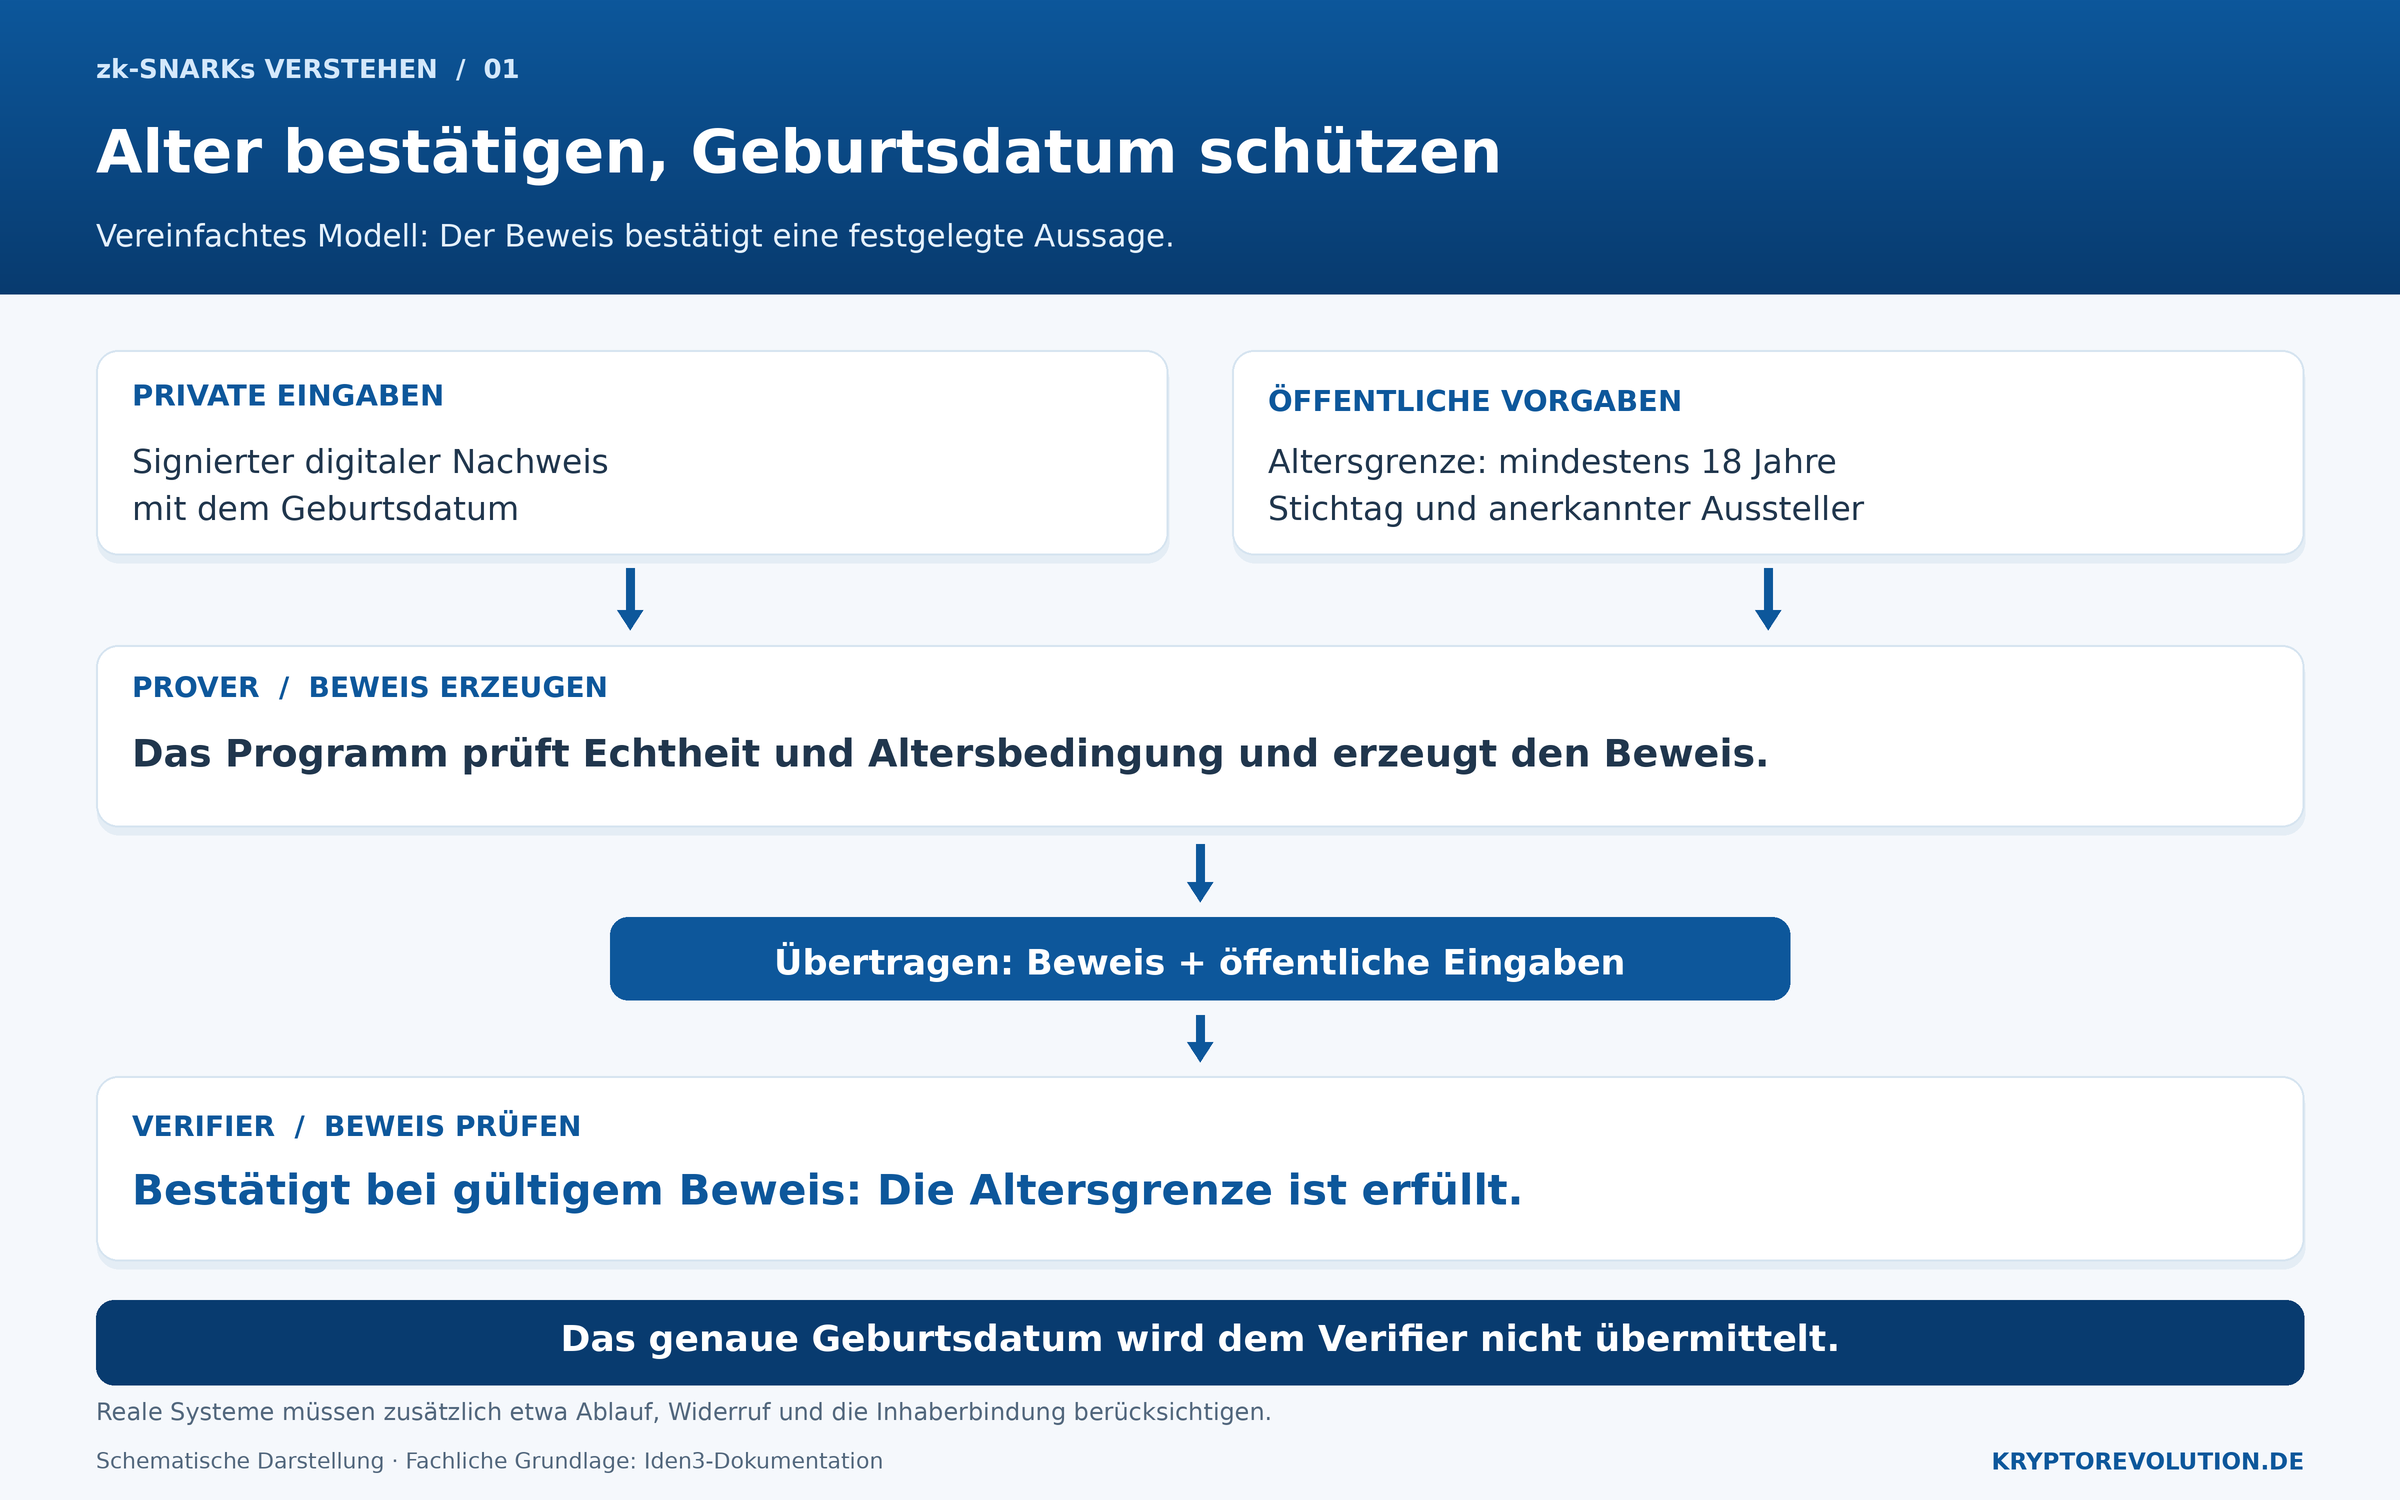
Stell dir einen digitalen Altersnachweis vor. Eine Person möchte bestätigen, dass sie mindestens 18 Jahre alt ist, ohne ihr genaues Geburtsdatum zu übermitteln. Ein geeignetes System könnte prüfen, dass eine vertrauenswürdige Stelle den Nachweis signiert hat und die Altersgrenze zum festgelegten Stichtag erfüllt ist.
Ein Beispiel für solche Abfragen beschreibt die Iden3-Dokumentation. Nur ein selbst eingetragenes Geburtsdatum würde dafür nicht genügen. Die Regeln müssen auch Echtheit, Gültigkeit und gegebenenfalls die Bindung des Nachweises an seinen Inhaber berücksichtigen. Kryptografie bestätigt die programmierten Bedingungen, sie überprüft nicht eigenständig die reale Identität eines Menschen.
- Aussage festlegen: Eine Berechnung definiert präzise, welche Bedingungen erfüllt sein müssen.
- Eingaben bereitstellen: Der Prover verwendet private Daten und die vereinbarten öffentlichen Eingaben.
- Beweis erzeugen: Das Beweissystem erstellt einen kryptografischen Nachweis für die erfolgreiche Berechnung.
- Beweis prüfen: Der Verifier kontrolliert Beweis, öffentliche Eingaben und die zum Verfahren gehörenden Prüfparameter.
Häufig wird die Berechnung als arithmetischer Schaltkreis beschrieben. Das ist ein System mathematischer Bedingungen, kein elektronisches Bauteil. Moderne Werkzeuge können auch die korrekte Ausführung größerer Programme nachweisen.
Die folgende Grafik veranschaulicht einen vereinfachten Altersnachweis. Das Geburtsdatum bleibt auf der Seite des Beweisers, während die prüfende Anwendung die festgelegte Aussage und den kryptografischen Beweis kontrolliert.
Von der Forschung zu Zcash und Ethereum
Die Grundlagen von Zero-Knowledge-Beweisen reichen in die 1980er-Jahre zurück. Shafi Goldwasser, Silvio Micali und Charles Rackoff veröffentlichten 1985 ihre grundlegende Arbeit zur Wissenskomplexität interaktiver Beweissysteme. Frühe Konzepte waren noch weit von heutigen Blockchain-Anwendungen entfernt.
Spätere Forschung konzentrierte sich unter anderem auf kurze, nicht interaktive Beweise. Ein wichtiger Baustein ist das 2016 veröffentlichte Verfahren Groth16 von Jens Groth. 2019 folgte PLONK als weiterer einflussreicher Ansatz mit universellen, aktualisierbaren Setup-Parametern.
Zcash machte zk-SNARKs ab 2016 für geschützte Zahlungen bekannt. Mit dem Upgrade NU5 kam im Mai 2022 das Orchard-Protokoll mit Halo 2 hinzu. Parallel wurden Gültigkeitsbeweise für die Skalierung von Ethereum wichtig. Datenschutz und effizientere Verifikation entwickelten sich damit zu zwei unterschiedlichen Anwendungsschwerpunkten.
Wo zk-SNARKs eingesetzt werden
Geschützte Zahlungen
Bei Zcash können geschützte Transaktionen ihre Gültigkeit nachweisen, ohne die innerhalb des geschützten Transfers verborgenen Zahlungsdetails öffentlich zu machen. Das Netzwerk muss unter anderem sicherstellen, dass Ausgaben autorisiert sind und keine unzulässigen neuen Guthaben entstehen.
Der Schutz hängt vom verwendeten Transaktionstyp ab. Übergänge zwischen geschützten und transparenten Bereichen können Beträge offenlegen. Auch Wallet-Nutzung und Netzwerk-Metadaten beeinflussen die tatsächliche Privatsphäre. Andere Privacy Coins können dafür andere kryptografische Verfahren verwenden.
Gültigkeitsbeweise für Rollups
Rollups bündeln Transaktionen und verlagern ihre Ausführung auf eine zusätzliche Ebene. Bei einem Validity-Rollup bestätigt ein Beweis den korrekten Übergang vom bisherigen zum neuen Zustand. Ein Smart Contract auf der Basisschicht prüft diesen Nachweis.
Die Basisschicht muss die gesamte Berechnung dadurch nicht erneut ausführen. Das kann die Verifikationsarbeit auf viele Transaktionen verteilen. Datenverfügbarkeit bleibt eine zusätzliche Anforderung. Ein gültiger Beweis allein stellt nicht sicher, dass Nutzer alle zur Rekonstruktion des Zustands benötigten Daten erhalten.
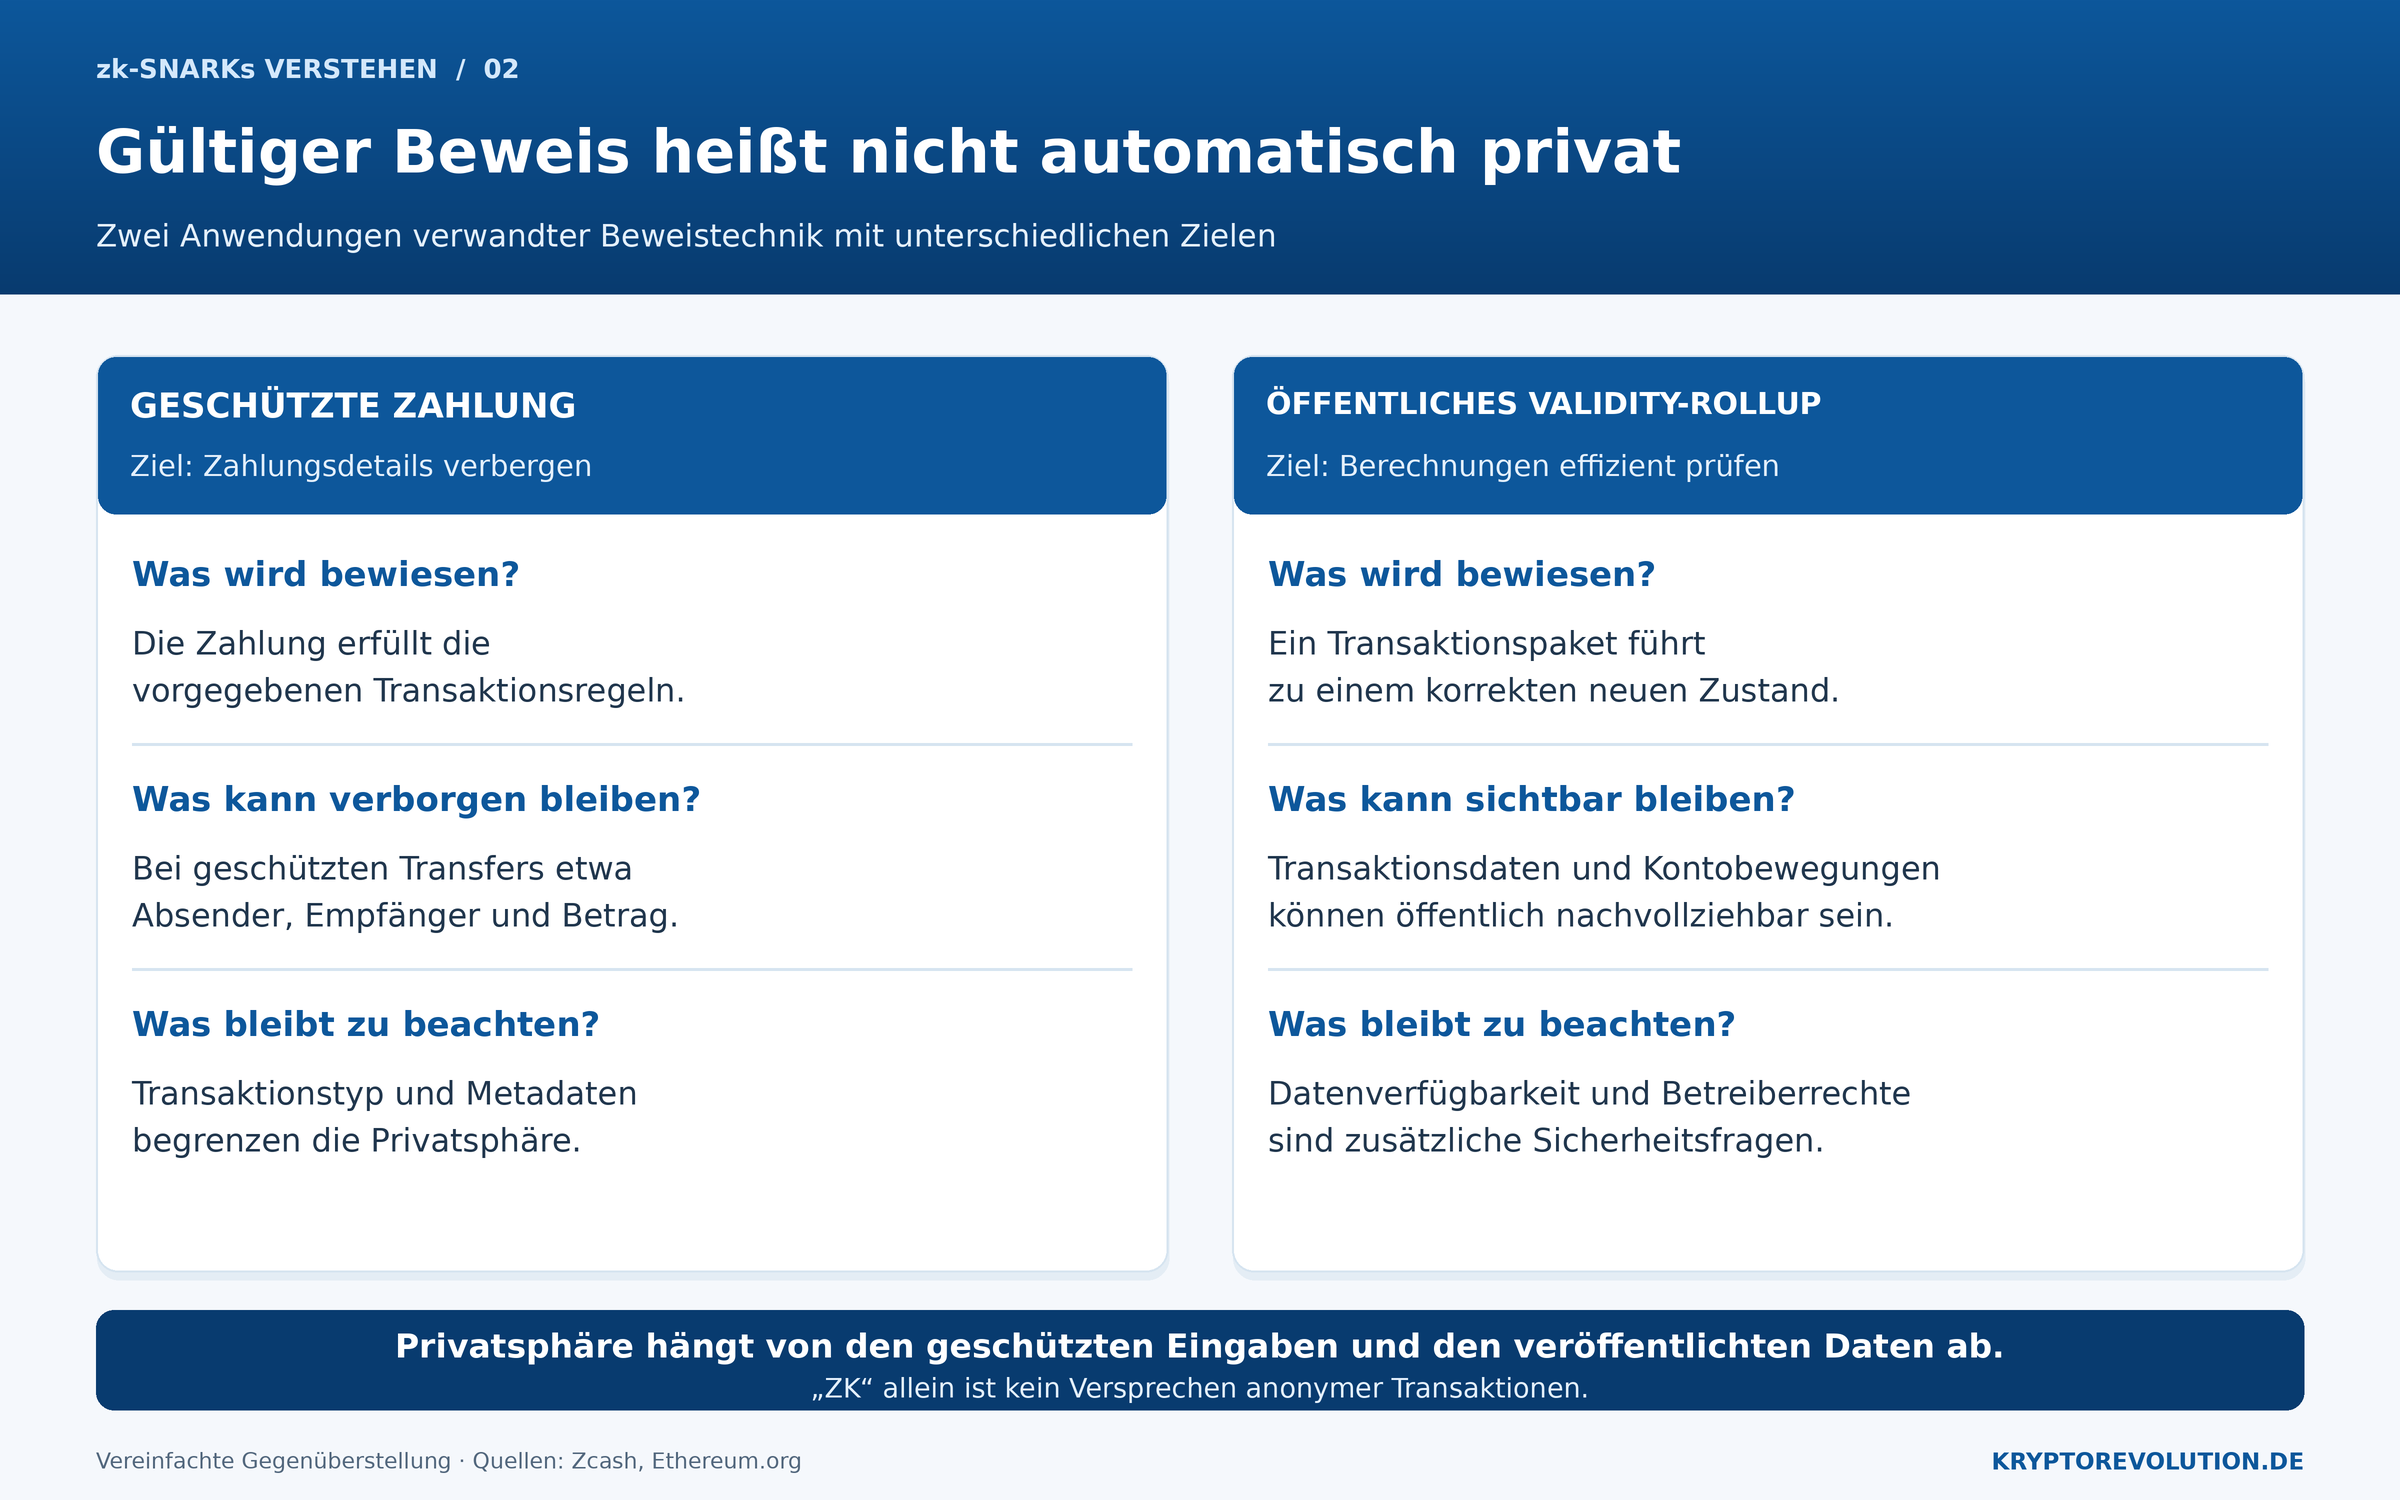
Wichtig: Ein ZK-Rollup ist nicht automatisch privat. Viele dieser Layer-2-Lösungen nutzen die effiziente Verifikation, während Transaktionsdaten öffentlich nachvollziehbar bleiben.
Geschützte Zahlungen und öffentliche Validity-Rollups können verwandte Beweistechnik einsetzen, verfolgen aber unterschiedliche Ziele. Die Gegenüberstellung zeigt, weshalb ein Gültigkeitsbeweis allein noch nichts darüber aussagt, welche Transaktionsdaten sichtbar bleiben.
Digitale Nachweise und vertrauliche Anwendungen
Weitere Einsatzmöglichkeiten sind Alters- und Berechtigungsnachweise, vertrauliche Abstimmungen oder bestimmte Prüfungen von Finanzdaten. Eine Anwendung könnte beispielsweise die Zugehörigkeit zu einer berechtigten Gruppe bestätigen, ohne das konkrete Mitglied zu nennen. Ein Merkle Tree kann eine solche Gruppe kryptografisch zusammenfassen.
Bei einer Finanzprüfung muss die Aussage vollständig sein. Der Nachweis bestimmter Vermögenswerte sagt beispielsweise noch nichts über sämtliche Verbindlichkeiten aus. Ein mathematisch gültiger Beweis kann eine wirtschaftlich unzureichende Fragestellung korrekt beantworten.
Trusted Setup: Warum nicht alle zk-SNARKs gleich sind
Einige Beweissysteme benötigen eine vorbereitende Erzeugung öffentlicher Parameter. Dabei können geheime Zwischenwerte entstehen, oft als Toxic Waste bezeichnet. Bleiben sie bei einem Angreifer erhalten, kann dieser je nach Verfahren falsche Beweise erzeugen.
Mehrparteien-Zeremonien reduzieren dieses Risiko. Bei entsprechend konstruierten Verfahren reicht ein ehrlicher Teilnehmer, der seinen geheimen Beitrag sicher verwirft. Das beseitigt jedoch keine Fehler im Schaltkreis oder im späteren Programmcode.
Groth16 benötigt ein schaltkreisspezifisches Setup. Das ursprüngliche PLONK-Verfahren nutzt dagegen ein universelles und aktualisierbares Setup innerhalb unterstützter Größenlimits. Halo 2 in der von Zcash für Orchard verwendeten Ausgestaltung kommt ohne ein solches vertrauensabhängiges Setup aus.
„Alle zk-SNARKs brauchen ein Trusted Setup“ ist deshalb falsch. Entscheidend sind das konkrete Beweissystem und seine kryptografischen Bausteine. Auch der Name einer Verfahrensfamilie reicht nicht immer aus, um diese Eigenschaften eindeutig festzulegen.
zk-SNARKs und zk-STARKs: Die wichtigsten Unterschiede
zk-STARK steht für Zero-Knowledge Scalable Transparent Argument of Knowledge. Eine Grundlage bildet die STARK-Forschungsarbeit von 2018. STARK-Verfahren nutzen typischerweise hashbasierte Konstruktionen und benötigen kein vertrauensabhängiges Setup. Klassische pairingbasierte SNARKs sind dagegen für besonders kompakte Beweise bekannt.
| Ansatz | Trusted Setup | Wichtige Eigenschaft |
|---|---|---|
| Groth16 | Ja, schaltkreisspezifisch | Sehr kompakte Beweise und effiziente Verifikation. |
| Ursprüngliches PLONK | Ja, universell und aktualisierbar | Setup für unterschiedliche Schaltkreise innerhalb der vorgesehenen Grenzen nutzbar. |
| Halo 2 in Zcash Orchard | Kein vertrauensabhängiges Setup | SNARK-basierter Datenschutz ohne die frühere Setup-Zeremonie. |
| Typische STARK-Konstruktionen | Kein vertrauensabhängiges Setup | Hashbasierte Sicherheitsannahmen, häufig größere Beweise. |
Bei Quantencomputern zählt ebenfalls die konkrete Konstruktion. Verbreitete Verfahren auf Basis elliptischer Kurven gelten nicht als quantenresistent. Hashbasierte STARKs werden unter geeigneten Annahmen als postquantenresistent betrachtet. Wird ein STARK anschließend in einen kurvenbasierten SNARK verpackt, übernimmt die gesamte Beweiskette diese Eigenschaft nicht automatisch.
Aktuelle Entwicklung: zkVMs und rekursive Beweise
Ein wichtiger Entwicklungsweg sind Zero-Knowledge Virtual Machines, kurz zkVMs. Sie sollen die korrekte Ausführung von Programmen nachweisbar machen, ohne für jede Anwendung sämtliche Bedingungen von Hand zu formulieren. SP1 von Succinct unterstützt beispielsweise Programme für die RISC-V-Architektur, darunter entsprechend kompilierte Rust-Programme.
Rekursive Beweise erlauben es, bereits erzeugte Beweise innerhalb eines weiteren Beweises zu prüfen. Dadurch lassen sich mehrere Rechenschritte oder Teilbeweise zusammenführen. RISC Zero dokumentiert beispielsweise eine Architektur mit STARK-basierten Ausführungsbeweisen, Rekursion und einer optionalen Groth16-Verpackung für einen kompakten abschließenden Nachweis.
SNARKs und STARKs sind in solchen Systemen also keine strikt getrennten Lager. Entwickler kombinieren unterschiedliche Verfahren, um Rechenaufwand, Beweisgröße und Kosten der Prüfung auszubalancieren. Pauschale Geschwindigkeitsvergleiche sind wenig aussagekräftig, wenn Programm, Hardware und Sicherheitsniveau unterschiedlich sind.
Was zk-SNARKs nicht leisten
Die Beweiserzeugung kann erheblich mehr Rechenleistung und Arbeitsspeicher benötigen als die spätere Prüfung. Eine kurze Verifikation bedeutet deshalb nicht, dass der gesamte Prozess billig ist. Spezialisierte Hardware und externe Beweisdienste können zusätzliche Abhängigkeiten schaffen.
Außerdem beweist das System nur die tatsächlich formulierten Bedingungen. Fehlt eine wichtige Prüfung, kann eine unerwünschte Handlung trotzdem einen formal gültigen Beweis erhalten. Fehler in Schaltkreisen, Smart Contracts und Prüfsoftware bleiben deshalb sicherheitskritisch.
Zero-Knowledge schützt auch keine bereits anderweitig veröffentlichten Daten. Öffentliche Eingaben, Zeitpunkte und wiederverwendete Kennungen können Rückschlüsse ermöglichen. Werden private Eingaben an einen externen Prover übermittelt, muss zudem dessen Zugriff berücksichtigt werden.
Für die Einordnung eines Projekts zählen deshalb die präzise bewiesene Aussage, die öffentlich sichtbaren Daten, die Sicherheitsannahmen und die Kontrollrechte über die Anwendung. Das Etikett „ZK“ ersetzt diese Prüfung nicht.
Häufige Fragen zu zk-SNARKs
Sind zk-SNARKs eine Kryptowährung?
Nein. Es handelt sich um kryptografische Beweisverfahren. Ein Projekt kann sie verwenden und daneben einen eigenen Token besitzen, beides ist jedoch nicht dasselbe.
Bedeutet Zero-Knowledge, dass überhaupt nichts sichtbar ist?
Nein. Die öffentliche Aussage und ihre öffentlichen Eingaben sind bekannt. Geschützt werden die privaten Eingaben gegenüber dem Prüfer, soweit sie nicht aus der Aussage oder anderen Daten ableitbar sind.
Ist ein zk-SNARK dasselbe wie Verschlüsselung?
Nein. Verschlüsselung schützt die Lesbarkeit einer Nachricht. Ein Zero-Knowledge-Beweis bestätigt eine festgelegte Aussage über Daten. Beide Techniken können gemeinsam eingesetzt werden.
Sind zk-SNARKs immer schneller als zk-STARKs?
Nein. Erzeugung, Beweisgröße und Verifikation müssen getrennt betrachtet werden. Die Ergebnisse hängen von Verfahren, Anwendung und Hardware ab.
Transparenzhinweis: Bei der Erstellung dieses Artikels und des Titelbildes wurden KI-Werkzeuge unterstützend eingesetzt. Die Infografiken wurden anhand der beschriebenen Funktionsmodelle erstellt. Die redaktionelle Verantwortung liegt bei Kryptorevolution.de. Die Inhalte dienen der allgemeinen Information und stellen keine Anlageberatung dar.


