

Ringsignaturen sind digitale Signaturen, bei denen eine Person aus einer Gruppe möglicher Unterzeichner eine Nachricht gültig signiert, ohne ihre Position in dieser Gruppe offenzulegen. Bei Monero helfen sie dabei, den tatsächlich ausgegebenen Transaktionsoutput unter anderen möglichen Outputs zu verbergen.
Inhaltsverzeichnis
- Was sind Ringsignaturen?
- Wie funktioniert eine Ringsignatur?
- Wie nutzt Monero Ringsignaturen?
- Wie verhindert Monero doppelte Ausgaben?
- Was verbergen RingCT und Stealth-Adressen?
- Ringsignaturen und andere Privacy-Techniken
- Vorteile, Grenzen und Risiken
- Was bedeutet FCMP++ für Ringsignaturen?
- Fazit: Verifizierbar trotz verborgenem Signierer
Was sind Ringsignaturen?
Eine gewöhnliche digitale Signatur bestätigt, dass der Inhaber eines bestimmten privaten Schlüssels eine Nachricht autorisiert hat. Bei einer Ringsignatur kann jeder öffentliche Schlüssel aus einer zusammengestellten Gruppe als möglicher Signierer gelten. Außenstehende prüfen, dass die Signatur von einem passenden Schlüssel stammt. Welcher es war, bleibt durch die Konstruktion verborgen.
Ronald Rivest, Adi Shamir und Yael Tauman formalisierten das Konzept 2001 in ihrer Arbeit „How to Leak a Secret“. Ein Ring benötigt in dieser Grundidee keinen Gruppenverwalter und keine Zustimmung der anderen aufgeführten Schlüsselinhaber. Das unterscheidet ihn von vielen Gruppensignaturen mit einer zentral verwalteten Mitgliedschaft. Je nach Einsatzgebiet gibt es zusätzliche Eigenschaften wie Verknüpfbarkeit, die klassische Ringsignaturen allein noch nicht liefern.
Die anderen Schlüssel im Ring sind echte öffentliche Schlüssel. Ihre Besitzer nehmen aber an der konkreten Signatur nicht aktiv teil. Diese Unterscheidung ist wichtig: Eine Ringsignatur ist keine gemeinsame Unterschrift aller Beteiligten und kein Beweis, dass alle von der Nachricht wussten.
Wie funktioniert eine Ringsignatur?
Vereinfacht stellt der tatsächliche Signierer eine Gruppe geeigneter öffentlicher Schlüssel zusammen, darunter den zu seinem eigenen privaten Schlüssel gehörenden. Mit diesem privaten Schlüssel erzeugt er eine Signatur über die Nachricht. Ein Prüfalgorithmus akzeptiert den Nachweis, wenn die mathematischen Bedingungen erfüllt sind, ohne den verwendeten Schlüssel auszuweisen.
Für Beobachter sind die Ringmitglieder Kandidaten. Das heißt jedoch nicht, dass sie in der Praxis unter allen Umständen gleich wahrscheinlich sind. Wie Schlüssel oder in einer Kryptowährung frühere Outputs ausgewählt werden, beeinflusst die tatsächlich erreichbare Privatsphäre. Auch Nebeninformationen außerhalb der Signatur können Hinweise liefern.
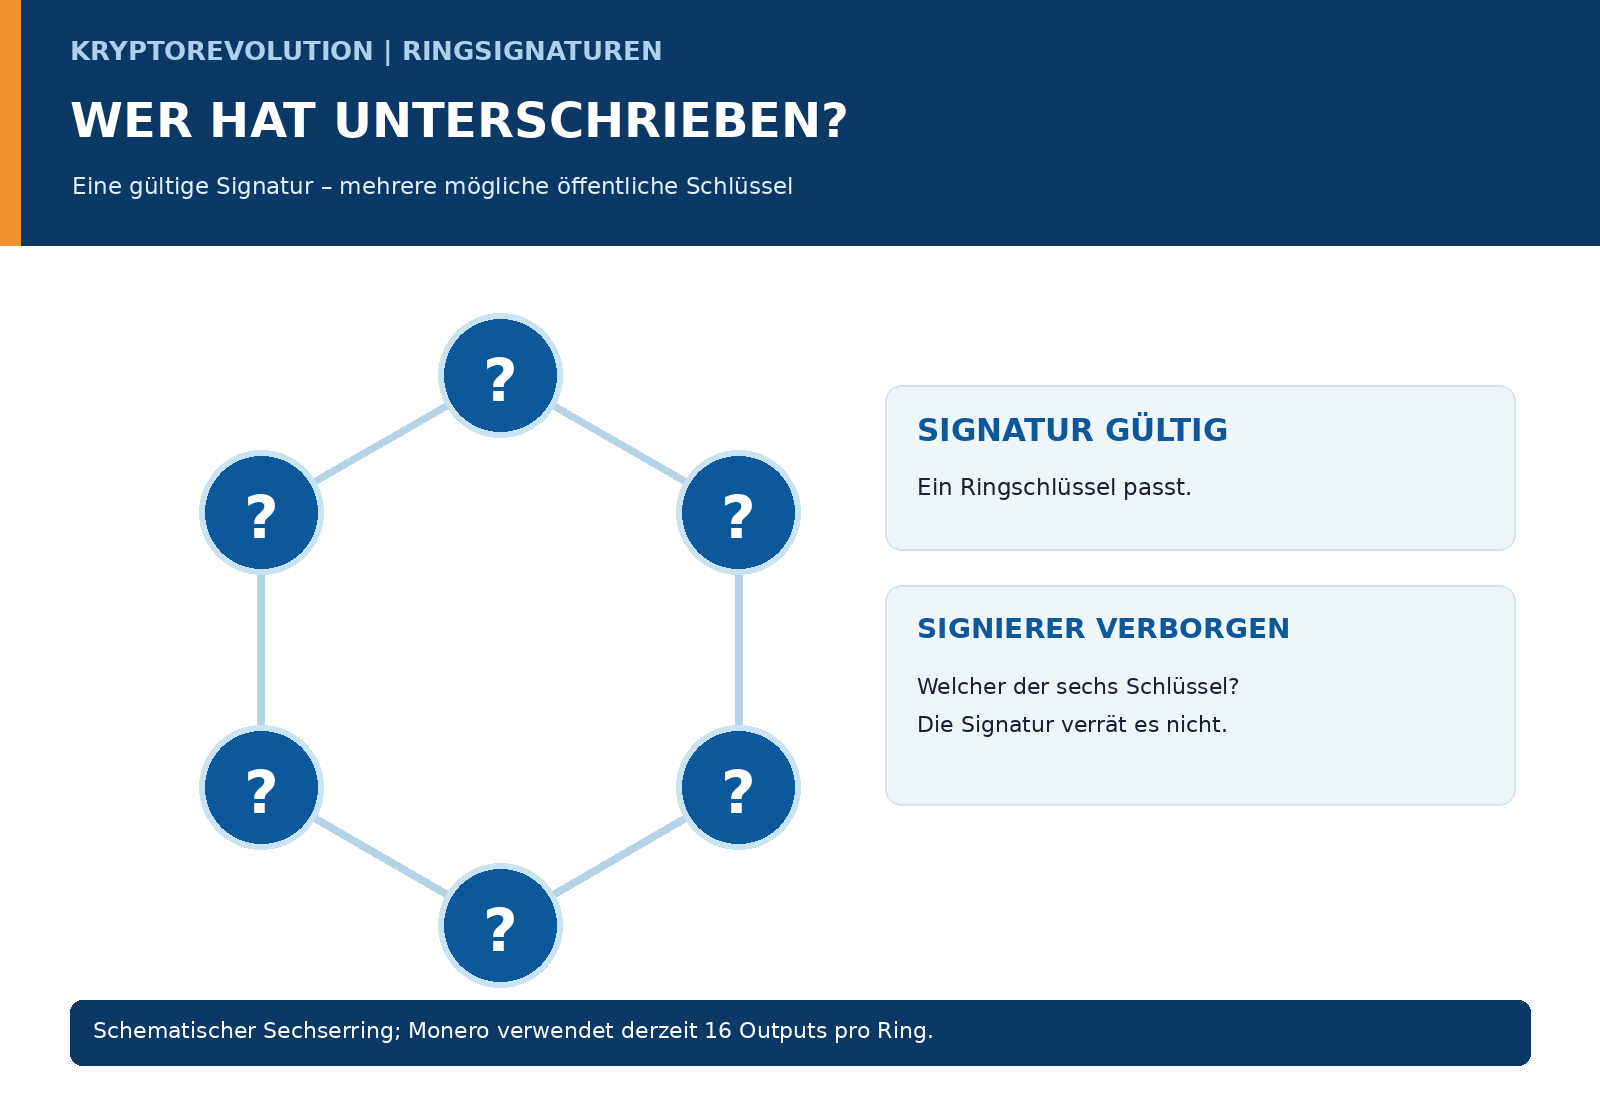
Die folgende Infografik trennt die Rolle des echten Signierers, der übrigen möglichen Mitglieder und der öffentlichen Prüfung. Alle gezeigten Ringpositionen sind absichtlich gleich gestaltet, weil sich der echte Signierer aus einer gültigen Signatur nicht einfach ablesen lässt.
Wie nutzt Monero Ringsignaturen?
Die bekannteste Anwendung im Kryptobereich ist Monero. Dort ist ein Transaktionseingang mit einem früheren Output verknüpft, über den der Sender verfügen kann. Die Wallet kombiniert diesen echten Output mit anderen, aus der Blockchain ausgewählten Outputs als Ködern. Der aktuell dokumentierte Ring umfasst 16 Outputs: einen tatsächlich ausgegebenen und 15 Decoys. Für mehrere Eingänge werden entsprechend mehrere Nachweise erstellt.
Monero verwendet dafür die Variante CLSAG, ausgeschrieben „Concise Linkable Spontaneous Anonymous Group“. Sie löste eine ältere Signaturkonstruktion namens MLSAG ab und verkleinert den Signaturaufwand. Die Kette lässt erkennen, welche möglichen Outputs als Ringmitglieder genannt werden. Sie verrät aus dem Ring allein nicht, welcher davon tatsächlich ausgegeben wurde.
„16 Mitglieder“ bedeutet eine Größe der ausgewiesenen Kandidatengruppe, keine Garantie für eine mathematisch exakt gleich verteilte Wahrscheinlichkeit. Ungeeignete Köderauswahl, bekannte eigene Transaktionen eines Beobachters oder zusätzliche Daten können die praktische Ungewissheit verkleinern. Historische Monero-Transaktionen verwendeten zudem andere Regeln und sollten nicht nach dem heutigen Ringmaßstab beschrieben werden.
Wie verhindert Monero doppelte Ausgaben?
Eine Blockchain muss verhindern, dass derselbe Output zweimal ausgegeben wird. Bei transparenten Netzen lässt sich der verbrauchte Output direkt erkennen. Monero kann diesen Weg wegen der Ringsignaturen nicht verwenden. Stattdessen gehört zu jedem ausgegebenen Output ein sogenanntes Key Image, ein kryptografisch abgeleiteter, öffentlich prüfbarer Wert.
Wird derselbe Output ein zweites Mal ausgegeben, erscheint dasselbe Key Image erneut. Das Netzwerk lehnt diese zweite Verwendung ab. Das Key Image ist kein Klartextverweis auf eines der 16 sichtbaren Ringmitglieder. Es ermöglicht die Erkennung einer doppelten Ausgabe, ohne für sich genommen den tatsächlichen Output öffentlich zu markieren. Technisch ist es mehr als ein einfacher Hash des privaten Schlüssels: Die Monero-Dokumentation beschreibt eine Ableitung aus einem einmaligen privaten Schlüssel und einem aus dem öffentlichen Output gewonnenen Kurvenpunkt.
Was verbergen RingCT und Stealth-Adressen?
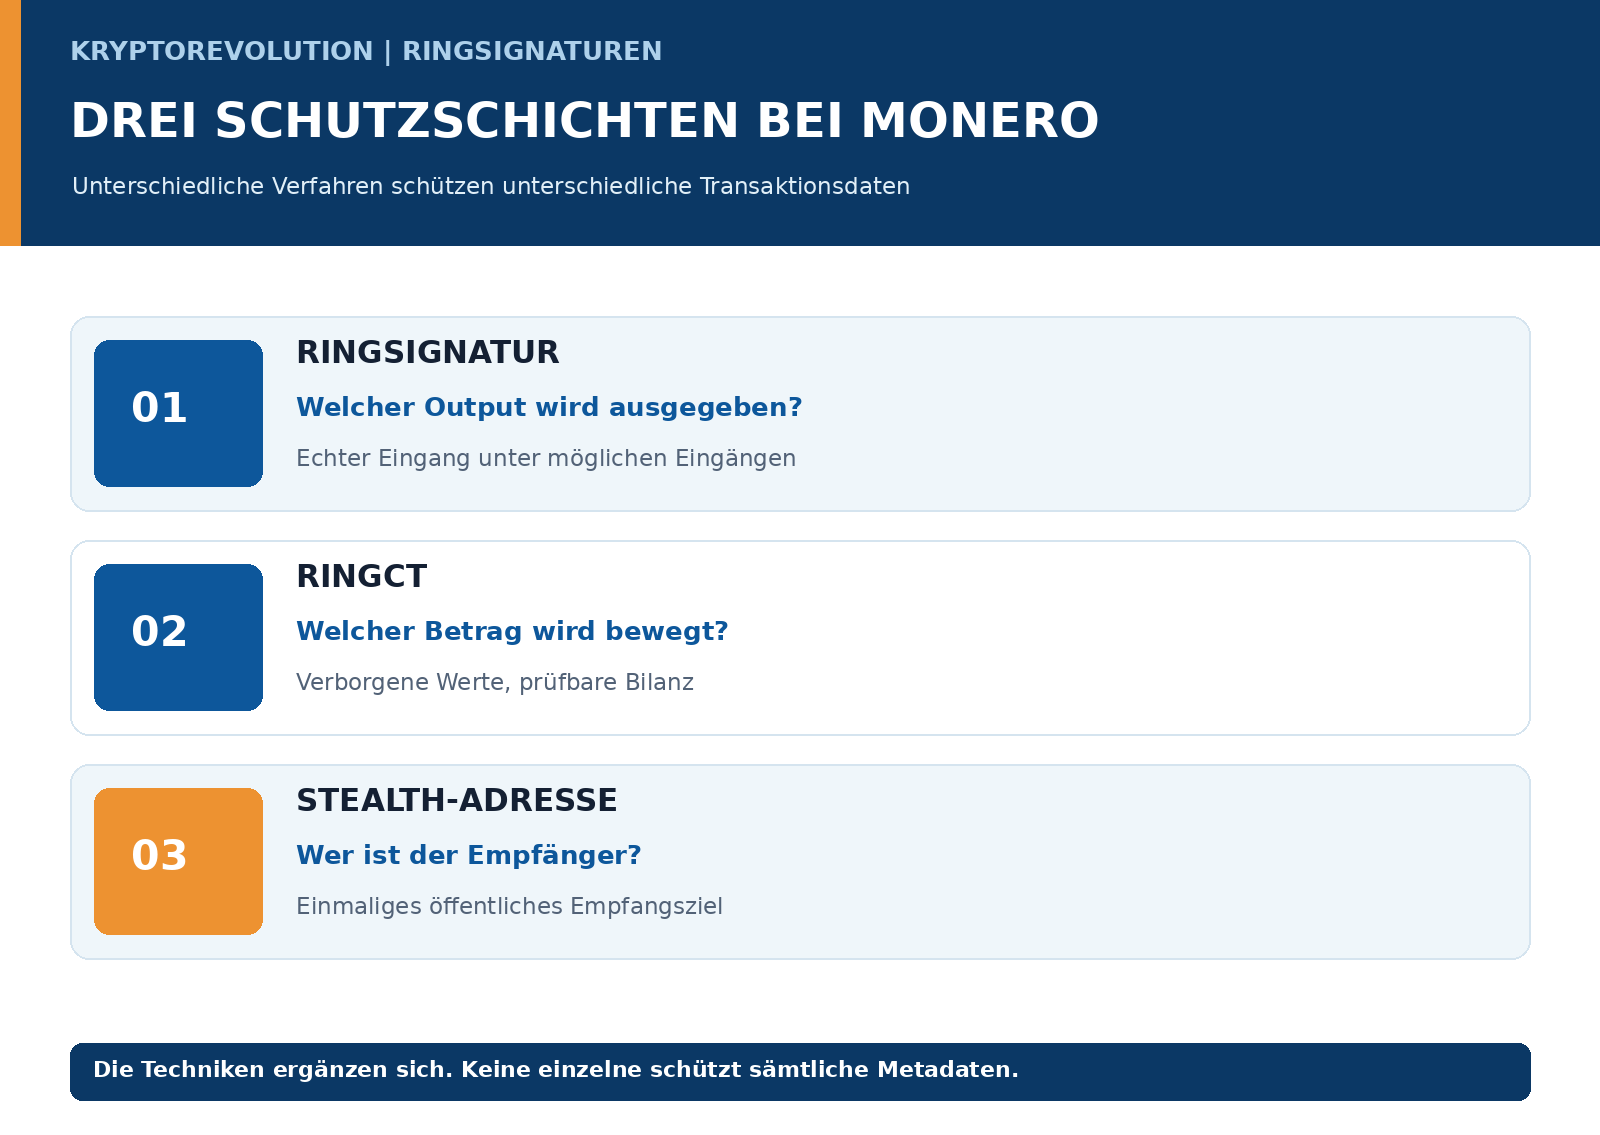
Ringsignaturen allein machen eine Zahlung nicht in jeder Hinsicht privat. Monero kombiniert mehrere Verfahren, die unterschiedliche Informationen betreffen. Ringsignaturen erschweren die Zuordnung des verwendeten Eingangs. Ring Confidential Transactions (RingCT) verbergen Beträge und erlauben zugleich eine Prüfung, dass bei der Transaktion keine neuen Coins aus dem Nichts entstehen. Stealth-Adressen sorgen für einmalige Empfangsadressen statt einer öffentlich immer wieder erkennbaren Zieladresse.
| Technik | Hauptaufgabe | Was sie allein nicht löst |
|---|---|---|
| Ringsignatur | Ausgegebenen Output verbergen | Betrag und Empfänger |
| RingCT | Betrag verbergen und Bilanz prüfen | Alle Metadaten |
| Stealth-Adresse | Öffentliches Empfängerziel verbergen | Identität außerhalb der Blockchain |
Die Trennung ist auch für Vergleiche mit Bitcoin relevant. Dort bleiben Zahlungsströme auf der öffentlichen Blockchain grundsätzlich nachvollziehbar, auch wenn Adressen nicht unmittelbar Klarnamen enthalten. Einen Überblick über verschiedene Datenschutzansätze bietet unser Artikel zu Privacy Coins.
Ringsignaturen und andere Privacy-Techniken
Eine Ringsignatur belegt die Berechtigung eines unbekannten Mitglieds aus einer angegebenen Gruppe. Bei Zcash schützen Shielded Transactions Daten mit Zero-Knowledge-Beweisen. Das ist ein anderer kryptografischer Weg und sollte nicht als bloß „größere Ringsignatur“ beschrieben werden. Auch CoinJoin mischt nicht einfach Signaturschlüssel: Teilnehmer koordinieren dabei Transaktionen, um die Zuordnung von Eingängen und Ausgängen zu erschweren.
Die zweite Grafik zeigt, welche Frage ein einzelnes Verfahren adressiert. Sie verhindert die häufige Verwechslung von verborgenem Signierer, verborgenem Betrag und verborgenem Empfänger.
Das zk-SNARK-Verfahren lässt sich ebenfalls für Datenschutzanwendungen einsetzen. Die Wirksamkeit der einzelnen Ansätze hängt jedoch von ihrer konkreten Implementierung ab. Bloße Schlagworte wie „anonym“ oder „untraceable“ reichen für eine technische Bewertung nicht aus.
Vorteile, Grenzen und Risiken
Ringsignaturen erlauben eine öffentliche Gültigkeitsprüfung, ohne die Identität des tatsächlichen Signierers innerhalb der gewählten Gruppe offenzulegen. Linkbare Varianten unterstützen zusätzlich die Erkennung bestimmter wiederholter Verwendungen. Für private Zahlungen ist diese Kombination nützlich, weil sie Berechtigung und begrenzte Nachvollziehbarkeit miteinander verbindet.
Der Schutz hat Grenzen. Ringmitglieder sind sichtbare mögliche Quellen, deren Auswahl und Vorgeschichte analysiert werden können. Ältere Verfahren oder schwache Auswahlregeln können mehr verraten als erwartet. Das Netzwerk erfährt zudem nicht alles: Börsen mit Identitätsprüfung, Empfänger, kompromittierte Geräte und öffentlich geteilte Belege können Zahlungsinformationen außerhalb der Blockchain offenlegen.
Privacy-Technik erschwert außerdem manche Prüfungen durch Dritte. Wer Nachweise gegenüber einem Geschäftspartner oder einer Behörde benötigt, muss passende Offenlegungsmöglichkeiten und eigene Dokumentation einplanen. Datenschutz ist weder ein Freibrief für sorglosen Umgang mit Schlüsseln noch ein Beleg für rechtswidrige Nutzung. Seine Bewertung hängt vom konkreten Anwendungsfall ab.
Was bedeutet FCMP++ für Ringsignaturen?
Monero arbeitet an Full-Chain Membership Proofs (FCMP++). Dieses Verfahren soll die heute verwendeten CLSAG-Ringe durch Nachweise über die Menge aller geeigneten Outputs ersetzen. Der mögliche Ursprung einer Ausgabe wäre dann nicht mehr auf eine ausgewiesene Gruppe von 16 Kandidaten beschränkt. Zusätzlich müssen Ausgaben weiterhin autorisiert und doppelte Ausgaben erkennbar bleiben.
Das ist ein geplantes Upgrade, kein Beweis dafür, dass Monero die Ringsignaturen bereits abgeschaltet hat. Der FCMP++-Meilenstein im Monero-Repository führt weiter offene Integrationsaufgaben. Forschung, Tests und Sicherheitsprüfungen entscheiden über eine spätere Aktivierung. Bei künftigen Updates dieses Artikels sollte daher zuerst der tatsächliche Mainnet-Konsens geprüft werden, bevor Ringgröße oder FCMP++ als aktuelle Transaktionstechnik bezeichnet werden.
Fazit: Verifizierbar trotz verborgenem Signierer
Ringsignaturen ermöglichen die Prüfung einer gültigen Unterschrift, ohne den tatsächlichen Unterzeichner aus einer Gruppe möglicher Kandidaten preiszugeben. Monero nutzt derzeit CLSAG mit 16 möglichen Outputs pro Ring und Key Images gegen doppelte Ausgaben.
Beträge und Empfangsadressen schützt Monero mit weiteren Verfahren. Wie privat eine Zahlung praktisch bleibt, hängt auch von der Auswahl der Köder, der Wallet und Informationen außerhalb der Blockchain ab. FCMP++ könnte die heutigen Ringe künftig ersetzen, ist aber als Entwicklung vom bestehenden Verfahren zu trennen.
Häufige Fragen zu Ringsignaturen
Müssen alle Ringmitglieder die Transaktion unterschreiben?
Nein. Der tatsächliche Signierer nutzt seinen privaten Schlüssel. Die übrigen öffentlichen Schlüssel dienen als mögliche Kandidaten.
Was bedeutet Ringgröße 16 bei Monero?
Pro Transaktionseingang werden ein tatsächlicher und 15 weitere mögliche Outputs in einem Ring zusammengefasst. Die Zahl allein garantiert keine gleich starke Privatsphäre in jeder Situation.
Sind Ringsignaturen und RingCT dasselbe?
Nein. Ringsignaturen verbergen den tatsächlich ausgegebenen Output innerhalb eines Rings. RingCT verbirgt die Beträge und unterstützt die Prüfung der Transaktionsbilanz.
KI-Hinweis: Für Recherche, Gliederung und Formulierung dieses Beitrags wurden KI-Werkzeuge unterstützend eingesetzt. Technische Aussagen und der Entwicklungsstand von FCMP++ wurden anhand der verlinkten Primärquellen redaktionell geprüft. Der Text ist keine Anlageberatung.


