
Bei dem letzten großen Ledger-Hack Ende Oktober wurden durch manipulierte Ledger-Geräte Kryptowährungen im Wert von mehr als 100 Millionen USD gestohlen. Laut offiziellen Angaben waren vor allem Nutzer aus dem asiatischen Raum betroffen.
Die Angreifer kauften Ledger-Geräte in großer Zahl auf und statteten sie mit einem LTE-Modul sowie zusätzlichen Spionageelementen aus. Ein betroffener deutscher Nutzer dokumentierte damals in einem Video und auf zahlreichen Fotos, wie das Innere solcher manipulierten Hardware Wallets aussieht.
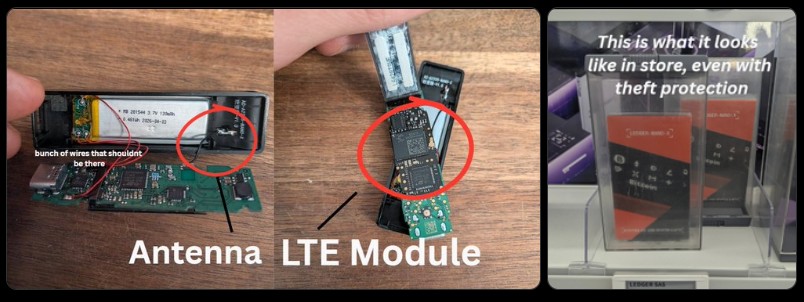
Das LTE-Modul könnte dabei folgende Informationen an die Betrüger übermittelt haben:
- Recovery Seed (12 oder 24 Wörter): Damit können Angreifer die gesamte Wallet auf einem anderen Gerät wiederherstellen und Kryptowährungen stehlen.
- Private Keys: Mit diesen Schlüsseln könnten Angreifer Transaktionen selbst signieren.
- PIN-Eingaben: Diese könnten durch zusätzliche Spionageelektronik abgefangen werden.
- Geräte- und Nutzungsdaten: Beispielsweise, wann das Gerät eingeschaltet oder verwendet wird.
Nachdem die Betrüger die Geräte entsprechend manipuliert hatten, wurden diese über zahlreiche Wiederverkäufer in Geschäften an Flughäfen weltweit zum Verkauf angeboten. Ledger beendete infolgedessen die Zusammenarbeit mit dem Reseller CryptoBillis, der vor allem im asiatischen Raum tätig ist.
Tipp der Redaktion: Mt. Gox CEO: Ledger wusste bereits im März 2026 über manipulierte Geräte Bescheid – Hack hätte verhindert werden können
Wie wir bereits berichteten, wurden jedoch auch bei MediaMarkt manipulierte Geräte gefunden. Als Reaktion darauf stoppte der Konzern den Verkauf in mehr als 1.000 Filialen in Europa und entfernte sämtliche Geräte aus dem Sortiment.
Nach dem Hack wurden einige manipulierte Geräte an Ledger geschickt. Bislang liegt jedoch kein Analysebericht des Unternehmens selbst vor. Der Nutzer Johannes wartet bis heute auf eine Rückmeldung von Ledger. Er hatte damals auf eigene Kosten ein manipuliertes Gerät an das Unternehmen geschickt.
Bislang gab es aus Europa keine Beweise dafür, dass über manipulierte Geräte, die bei MediaMarkt gekauft wurden, tatsächlich Kryptowährungen gestohlen werden konnten – bis heute Nacht.
Deutscher Nutzer berichtet von gestohlenem Krypto-Vermögen in Höhe von 320.000 USD
Der Nutzer mit dem Namen „0xC40day“ berichtete gestern auf X, dass am 14.11.2026 Kryptowährungen im Wert von insgesamt 320.000 USD aus seiner Ledger Wallet gestohlen worden seien. Als Beleg veröffentlichte er sogar die Transaktions-IDs (TXIDs):
- BTC: 569e71d891b36e4571e861a54db30e09dde56754408ead3ede3af75be554fcad
- BTC: 7425f2afd572e2491f9e57e61c8525008021d15dbddafe82ele3e8900325b7fc
- USDT (TRC20): 7657d74eec0e4d0f209f327e3b1f28f486d00c4581b0bc183961ca98284082ae
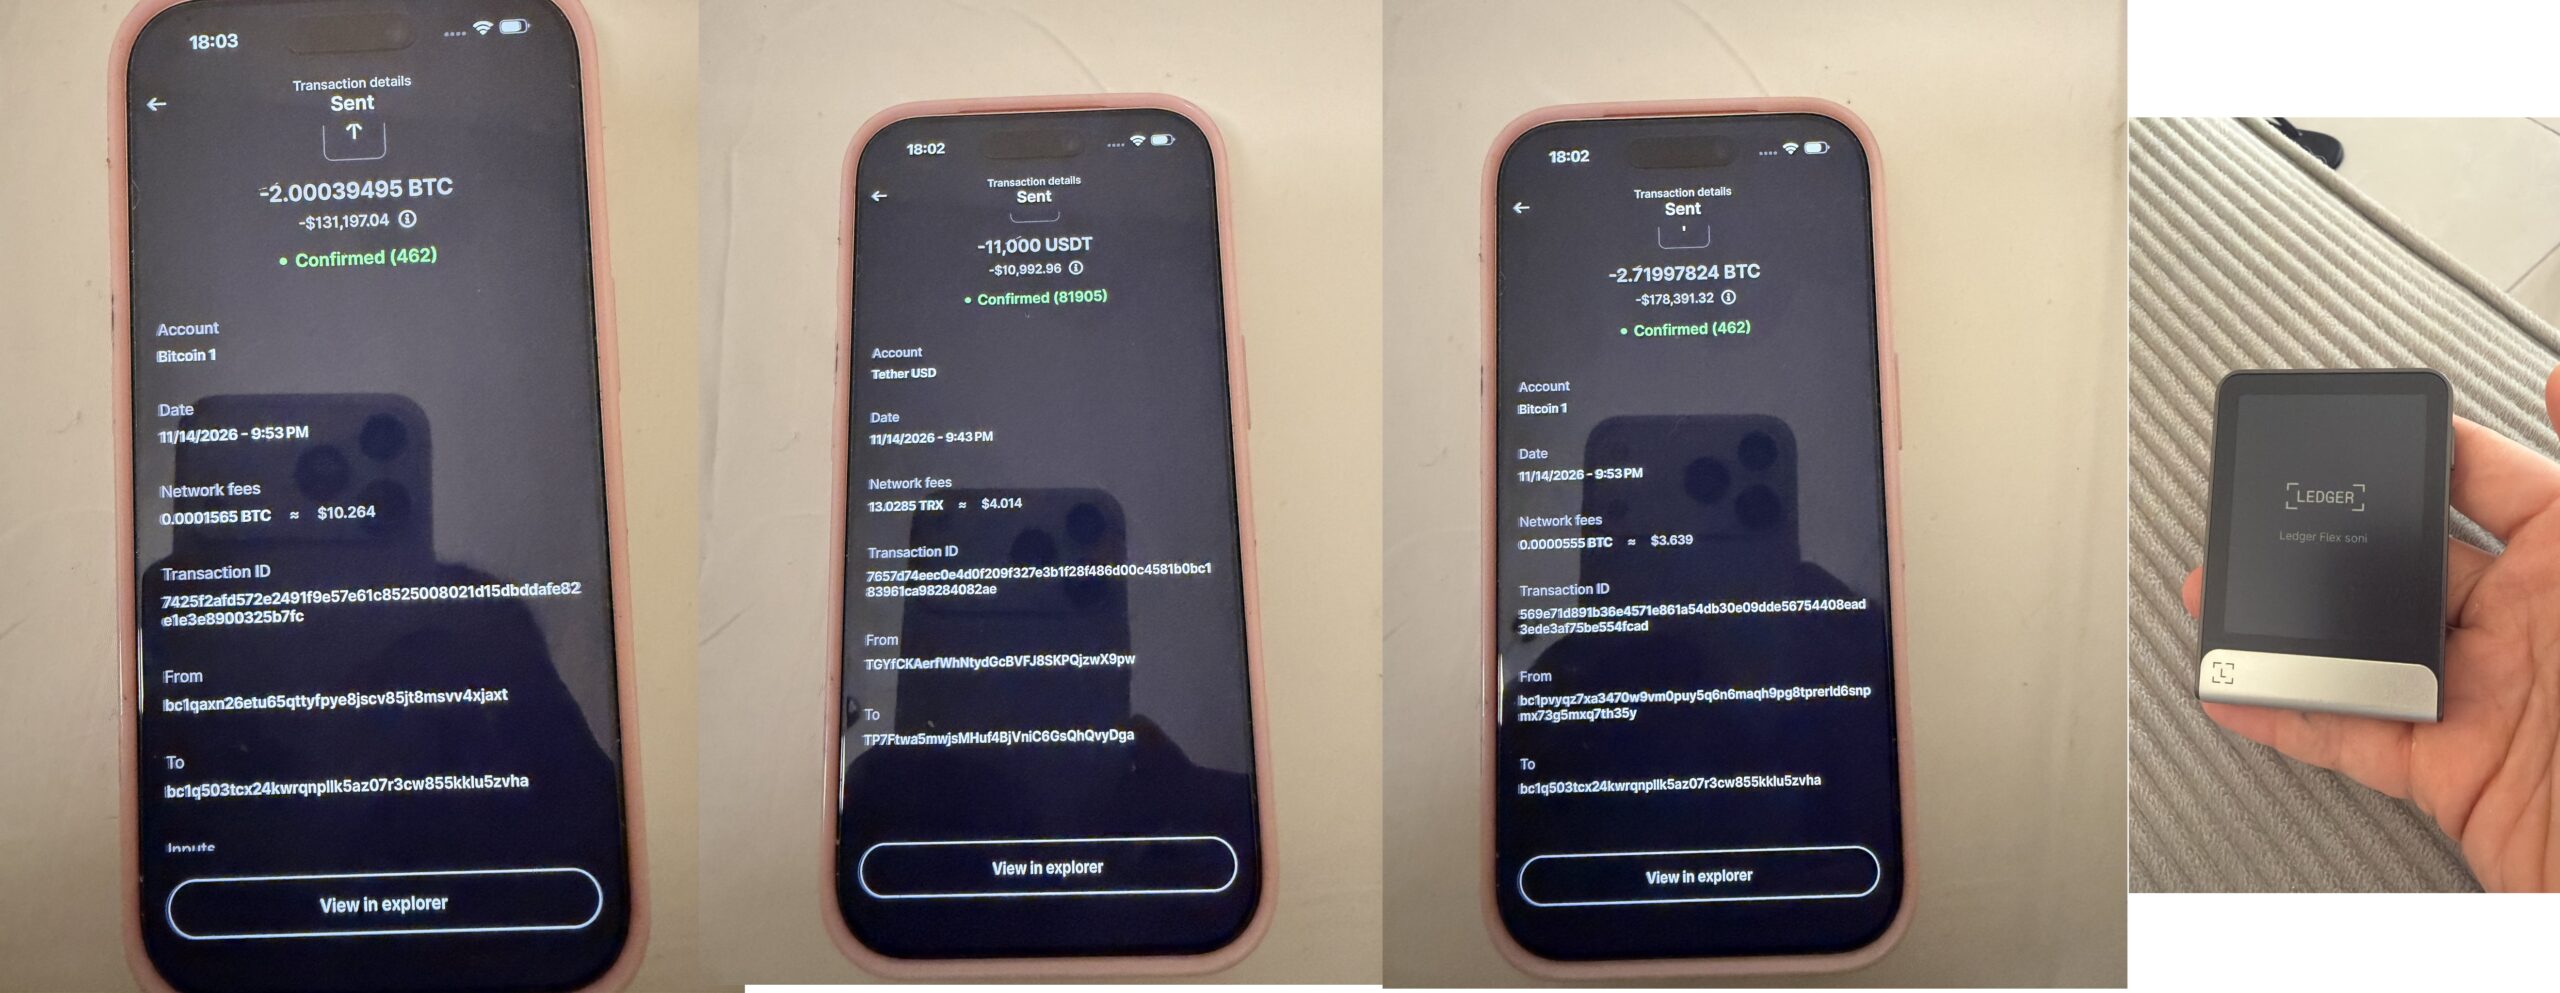
Laut eigenen Angaben kaufte er den Ledger Flex im MediaMarkt Tech Village Berlin. Auf X meldete sich auch der Ledger-Support und forderte den Betroffenen auf, ein Supportticket zu eröffnen.
Laut Mark Kapeles, ehemaliger CEO der insolvent gegangenen Krypto-Börse Mt.Gox, ist das der Beweis, dass auch Ledger Geräte der fünften Generation wie das Ledger Nano 5, manipuliert werden können.
This is news to me that the Ledger Gen5 is also affected. https://t.co/DNklTNPhf2
— Mark Karpelès (@MagicalTux) November 18, 2026
Bislang ist unbekannt, wann er das Gerät gekauft hat. Auch auf weitere Fragen aus der Community hat der Nutzer bisher nicht geantwortet. Der Support von Ledger wird von vielen Nutzern als unzureichend bewertet.
Wenn du eine Ledger Wallet nutzt, die du in den letzten 12 Monaten bei einem Drittanbieter gekauft hast, solltest du prüfen, ob ein Wechsel auf eine neue, vertrauenswürdige Hardware Wallet mit einer vollständig neuen Seed-Phrase sinnvoll ist. Bei Kryptorevolution setzen wir auf die BitBox02 Nova aus der Schweiz.
Lesetipp: Ledger-Update für Deutschland: Sind deine Bitcoin und Krypto weiterhin sicher?
Erst gestern berichteten wir von weiteren Nutzern, die ihre Ledger-Geräte bei Virgin Megastore in Dubai gekauft hatten. Durch die angeblich manipulierten Geräte des französischen Herstellers sollen sie Kryptowährungen im Wert von insgesamt 604.000 USD verloren haben.
Nachfolgend haben wir die wichtigsten Tipps für dich zusammengestellt, die du im Umgang mit einer Hardware Wallet beachten solltest:
- Direkt beim Hersteller kaufen: Vermeide unbekannte Händler und Drittanbieter.
- Gerät überprüfen: Achte auf Beschädigungen und Manipulationsspuren.
- Echtheit prüfen: Führe die offizielle Echtheitsprüfung des Herstellers durch.
- Seed-Phrase offline aufbewahren: Niemals fotografieren oder digital speichern.
- Seed selbst generieren: Verwende niemals bereits beiliegende Wiederherstellungswörter.
- Firmware aktualisieren: Installiere regelmäßig offizielle Sicherheitsupdates.
- Transaktionen kontrollieren: Prüfe Empfängeradresse und Betrag direkt auf dem Gerät.
- Passphrase nutzen: Eine zusätzliche Passphrase kann deine Wallet besser schützen.
- Bei Verdacht Wallet wechseln: Übertrage deine Coins auf eine neue Wallet mit neuer Seed-Phrase.
- Vorsicht vor falschem Support: Gib deine Wiederherstellungswörter niemals weiter.
Weitere Info’s und wichtige Informationen für Ledger-Nutzer im neuen Videoupdate: