

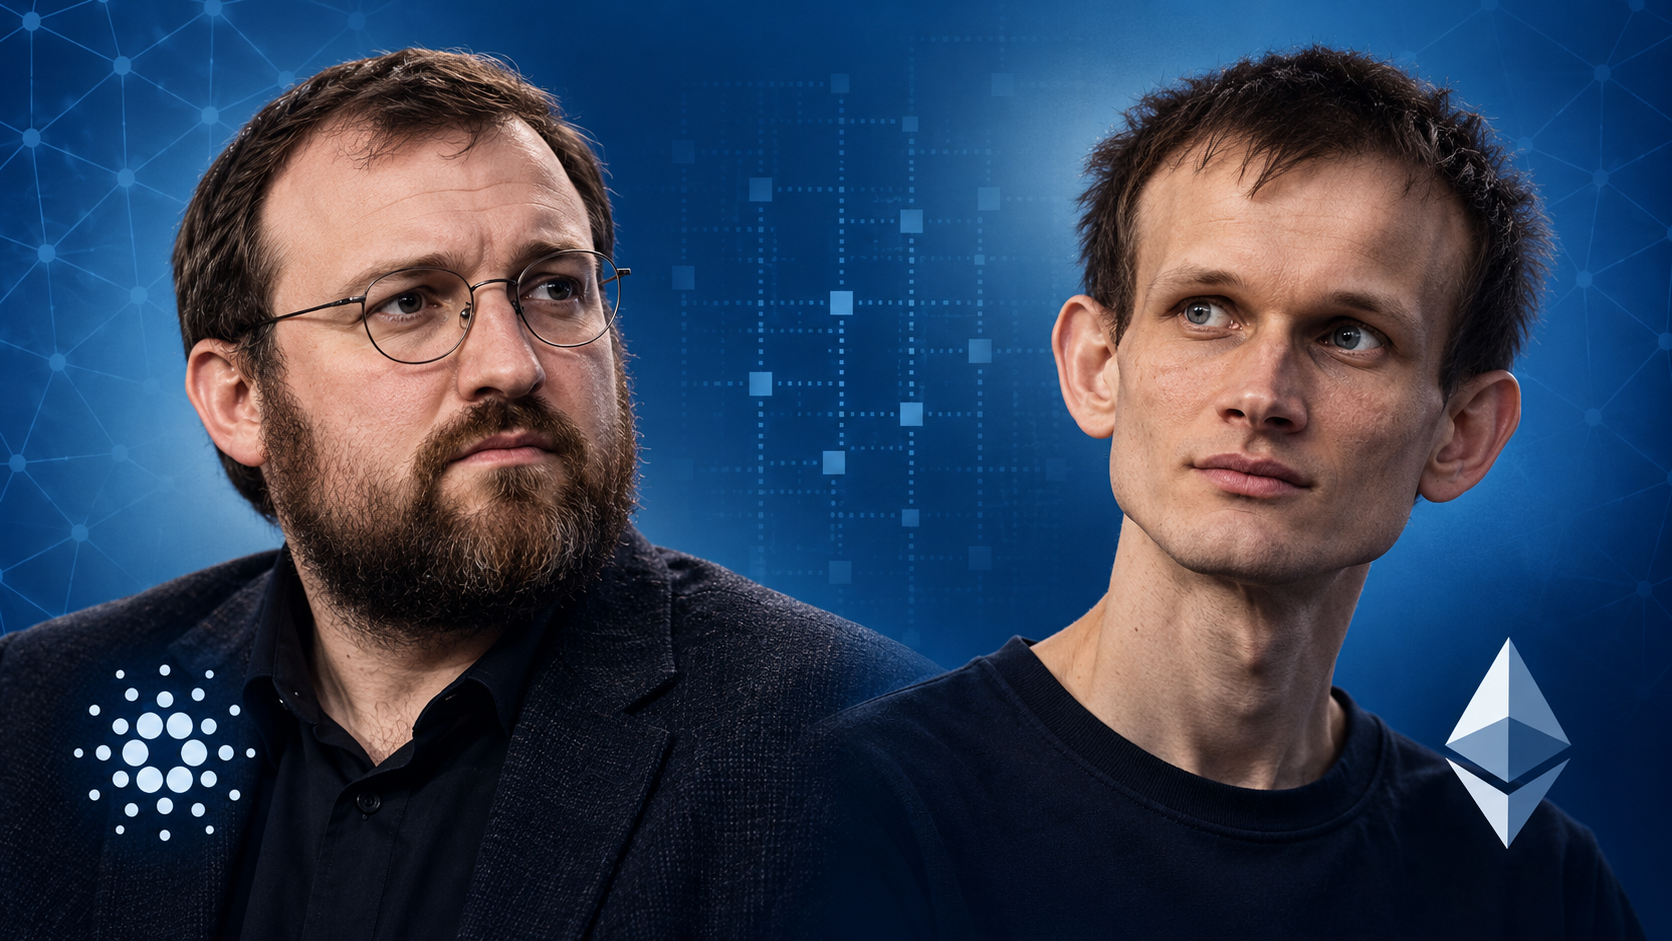
Cardano-Gründer Charles Hoskinson hat Vitalik Buterins Warnung vor KI-Angriffen auf die Kryptografie scharf zurückgewiesen. Buterin befürchtet, dass künstliche Intelligenz auch Verschlüsselungsverfahren schwächen könnte, die gegen Quantencomputer schützen sollen.
Hoskinson hält die Warnung für unzureichend begründet und wirft ihm vor, damit Ethereums eigene Strategie zu verteidigen.
Buterin fürchtet mathematische Durchbrüche durch KI
Buterins Einschätzung kam als Reaktion auf die Warnung des Ethereum-Forschers Justin Drake. Seine Sorge: KI könnte neue mathematische Angriffsmethoden entdecken, die menschlichen Forschern bislang entgangen sind. Das würde sowohl die heutigen Signaturverfahren für Wallets als auch mögliche Nachfolgelösungen betreffen.
Im Mittelpunkt stehen sogenannte Gitterverfahren. Sie bilden die Grundlage mehrerer Verfahren, die als Schutz gegen Quantencomputer entwickelt wurden, darunter das Signaturverfahren ML-DSA. Buterin bezweifelt, dass diese Lösungen im KI-Zeitalter ausreichend Sicherheit bieten.
Lesetipp: Premiere für Cardano: Veridian-Aktien nutzen erstmals neuen Tokenstandard
Als Vergleich nennt er die Zerlegung großer Zahlen in ihre Primfaktoren, auf deren Schwierigkeit die RSA-Verschlüsselung beruht. Neue mathematische Methoden wie das allgemeine Zahlkörpersieb, kurz GNFS, haben diese Aufgabe erheblich erleichtert. Buterin hält einen ähnlichen Fortschritt bei Gitterverfahren für möglich:
„Für mich ist das ein sehr plausibles Szenario und keineswegs eine extreme Prognose. Wenn KI uns in zwei Jahren 50 Jahre mathematischen Fortschritt bringt, könnten darunter auch Durchbrüche sein, die das Knacken von Gitterverfahren ähnlich stark erleichtern wie einst der Sprung von naiver Primfaktorzerlegung zum GNFS. In dieser Welt würden Gitterverfahren weiterhin existieren, müssten aber erheblich größer sein, um dasselbe Sicherheitsniveau zu gewährleisten.“
Deshalb setzt Ethereums Lean-Roadmap seit einem Jahr verstärkt auf hashbasierte Signaturen und Beweise. Diese kommen ohne die mathematischen Gitter aus, deren Sicherheit Buterin infrage stellt.
Für die Verschlüsselung vertraulicher Nachrichten fordert Buterin sogar größere Sicherheitsreserven. Als mögliche Vorsichtsmaßnahme nennt er zehnmal größere Schlüssel.
Hoskinson: Ethereum und Buterin verrennen sich
Hoskinson hält diese Einschätzung für falsch. Zugleich unterstellt er Buterin, zu stark auf die bereits eingeschlagene Forschungsrichtung festgelegt zu sein:
„Vitalik versucht jetzt, alle davon zu überzeugen, dass Gitterverfahren schlecht sind, weil er zu viel in die Forschung zu hashbasierter Kryptografie investiert hat und nicht mehr zurückkann. Die Argumentation gegen Gitterverfahren besteht aus der GNFS-Geschichte, also einer Vermutung über ‚Struktur‘, und einem aus der Luft gegriffenen Multiplikator. Nichts davon hat in den vergangenen Jahrzehnten jemals einer Überprüfung standgehalten.“
Hoskinsons zentraler Einwand ist, dass die Fortschritte bei der Primfaktorzerlegung auf ganz bestimmten mathematischen Eigenschaften beruhen. Wer ähnliche Durchbrüche bei Gitterverfahren erwarte, müsse erklären, welche Eigenschaften dort einen vergleichbaren Angriff ermöglichen könnten. Eine allgemeine Warnung sei falsch, so Hoskinson.
Außerdem weist Hoskinson darauf hin, dass Forscher Gitterverfahren seit Jahrzehnten auf Schwachstellen untersuchen. Bekannte Angriffsmethoden seien bei Verfahren wie ML-KEM und ML-DSA bereits berücksichtigt worden.
Lesetipp: Cardano bringt Aktien und Stablecoins direkt aufs Mainnet
Wie stark die Sicherheitsreserven erhöht werden müssten, hänge vom jeweiligen Angriff ab. Bei einem grundlegend neuen Angriff könnten laut Hoskinson auch zehnmal größere Schlüssel unzureichend sein. Einen pauschalen Faktor zehn nennt Hoskinson deshalb „Numerologie“.
Auch Hash-Verfahren sind nicht unangreifbar
Hoskinson widerspricht zudem der These, Hash-Verfahren böten grundsätzlich weniger Ansatzpunkte für mathematische Angriffe. Die in Ethereums Strategie eingesetzten Funktionen Poseidon und Poseidon2 hätten ausgeprägte mathematische Strukturen. Mögliche Angriffe darauf würden aktiv erforscht.
Auch einige der verwendeten Beweissysteme stützen sich auf Annahmen, die bislang nicht mathematisch bewiesen sind. Hoskinson behauptet deshalb:
„Sicherheitstechnik bedeutet, den Angriff zu benennen, seine Kosten zu berechnen und die Gegenmaßnahmen passend zu den übergeordneten wirtschaftlichen und technologischen Zielen auszulegen. Vitalik tut nichts davon.“
Hoskinson sieht auch ein praktisches Risiko: Zweifel an ML-KEM könnten den Umstieg auf Schutz gegen Quantencomputer verzögern. Angreifer könnten schon heute verschlüsselte Daten sammeln und darauf hoffen, sie später entschlüsseln zu können.
Auch Buterins Vorschlag, verschlüsselte Nachrichten über Dritte außerhalb der Blockchain zu versenden, löse das Grundproblem aus Hoskinsons Sicht nicht. Für den sicheren Austausch brauche es weiterhin Verschlüsselungsverfahren.