
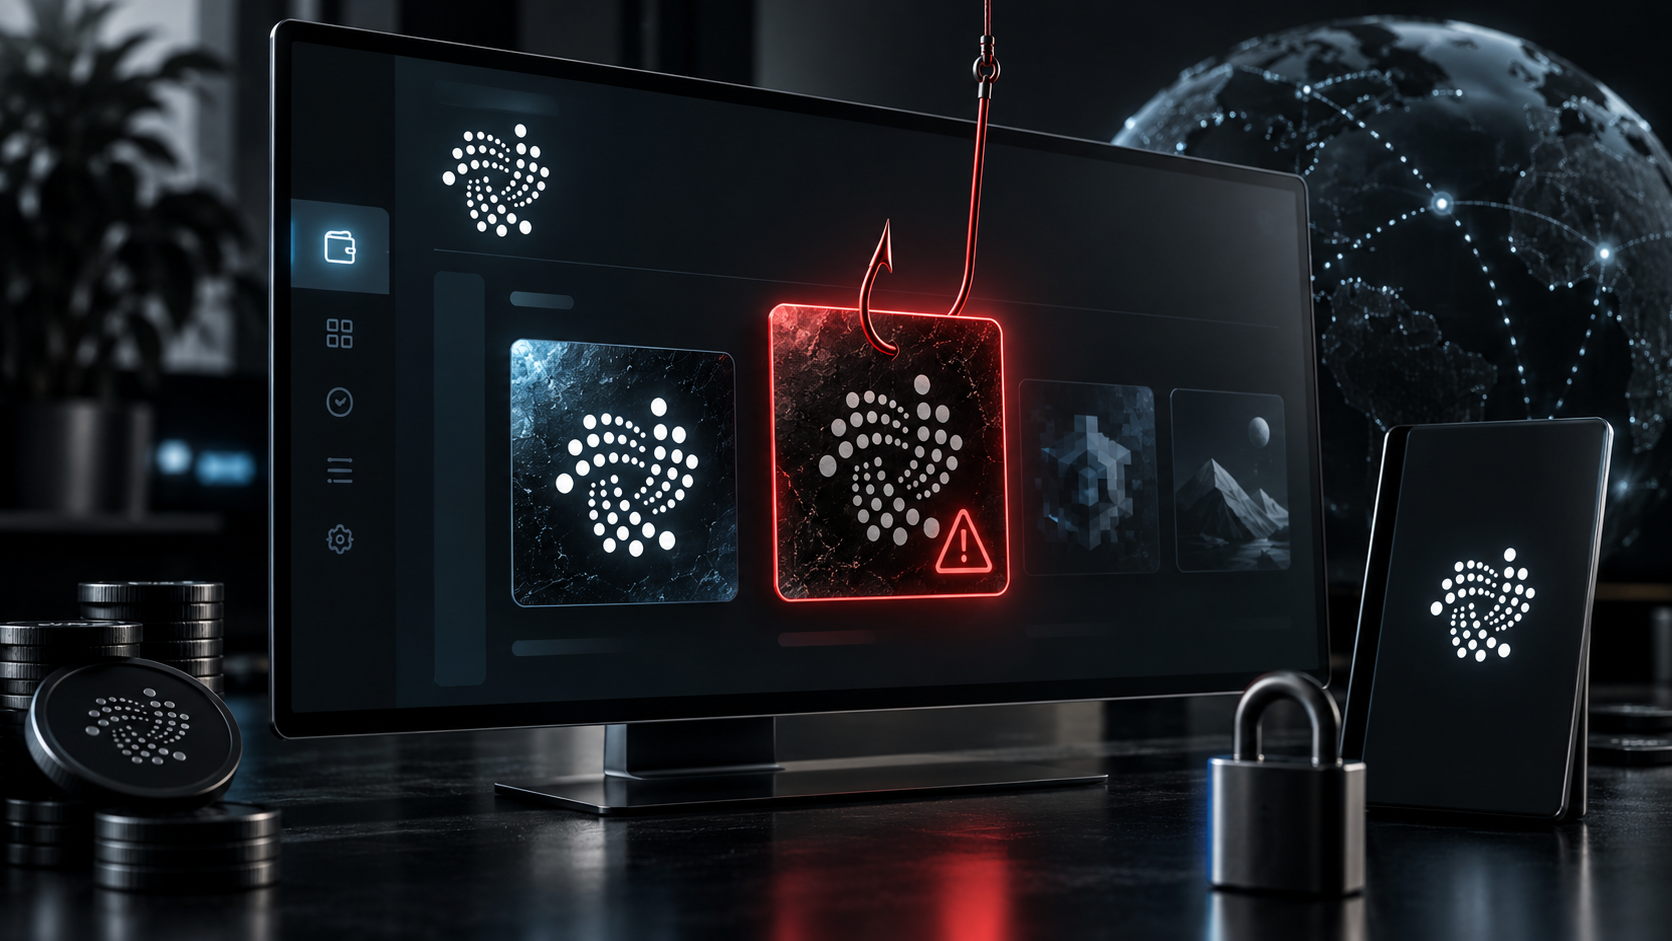
Auf dem IOTA-Mainnet lief bis in die frühen Dienstagmorgenstunden eine groß angelegte Phishing-Kampagne mit sogenannten „IOTA Voucher“-NFTs. Die Angreifer verteilten die NFTs automatisiert an zahlreiche Wallets und versprachen auf einer externen Website eine Million IOTA.
Aktuell pausiert die Verteilung, doch die Gefahr besteht weiterhin. Bereits verschickte NFTs bleiben in den Wallets der Empfänger und verlinken auf ein angebliches Gewinnversprechen über eine Million IOTA.
Airdrop gefährdet IOTA-Besitzer
Der IOTA-fokussierte X-Account Iota Feed warnte erstmals am 20. September vor der Kampagne. Unsere On-Chain-Analyse bestätigt, dass der Absender die Verteilung anschließend noch über viele Stunden fortsetzte.
Tipp der Redaktion: IOTA-Architekt arbeitet an UN-Standard für grenzüberschreitende Handelsdaten
Die letzte bislang sichtbare Airdrop-Transaktion wurde am 22. September um 04:23 Uhr deutscher Zeit bestätigt. Stand 12:15 Uhr folgten fast acht Stunden lang keine weiteren Transfers über das betreffende Package.
Zuvor verschickte der Absender die Voucher zeitweise im Abstand weniger Sekunden. Jede Transaktion erzeugte ein neues NFT in der Wallet eines Empfängers und kostete rund 0,003432 IOTA.
Die NFTs erscheinen in den Wallets unter dem Namen „IOTA Voucher“. Ihre Beschreibung behauptet, dass eine Million IOTA auf einer verlinkten Website eingelöst werden könnten. Die Domain wird hier bewusst nicht genannt. Iota Feed erklärte:
„Die NFTs versprechen eine Million IOTA auf einer fremden Seite. Deren Adresse nenne ich hier bewusst nicht, damit niemand versehentlich dort landet. Während ich geprüft habe, stieg die Zahl der Voucher von 117 auf 196, also etwa zwölf pro Minute.“
Lesetipp: Nach IOTA-Exploit: Virtue bringt Recovery-Modul auf das Mainnet
Die Kampagne erreichte sowohl Wallets mit geringen als auch mit sehr hohen IOTA-Beständen. In einer von Iota Feed untersuchten Stichprobe von 25 Empfängeradressen hielten die meisten Wallets rund einen IOTA. Eine der adressierten Wallets verfügte jedoch über mehr als 5,2 Millionen IOTA.
Fake-Coin imitiert den nativen Token
Parallel zu den Voucher-NFTs erstellte der Absender einen fungiblen Token, dessen Metadaten gezielt den nativen IOTA-Token imitieren. Name und Symbol lauten „IOTA“, der Token besitzt neun Dezimalstellen und verwendet das offizielle IOTA-Logo. Seine Beschreibung bezeichnet ihn lediglich als „IOTA reward allocation (display only)“.
Am 20. September prägte der Ersteller 133.171 Einheiten des Fake-Coins. Der aktuelle Explorer-Stand weist weiterhin nur einen Halter aus. Die gefälschten Coins wurden demnach bislang nicht an die Empfänger der Voucher-NFTs verteilt.
So schützen sich IOTA-Nutzer: Das bloße Eintreffen eines unerwünschten NFTs kompromittiert eine Wallet nicht. In keinem Fall dürfen Nutzer den eingebetteten Link öffnen, ihre Wallet mit der Website verbinden oder eine dort vorbereitete Transaktion signieren. Erst dann besteht das Risiko, dass die Wallet kompromittiert wird.